

タワーレコードで発生した1100万件の情報流出とは
不正アクセスの概要と発表内容
タワーレコードは、同社が運営する通販サイト「タワーレコード オンライン」に対する外部からの不正アクセスを確認し、会員・顧客に関する個人情報が流出した可能性があると発表しました。発表によると、流出件数は合計で約1,100万件です。
流出した可能性がある情報には、メールアドレス、氏名、生年月日、電話番号、住所、配送先住所などが含まれます。一方で、クレジットカード番号などのカード情報は、流出対象には含まれていないと説明されています。タワーレコードに不正アクセスがあったことを受け、同社は利用者に対し、不審な連絡への警戒を呼びかけています。
被害が確認されたタワーレコード オンライン
今回、不正アクセスの被害を受けたのは、CDやDVD、関連グッズなどを購入できる通販サイトの「タワーレコード オンライン」です。対象となるのは、同サイトで利用される「タワーレコードメンバーズ」の登録者とされています。
不正アクセスを確認した後、タワーレコードは安全確認と調査を目的に通販サイトのサービスを停止し、緊急システムメンテナンスを実施しました。オンラインで注文済みの商品については、状況を確認しながら順次出荷作業を進める方針も示されています。
なお、店舗で買い物をしただけでオンライン会員登録や通販サイトの利用をしていない場合に影響を受けるかどうかは、公式発表で示される対象範囲を個別に確認することが重要です。
約1100万件という件数の意味
「約1,100万件」という数字は、流出した可能性がある情報を項目ごとに集計した件数です。報道では、メールアドレス・会員ID・パスワードのハッシュ値が約1,021万件、氏名や生年月日、郵便番号などが約278万件、住所・宛名・電話番号が約77万件といった内訳が伝えられています。
ただし、これらは情報項目ごとの件数であり、単純に足し合わせた人数がそのまま被害を受けた利用者数を表すわけではありません。1人の会員について複数種類の個人情報が登録されているケースがあるためです。それでも、メールアドレスや住所を含む大規模な個人情報流出であり、対象者はフィッシング詐欺やなりすまし連絡に注意する必要があります。
判明から公表までの経緯
タワーレコードは2026年11月19日17時10分ごろ、タワーレコード オンラインへの不正アクセスを確認したとされています。同社は確認後、サービスを停止して調査と緊急メンテナンスを開始しました。
調査の結果、個人情報が流出した可能性が判明したため、同社は11月21日付で発表を行いました。その後、11月22日までに複数の報道機関が、約1,100万件の個人情報流出について報じています。
発表時点では、今回の流出に直接起因すると確認された二次被害は公表されていません。ただし、流出したメールアドレスや住所などを悪用し、タワーレコードや関係者を装うメール、SMS、電話が届くおそれがあります。今後も運営会社の公式サイト・公式発表を確認し、案内の内容を慎重に見極めることが大切です。


流出した可能性がある情報と対象者
タワーレコードに不正アクセスがあり、同社運営の通販サイト「タワーレコード オンライン」から約1,100万件の個人情報が流出した可能性があると発表されました。流出の可能性がある情報は、会員登録時や商品の注文時に入力した内容が中心です。対象者はタワーレコードメンバーズの登録者であり、現在利用している会員だけでなく、退会後3年以内の会員も含まれます。
メールアドレス・氏名・生年月日
流出した可能性がある個人情報には、メールアドレス、氏名、フリガナ、ニックネーム、生年月日、性別、郵便番号などが含まれます。報道されている内訳では、メールアドレスや会員ID、パスワードのハッシュ値が10,214,652件、氏名や生年月日などの会員情報が2,784,514件とされています。
これらの情報が組み合わさると、タワーレコードを装ったメールや、利用者の名前を示して信用させようとするフィッシング詐欺に悪用されるおそれがあります。公式からの連絡に見えても、メール本文のリンク先でパスワードやカード情報の入力を求められた場合は注意が必要です。
配送先住所など注文時に登録した情報
通販サイトで注文した際に登録した配送先住所、宛名、電話番号も、流出した可能性がある情報に含まれます。住所・宛名・電話番号に関する情報は776,953件と報じられています。
配送先情報は、会員本人の登録情報とは別に、家族や友人などへ商品を送った際の情報が含まれる可能性があります。そのため、自身が登録した住所だけでなく、過去にギフトや予約商品などを届けた先の情報についても留意することが大切です。住所や電話番号を知っている第三者からの連絡であっても、安易に信用しないようにしてください。
対象となる会員・利用者の範囲
今回のタワーレコード 不正アクセスで対象とされているのは、「タワーレコードメンバーズ」の登録者です。タワーレコード オンラインを利用した会員・顧客が中心で、退会してから3年以内の会員情報も対象に含まれるとされています。
一方で、店舗で商品を購入しただけで、タワーレコードメンバーズへの登録や通販サイトの利用をしていない場合に対象となるかは、公式発表の対象範囲を確認する必要があります。対象者にはメールなどで順次案内される予定とされていますが、受信したメールだけで判断せず、公式サイトの発表や問い合わせ窓口も確認することが重要です。
ログイン情報や決済情報の扱い
ログイン情報に関しては、メールアドレス、会員ID、パスワードのハッシュ値が流出した可能性があるとされています。ハッシュ値とは、元のパスワードをそのまま保存せず、一定の処理によって別の文字列に変換した値です。同社は、ハッシュ値から元のパスワードをそのまま読み取ることはできないと説明しています。
ただし、同じパスワードを複数の通販サイトやメールサービスで使い回している場合は、不正ログインのリスクを完全には否定できません。タワーレコード オンラインと同じ、または似たパスワードを他サービスでも設定している場合は、各サービスのパスワードをそれぞれ異なるものへ変更することをおすすめします。
なお、今回の発表では、クレジットカード番号やセキュリティーコードなどの決済情報は、流出した情報に含まれていないとされています。それでも、不審な連絡をきっかけにカード情報を入力させようとする詐欺には注意が必要です。カード会社やタワーレコードを名乗る連絡が届いた場合は、メール内のリンクではなく、公式サイトから案内を確認してください。
利用者に想定される影響と主なリスク
なりすましメールやフィッシング詐欺
タワーレコードに不正アクセスがあり、メールアドレスや氏名、住所などの個人情報が流出した可能性がある場合、最も注意したいのが、同社や配送事業者、決済会社などを装うなりすましメールです。「注文内容の確認が必要です」「アカウントを停止しました」「返金手続きをしてください」といった内容で、偽サイトへ誘導されるおそれがあります。
タワーレコードの運営を装う連絡であっても、メール本文のURLや添付ファイルを安易に開いてはいけません。ログイン情報、クレジットカード情報、認証コードなどの入力を求められた場合は特に警戒が必要です。通販サイトの情報確認は、メール内のリンクではなく、公式サイトを自分で検索するか、ブックマークからアクセスして行ってください。
パスワード使い回しによる不正ログイン
今回のタワーレコードオンラインにおける個人情報流出では、会員IDとパスワードのハッシュ値が対象に含まれると発表されています。ハッシュ値は元のパスワードをそのまま表示したものではありませんが、パスワードの安全性や使い回しの状況によっては、第三者に推測・解析されるリスクを完全には否定できません。
タワーレコードで設定していたパスワードを、メール、ECサイト、SNS、ネットバンクなど他のサービスでも使い回している場合、不正ログインの被害を受けるおそれがあります。特に、メールアカウントを乗っ取られると、他サービスのパスワード再設定まで悪用される可能性があります。タワーレコードのアカウントだけでなく、同じまたは似たパスワードを使用している重要なサービスについても、個別に異なる強固なパスワードへ変更することが重要です。
住所や氏名を悪用した詐欺への注意
流出した可能性がある情報には氏名、電話番号、郵便番号、配送先住所などが含まれます。こうした情報が悪用されると、利用者本人の名前や住所の一部を示して信用させようとする、より巧妙な詐欺につながるおそれがあります。
たとえば、「ご注文の商品をお届けできません」「未払い料金があります」「登録情報に不備があります」などと電話やSMSで連絡し、個人情報や金銭をだまし取ろうとする手口が考えられます。氏名や住所を知っている相手でも正規の事業者とは限りません。連絡を受けた際は、その場で回答や送金をせず、事業者の公式窓口に自ら連絡して事実を確認してください。
情報流出後も被害が起こる時期
個人情報流出による影響は、発表直後だけに限られません。流出したメールアドレスや住所などの情報が第三者の間で共有・売買された場合、数カ月後や数年後に不審なメール、SMS、電話、郵送物が届く可能性もあります。2026年11月21日の発表時点では今回の流出に起因する二次被害は確認されていないとされていますが、継続的な警戒が必要です。
とくに11月19日に不正アクセスが確認され、22日までに約1100万件の個人情報流出が報じられた事案であるため、対象となる可能性がある利用者は、今後の公式発表を確認し続けることが大切です。不審な連絡を受けても慌てず、公式サイトで案内内容を照合する習慣を持つことで、フィッシング詐欺やなりすまし被害の防止につながります。
タワーレコード利用者が今すぐ確認・実施すべき対策
タワーレコードに不正アクセスがあり、通販サイト「タワーレコード オンライン」で約1,100万件の個人情報流出の可能性が発表されました。メールアドレス、氏名、住所、電話番号などが含まれる可能性があるため、対象となり得る利用者は、公式情報を確認したうえでパスワード変更や不審な連絡への警戒を進めることが重要です。現時点でクレジットカード情報は流出対象に含まれないとされていますが、便乗詐欺や他サービスへの不正ログインには注意が必要です。
公式サイト・公式発表で対象か確認する
まずは、タワーレコードが運営する公式サイトや公式の案内ページで、不正アクセスによる個人情報流出の対象範囲、サービスの稼働状況、利用者向けの対応を確認してください。報道記事やSNSの投稿だけでは、最新の対象条件や問い合わせ方法が分からない場合があります。
今回の発表では、「タワーレコードメンバーズ」の登録者に加え、退会後3年以内の会員情報も対象に含まれるとされています。現在利用していない人や、過去に通販サイトを利用して退会した人も、登録時のメールアドレス宛てに案内が届いていないか確認しましょう。対象者にはメールなどで順次連絡する予定とされていますが、メールを受け取った場合も、本文中のリンクをそのまま開かず、公式サイトを自分で検索してアクセスすることが安全です。
パスワードを変更し使い回しを解消する
タワーレコード オンラインで使用していたパスワードは、サイトの利用再開後に速やかに変更してください。流出したとされるパスワードはハッシュ値であり、そのまま元の文字列を読み取れる形式ではないと説明されています。しかし、短いパスワードや推測されやすいパスワードの場合は解析されるリスクを完全には否定できません。
特に重要なのは、同じパスワードをメール、通販サイト、SNS、金融機関など複数のサービスで使い回していないか確認することです。タワーレコードと同じ、または似たパスワードをほかで使っている場合は、優先度の高いサービスから変更してください。メールアカウントを乗っ取られると、他サービスのパスワード再設定にも悪用されるおそれがあるため、メールのパスワード変更と二段階認証の設定を先に行うことをおすすめします。
新しいパスワードは、他サービスと重複しない長い文字列にし、英大文字・英小文字・数字・記号を組み合わせると安全性を高められます。複数のパスワードを管理する際は、信頼できるパスワードマネージャーの利用も有効です。
不審なメール・SMS・電話を見分ける
メールアドレスや氏名、住所などの個人情報が流出した場合、タワーレコードの運営や配送会社、クレジットカード会社、公的機関などを装うフィッシング詐欺が届く可能性があります。「至急アカウントを確認してください」「情報流出に伴い本人確認が必要です」「注文を取り消すには手続きしてください」といった文面で、偽サイトへ誘導する手口に注意してください。
不審なメールやSMSでは、送信元の表示名だけで本物と判断しないことが大切です。メールアドレスやリンク先のURLを確認し、不自然なスペル、見慣れないドメイン、急かす表現、誤字脱字などがないかを確認しましょう。また、電話であっても、パスワード、クレジットカード番号、セキュリティコード、SMSで届く認証コードを聞き出そうとする連絡は疑ってください。
タワーレコードの不正アクセスに便乗した連絡か判断に迷う場合は、メールやSMSに返信せず、記載された電話番号にも連絡せず、公式サイトに掲載されている問い合わせ窓口から確認してください。
クレジットカードや口座の利用明細を確認する
今回のタワーレコードの発表では、クレジットカード番号を含むカード情報は流出した情報に含まれていないとされています。そのため、直ちにカードを停止・再発行しなければならないとは限りません。ただし、個人情報流出後は、別経路の情報と組み合わせた詐欺が行われる可能性もあるため、普段からカードや口座の利用明細を確認する習慣を持つことが大切です。
身に覚えのない請求、小額の不審な決済、利用した記憶のない口座振替などがないかを確認しましょう。不正利用では、最初に少額決済を行い、その後に高額な請求を試みるケースもあります。疑わしい利用履歴を見つけた場合は、カード裏面などに記載されたカード会社の正規窓口、または利用している銀行へ速やかに連絡してください。
不正利用や詐欺が疑われる場合の相談先
タワーレコードのアカウントにログインできない、登録情報が書き換えられている、不審な注文通知が届いたといった場合は、タワーレコードが案内する公式の問い合わせ窓口へ相談してください。連絡時には、受信したメールの日時や内容、不審な注文番号、画面のスクリーンショットなどを保存しておくと、状況を説明しやすくなります。
クレジットカードや銀行口座の不正利用が疑われる場合は、タワーレコードへの問い合わせと並行して、カード会社または金融機関に連絡し、利用停止や調査の手続きを確認してください。フィッシング詐欺のサイトにパスワードやカード情報を入力してしまった場合も、すぐにパスワード変更、カード停止などの対応を取りましょう。
金銭の支払いを求められた、詐欺の被害に遭った、脅迫的な連絡を受けたといった場合は、警察相談専用電話「#9110」や、消費者ホットライン「188」への相談も検討してください。タワーレコードの1100万件の個人情報流出に便乗した詐欺では、焦らせて判断力を奪う手口が想定されるため、一人で即決せず、家族や公的な相談窓口に確認することが重要です。
企業側の対応と今後確認したいポイント
サービス停止と調査の進捗
タワーレコードに不正アクセスが確認されたのは、2026年11月19日17時10分ごろとされています。運営会社は確認後、通販サイト「タワーレコード オンライン」のサービスを停止し、緊急システムメンテナンスと原因調査を進めました。その後の調査により、約1100万件の個人情報流出の可能性が判明し、11月21日に発表しています。
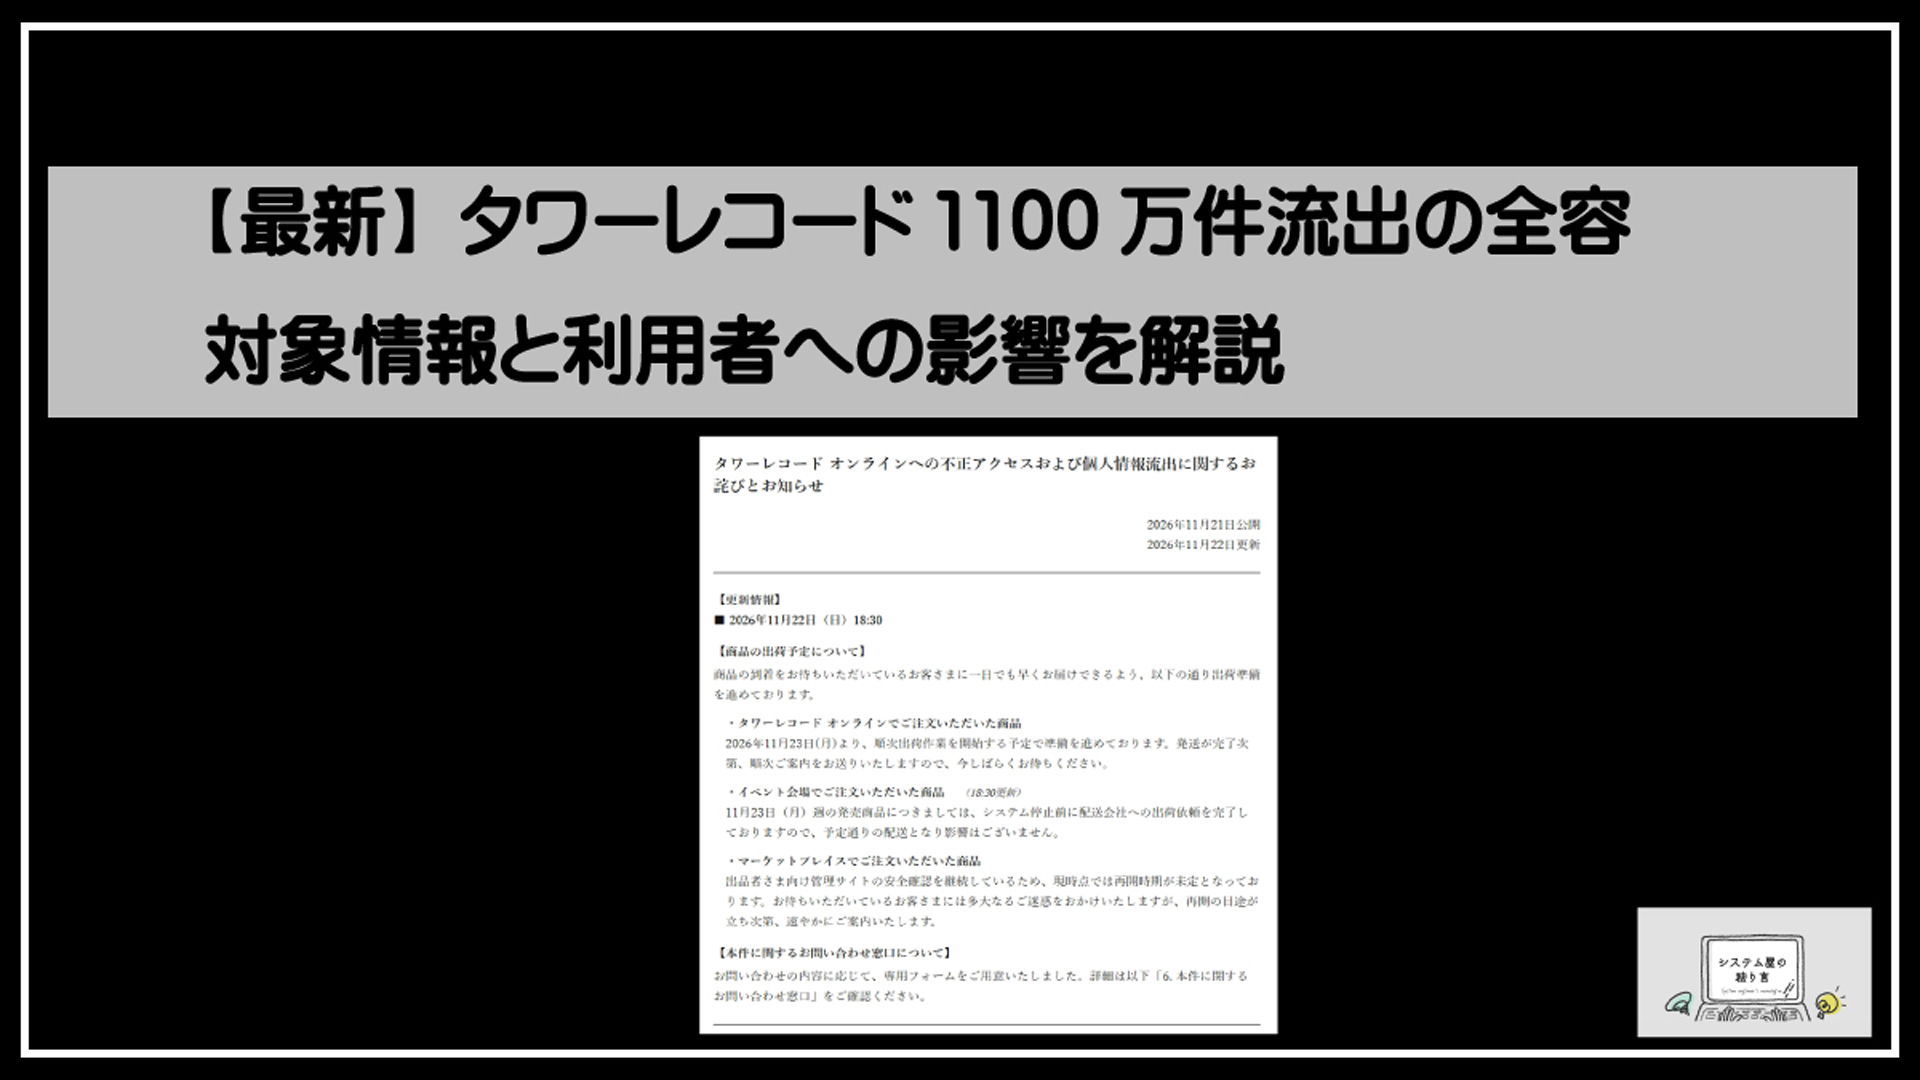
サイト停止は、被害の拡大防止と安全性の確認を優先するための対応です。オンラインで注文済みの商品については、11月22日18時30分時点の案内で11月23日から順次出荷作業を始める予定とされました。一方、マーケットプレイスは出品者向け管理サイトを含めた安全確認が続いており、再開時期は未定です。利用者はサービスの復旧状況だけでなく、調査結果や流出範囲の更新も公式発表で確認する必要があります。
対象者への個別連絡と案内内容
今回のタワーレコードの個人情報流出では、「タワーレコードメンバーズ」の登録者が主な対象とされています。退会済みであっても、退会後3年以内の会員情報が対象に含まれる可能性があります。運営会社は対象となる会員に対し、メールなどで順次連絡する予定と案内しています。
個別連絡を受ける際は、送信元のメールアドレスや案内内容を慎重に確認してください。不正アクセスの発表に便乗し、タワーレコードを装ってパスワード、クレジットカード情報、認証コードなどを聞き出そうとするフィッシング詐欺が起こるおそれがあります。公式メールらしく見えても、本文内のリンクをすぐに開かず、公式サイトを自分で検索してアクセスし、掲載されている案内と照らし合わせることが重要です。
再発防止策とセキュリティ強化
不正アクセスによる情報流出が起きた場合、運営会社には原因の特定、侵入経路の遮断、影響範囲の精査に加え、再発防止策を具体的に示すことが求められます。タワーレコードではサービス停止と調査を実施しており、今後は調査の進捗に応じて、どのような脆弱性や運用上の課題があったのか、どの対策を講じたのかが注目されます。
確認したい項目としては、アクセス監視体制の強化、不審な操作を検知する仕組み、多要素認証の導入・拡充、システムの脆弱性対策、委託先を含むセキュリティ管理などが挙げられます。流出したとされる情報にはメールアドレスや住所のほか、会員ID、パスワードのハッシュ値が含まれる区分も報じられています。ハッシュ値は通常、そのまま元のパスワードを読み取れる形式ではありませんが、利用者側でもパスワードの変更と使い回しの解消を進めることが大切です。
補償・問い合わせ窓口の確認方法
タワーレコードはオンライン上に問い合わせ窓口を設置しています。自分が対象か不安な場合や、通販サイトの注文・配送状況を確認したい場合は、公式サイト内の案内から窓口を利用してください。検索結果の広告やメールに記載されたURLではなく、公式サイトを直接開いて問い合わせ先を確認する方法が安全です。
2026年11月21日時点では、今回の流出に起因する二次被害は確認されていないとされています。また、流出した情報にクレジットカード番号などの決済情報は含まれていないと発表されています。ただし、メールアドレス、氏名、住所などが悪用されると、なりすましメールや電話による詐欺につながる可能性があります。補償の有無や条件、対象者への対応、問い合わせ窓口の受付時間は今後更新される可能性があるため、タワーレコード運営会社の公式発表を継続して確認しましょう。
情報流出に便乗する詐欺を防ぐための注意点
タワーレコードに不正アクセスがあり、通販サイト「タワーレコード オンライン」で約1100万件の個人情報流出が発表されたことを受け、利用者を狙う便乗詐欺にも注意が必要です。メールアドレスや住所、氏名などが流出した可能性がある場合、本物らしい内容のメールやSMS、電話が届くおそれがあります。タワーレコードや関係者を名乗る連絡であっても、慌てて操作や回答をしないことが大切です。
公式を装う連絡で確認すべき項目
不審な連絡を受けた際は、送信元のメールアドレス、SMSの電話番号、案内しているURLを確認してください。ただし、表示名やメールアドレスの一部だけを本物に似せる手口もあるため、それだけで安全とは判断できません。「至急」「本日中に確認しないとアカウントを停止する」など、不安や焦りをあおる文面は詐欺でよく見られます。
タワーレコードの運営からの案内か確かめる場合は、メールに記載された連絡先やURLを使わず、自分で公式サイトを検索してアクセスします。2026年11月21日の発表内容や、対象者向けの案内、問い合わせ窓口などは、公式サイト内のお知らせで確認するようにしてください。
メール内リンクや添付ファイルを開かない
「情報流出の対象か確認してください」「パスワードを再設定してください」といったメールが届いても、本文中のリンクを直接開くことは避けましょう。偽サイトへ誘導され、会員IDやパスワード、クレジットカード情報を入力させるフィッシング詐欺の可能性があります。
また、調査結果や補償案内を装った添付ファイルにも注意が必要です。ファイルを開くことで、端末がウイルスに感染したり、不正なプログラムが実行されたりするおそれがあります。真偽を確認できないメールのリンクや添付ファイルは開かず、削除するのが安全です。
個人情報や認証コードを入力しない
タワーレコードの不正アクセスや個人情報流出に関連して、氏名、住所、生年月日、電話番号、パスワード、クレジットカード情報などの再入力を求める連絡には慎重に対応してください。特に、ログイン時や決済時に届くワンタイムパスワード、認証コードを第三者へ伝える行為は危険です。
認証コードは本人確認や送金、パスワード変更を完了させるために使われる重要な情報です。電話口で「本人確認のため」と説明されても、コードを伝えてはいけません。正規の事業者が、電話やメールでパスワード、暗証番号、認証コードの回答を求めることは通常ありません。
最新情報を安全に追う方法
タワーレコード 不正アクセスに関する最新情報は、タワーレコードの公式サイト、公式SNSアカウント、信頼できる報道機関の情報で確認してください。検索結果に表示された広告や、SNS上で拡散されている真偽不明のリンクからアクセスするのではなく、公式サイトのURLを自分で入力する、またはブックマークから開く方法が安全です。
同社は不正アクセスを11月19日に確認し、11月21日に個人情報流出について発表しています。今後、対象者への個別連絡やサービス再開、追加の調査結果などが案内される可能性があります。情報を確認する際は、発表日や更新日時、運営元を確認し、古い情報や第三者による不確かな投稿をうのみにしないようにしましょう。
タワーレコード1100万件流出に関するよくある質問
店舗利用だけの場合も影響を受けるのか
今回タワーレコードに不正アクセスがあったのは、主に通販サイト「タワーレコード オンライン」です。運営会社の発表では、対象は「タワーレコードメンバーズ」の登録者とされています。そのため、実店舗で商品を購入しただけで、会員登録や通販サイトの利用をしていない場合は、今回の個人情報流出の対象に含まれる可能性は低いと考えられます。
ただし、店舗で会員登録を行った、ポイントサービスなどを通じてタワーレコードメンバーズのIDを作成した、過去に通販サイトを利用したといった場合は対象となる可能性があります。メールアドレスや住所を登録した覚えがある方は、公式発表と個別連絡の有無を確認してください。
退会済みの会員情報も対象になるのか
はい。タワーレコードの発表内容によれば、退会後3年以内の会員情報も今回の不正アクセスによる流出対象に含まれます。現在は通販サイトを利用していない場合や、すでに退会した場合でも、過去に登録したメールアドレス、氏名、住所などが保存されていた可能性があります。
退会済みであっても、タワーレコードを装う不審なメールやSMSには注意が必要です。特に、過去に利用したメールアドレス宛てに「本人確認」「補償手続き」「パスワード再設定」などを求める連絡が届いた場合、メール内のリンクを開かず、公式サイトから情報を確認することが重要です。
パスワード変更だけで十分なのか
パスワードの変更は優先して行うべき対策ですが、それだけで十分とはいえません。今回流出した可能性がある情報には、メールアドレス、会員ID、パスワードのハッシュ値が含まれます。ハッシュ値は元のパスワードをそのまま読める形式ではないと説明されていますが、同じパスワードを他のサービスでも使い回している場合は、不正ログインのリスクを減らすため、利用先ごとに変更してください。
新しいパスワードは、他サービスと重複しないものにし、英大文字・小文字、数字、記号を組み合わせて設定することが望ましいです。加えて、利用明細や登録メールアドレスへの通知を定期的に確認し、不審なログイン通知、注文確認、カード利用がないかを確かめましょう。クレジットカード情報は今回の流出情報に含まれていないとされていますが、便乗詐欺への警戒は必要です。
今後の発表はどこで確認すべきか
タワーレコード1100万件流出に関する最新情報は、タワーレコードの公式サイトに掲載されるお知らせ、公式が案内する問い合わせ窓口、対象者へのメール連絡で確認してください。同社は2026年11月19日に不正アクセスを確認し、11月21日に個人情報流出について発表しました。11月22日には複数の報道機関も、約1,100万件の情報流出を報じています。
検索結果やSNS上の投稿だけで判断すると、古い情報や偽サイトへ誘導する投稿を受けるおそれがあります。公式サイトをブックマークから開く、またはブラウザで「タワーレコード 公式」と検索して正規のページか確認する方法が安全です。メールで届いたURLから直接アクセスせず、公式サイト内のお知らせを確認する習慣を徹底してください。
省スペースPC GEEKOMをお探しの方はこちら
※こちらから購入すると支払時に3,500円引き
※支払時に3,500円の値引きがない場合はクーポンコードを入力してください。
クーポンコード
TAKESHI
TAKESHI
購入はこちらをクリック↓↓↓

GEEKOM PC購入時の注意点
電源コードがアース付きの3ピンとなってます。3ピン→2ピンの変換をお持ち出ない方は購入を Officeもついていません。必要な方はこちらより購入を

Office(Word Execl等)が必要な方はこちら
Word Execl Outlook

Word Execl Outlook PowerPoint

-

-
高性能ミニPC Amazonでの評判がすごく良いGEEKOM OS搭載ですぐに使用可能
台湾の新興PCメーカーGEEKOMギコム高性能の小型PCを専門的に製造、販売 当ブログ購読者限定3,500円OFFのクーポンコード公開 省スペースデスクトップで高性能 CPUもINTELとAMD両方ともラインナップ やめとけというかたもいるが評判はすこぶる良い
続きを見る
#最新 #タワーレコード #1100万件 #流出 #対象情報




