
不正アクセスの概要
流出した可能性がある情報の内容
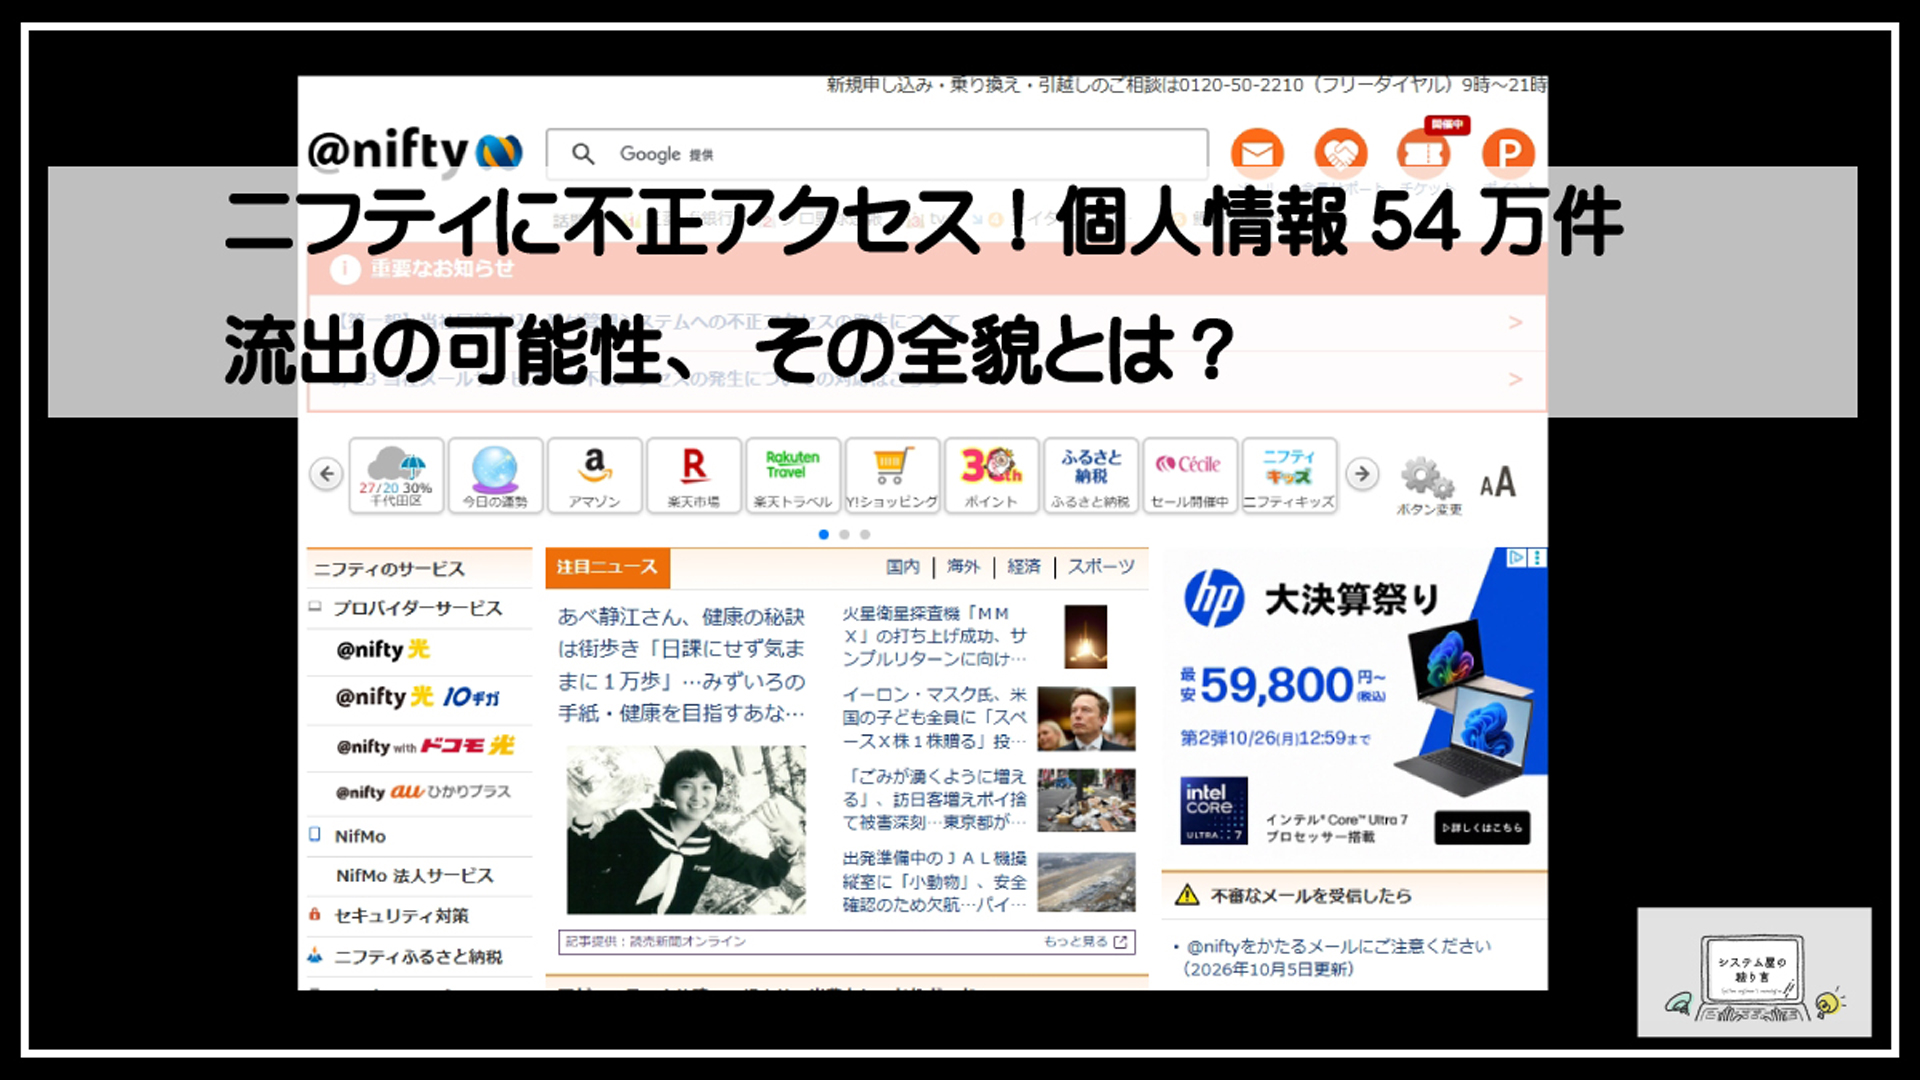
2026年10月19日、ニフティ株式会社は最大54万2513件の個人情報が流出した可能性があることを発表しました。この中には、顧客の会員ID、氏名、性別、生年月日、住所、電話番号、メールアドレスが含まれます。一方で、口座情報やクレジットカード情報は対象システムに保存されておらず、漏えいしていないとされています。対象となるのは主に@nifty光、@nifty MAX光、および@nifty auひかりプラスのサービス利用者で、2019年以降にこれらのサービスを申し込んだ顧客が該当します。
被害件数の規模と背景
今回の事案では最大54万件以上の顧客情報が漏えいしている可能性があるとされています。対象となる顧客情報が明確に限定された一方で、この件数の規模は、サービス提供企業が日頃から管理しているデータの膨大さを浮き彫りにしています。特にニフティが提供する各光回線サービスユーザーの登録情報が狙われたことから、サイバー攻撃者による特定のターゲット層に対する意識が伺えます。一般的に、この種の情報はフィッシング詐欺や不正なマーケティング活動に悪用される恐れがあります。
不正アクセスの判明するまでの経緯
不正アクセスが初めて確認されたのは、2026年10月19日午前10時20分頃です。この時点でシステムの異常通信が検知され、調査の過程でアクセス元が不正であると判明しました。その後、迅速に通信を遮断し、不正アクセスの影響範囲を特定する作業が進められました。今回の事案では、異常を検知してから初動対応までのスピードが比較的迅速であったことも注目されています。
発見された脆弱性とその対策
今回の不正アクセスは、ニフティの特定の内部システムに存在していた脆弱性を悪用して行われたと推測されています。脆弱性の具体的な内容については調査中ですが、不正アクセスが発覚した直後に全通信が遮断され、被害拡大を防ぐ暫定的な対策が講じられました。さらに、外部専門機関と協力し、今回利用された手法の詳細を分析しつつ、修正とセキュリティ強化に向けた取り組みが進められています。
現在の調査状況
現時点では、外部のセキュリティ専門機関と連携し、詳細な調査が進行中です。これらの調査では、漏えいした可能性がある情報の規模や範囲、そしてサイバー攻撃の発生した条件が解明される見込みです。また、今回の漏えい事案については、個人情報保護委員会に対しても速やかに報告が行われており、透明性を確保した対応が求められています。加えて、ニフティは顧客に対し、不審なメールや電話の存在について注意を促す形でアナウンスを行っています。調査結果に基づく今後の対応も速やかに発表される予定です。

影響を受けた顧客と潜在的リスク
流出の対象となった顧客範囲
今回の不正アクセスにより影響を受けた可能性がある顧客は、2019年以降にニフティが提供する「@nifty光」、「@nifty MAX光」、「@nifty auひかりプラス」といった通信サービスを利用申し込みした方々です。同社Webサイトを利用した顧客は該当しませんが、対象顧客数は最大で54万2513件とされており、非常に大規模な情報流出の可能性がある事件となっています。
顧客が受けうる被害の可能性
流出の可能性がある個人情報は、会員ID、氏名、性別、生年月日、住所、電話番号、メールアドレスなどです。このため、不正な目的で利用されるリスクが考えられます。具体的には、詐欺目的のメールや電話、または流出したメールアドレスを使ったフィッシング詐欺などが増える危険性があります。なお、口座情報やクレジットカード情報は対象システムに保存されていないため、流出の影響を受けないとされています。
サイバー攻撃の具体的な危険性
今回の漏えいにより、標的型攻撃やパスワードリスト攻撃といったサイバー攻撃の被害に巻き込まれる危険性が高まります。特にメールアドレスが第三者の手に渡った場合、個人情報を悪用した不審な連絡が増加する可能性が高くなります。また、攻撃者が住所や電話番号を組み合わせて、より巧妙な詐欺手段を用いる可能性も懸念されています。
個人情報流出の類似事例とその影響
近年、類似する大規模な個人情報流出事件がいくつか報告されています。例えば、某通信事業者で発生した大規模情報漏えい事件では、流出した情報をもとにした不正契約や詐欺被害が数多く確認されています。このような事例からも、不正アクセスによる個人情報漏えいがもたらす影響は甚大であり、特に被害者が長期にわたって影響を受け続ける危険性があります。
ニフティによる被害顧客の対応状況
ニフティ株式会社は、被害が想定される顧客に対し注意喚起を行い、不審なメールや電話への対応について案内を開始しています。また、10月19日の発表では、個人情報保護委員会への報告が進められていることが明らかにされ、外部の専門機関と連携して原因の特定と対策を進めていると説明されています。新たな事実や対応方針については、今後も随時報告する姿勢を示しており、透明性を意識した対応が取られています。
企業の対応と再発防止策
ニフティが講じた初動対策
ニフティは、2026年10月19日に不正アクセスを確認すると、即座にアクセス元からの通信を遮断しました。これにより、不正アクセスの拡大を最小限に抑えることを目的としました。また、暫定的なセキュリティ対策を講じることでさらなる被害拡大を防止しています。さらに、事態の早急な把握と解決のために外部のセキュリティ専門機関と連携し、詳細な調査を進める対応も開始しました。これらの素早い対応は、最大54万件にも及ぶ個人情報漏えいの可能性がある事態において、顧客への影響を最小限に抑える一助となっています。
被害拡大防止のための具体的対応
ニフティは不正アクセス確認後、システムの再検証を実施し、内部のサーバーやデータベースの監視体制を強化しました。また、攻撃の詳細を把握するため、ネットワークログや挙動データの解析を進めています。個人情報が悪用されるリスクを軽減するため、顧客に対しては不審なメールや電話への注意喚起も行い、被害拡大防止に努めました。さらに、個人情報保護委員会への報告もしっかりと進めており、適切な公的手続きにも従っています。
脆弱性の修正とセキュリティ強化
不正アクセスの原因となった脆弱性についても、詳細な分析が進められています。ニフティは、外部の専門家と連携して徹底的な脆弱性修正を行い、システム全体のセキュリティを向上させる取り組みを継続しています。また、今後のサイバー攻撃リスクに備え、攻撃検知システムや多層的な防御手段を追加導入するなど、セキュリティ対策を大幅に強化する計画を進行中です。
再発防止策のポイント
今回の事件を受けて、再発防止策としてニフティは複数の取り組みを明確にしました。まず、従業員へのセキュリティ教育の徹底や、情報管理体制の見直しを進めています。また、定期的なセキュリティ診断や模擬的なサイバー攻撃のテストを実施することで、潜在的なリスクの洗い出しとその封じ込めを図っています。さらに、高度な認証システムの導入など、顧客の個人情報を守るための具体的な技術的措置も講じる方針です。
社会的責任と透明性の確保
最大54万件もの個人情報漏えいの可能性がある今回の事件について、ニフティは透明性を持った情報開示を進めています。定期的に顧客や関係機関に対して進捗状況を報告し、信頼回復に努めています。また、問題が発覚した10月19日以降、速やかに具体的な対応を公表し、顧客に安心感を与える行動を取っています。今後も新しい事実が判明した際には速やかに公表するとしており、企業としての責任を全うする姿勢を明確にしています。
今回の事件が示唆する課題と今後の展望
インターネットセキュリティの課題
今回の「ニフティ最大54万件情報漏えい」の問題は、現代におけるインターネットセキュリティの脆弱性を改めて浮き彫りにしました。不正アクセスは、その多様化・高度化を続けており、企業がどれだけ技術的対策を講じたとしても、完全に防ぎきることは困難な状況です。特に、ネットワーク設定やシステムの更新が遅れると、それが重大なリスクとして顕在化します。今回の事件のように、企業が保有する顧客情報が膨大な規模で蓄積される中、その管理体制の不備や定期的なセキュリティチェック不足が被害を拡大する一因となっています。
企業と顧客の連携の重要性
インターネットセキュリティを強化するには、企業と顧客の連携が不可欠です。今回の「ニフティ 不正アクセス」のような問題が生じた場合、企業は迅速な情報開示と透明性をもって対応することが求められます。同時に、顧客側も、発表された情報を迅速に受け取り、被害を未然に防ぐ行動を取ることが重要です。また、不審なメールや電話への対応方法など、顧客がサイバー攻撃の危険性を正しく理解したうえで適切に対応できる環境づくりが必要です。
政府と専門機関の役割
個人情報の漏えいを防ぐには、政府や専門機関の果たす役割も重要です。不正アクセスの発生後、今回のように外部の専門機関と連携して詳細な調査を実施することは、早期解決への鍵となります。また、政府による厳格な法制度の策定や企業への指導も必要です。特に重要なのは、企業と政府が連携し、サイバーセキュリティや個人情報管理の向上を目指した実効的なフレームワークを整備することです。
個人ユーザー側でできる防御策
個人ユーザー側でも、サイバーセキュリティへの取り組みを強化する必要があります。「ニフティ最大54万件情報漏えい」のような事件が報道される中、ユーザーは不審なメールや電話への注意、複雑なパスワードの設定、二段階認証の導入などを行うことが推奨されます。また、情報漏えいが発覚した際には、すみやかに提供される情報を確認し、必要に応じて対応措置を講じる冷静な判断が求められます。
情報管理の未来と倫理的責任
今回の事件は、情報管理のあり方および企業の倫理的責任を問う重要な事例でもあります。インターネットの発展に伴い、個人情報の価値が高まっている現代において、情報漏えいや不正アクセスの可能性をゼロにすることは難しい現実があります。そのため、企業は情報漏えいを防ぐだけでなく、万が一の際に迅速に対応できる体制を確立することが重要です。また、企業と一体となり、顧客自身も情報管理の未来を見据えた行動を取ることが求められる時代です。
省スペースPC GEEKOMをお探しの方はこちら
※こちらから購入すると支払時に3,500円引き
※支払時に3,500円の値引きがない場合はクーポンコードを入力してください。
クーポンコード
TAKESHI
TAKESHI
購入はこちらをクリック↓↓↓
GEEKOM PC購入時の注意点
電源コードがアース付きの3ピンとなってます。3ピン→2ピンの変換をお持ち出ない方は購入を Officeもついていません。必要な方はこちらより購入を

Office(Word Execl等)が必要な方はこちら
Word Execl Outlook

Word Execl Outlook PowerPoint

-

-
高性能ミニPC Amazonでの評判がすごく良いGEEKOM OS搭載ですぐに使用可能
台湾の新興PCメーカーGEEKOMギコム高性能の小型PCを専門的に製造、販売 当ブログ購読者限定3,500円OFFのクーポンコード公開 省スペースデスクトップで高性能 CPUもINTELとAMD両方ともラインナップ やめとけというかたもいるが評判はすこぶる良い
続きを見る
#ニフティ #不正アクセス #個人情報 #54万件 #流出