
Atermで話題になったPHP脆弱性とは
脆弱性公表とAterm利用者の不安
2026年10月22日、PHPにおける複数の脆弱性として、CVE-2026-109618およびCVE-2026-109619が公表されました。PHPはWebサイトや管理画面の構築に使われることがあるため、ルータの管理画面に関しても「影響があるのではないか」と心配する利用者が出ました。
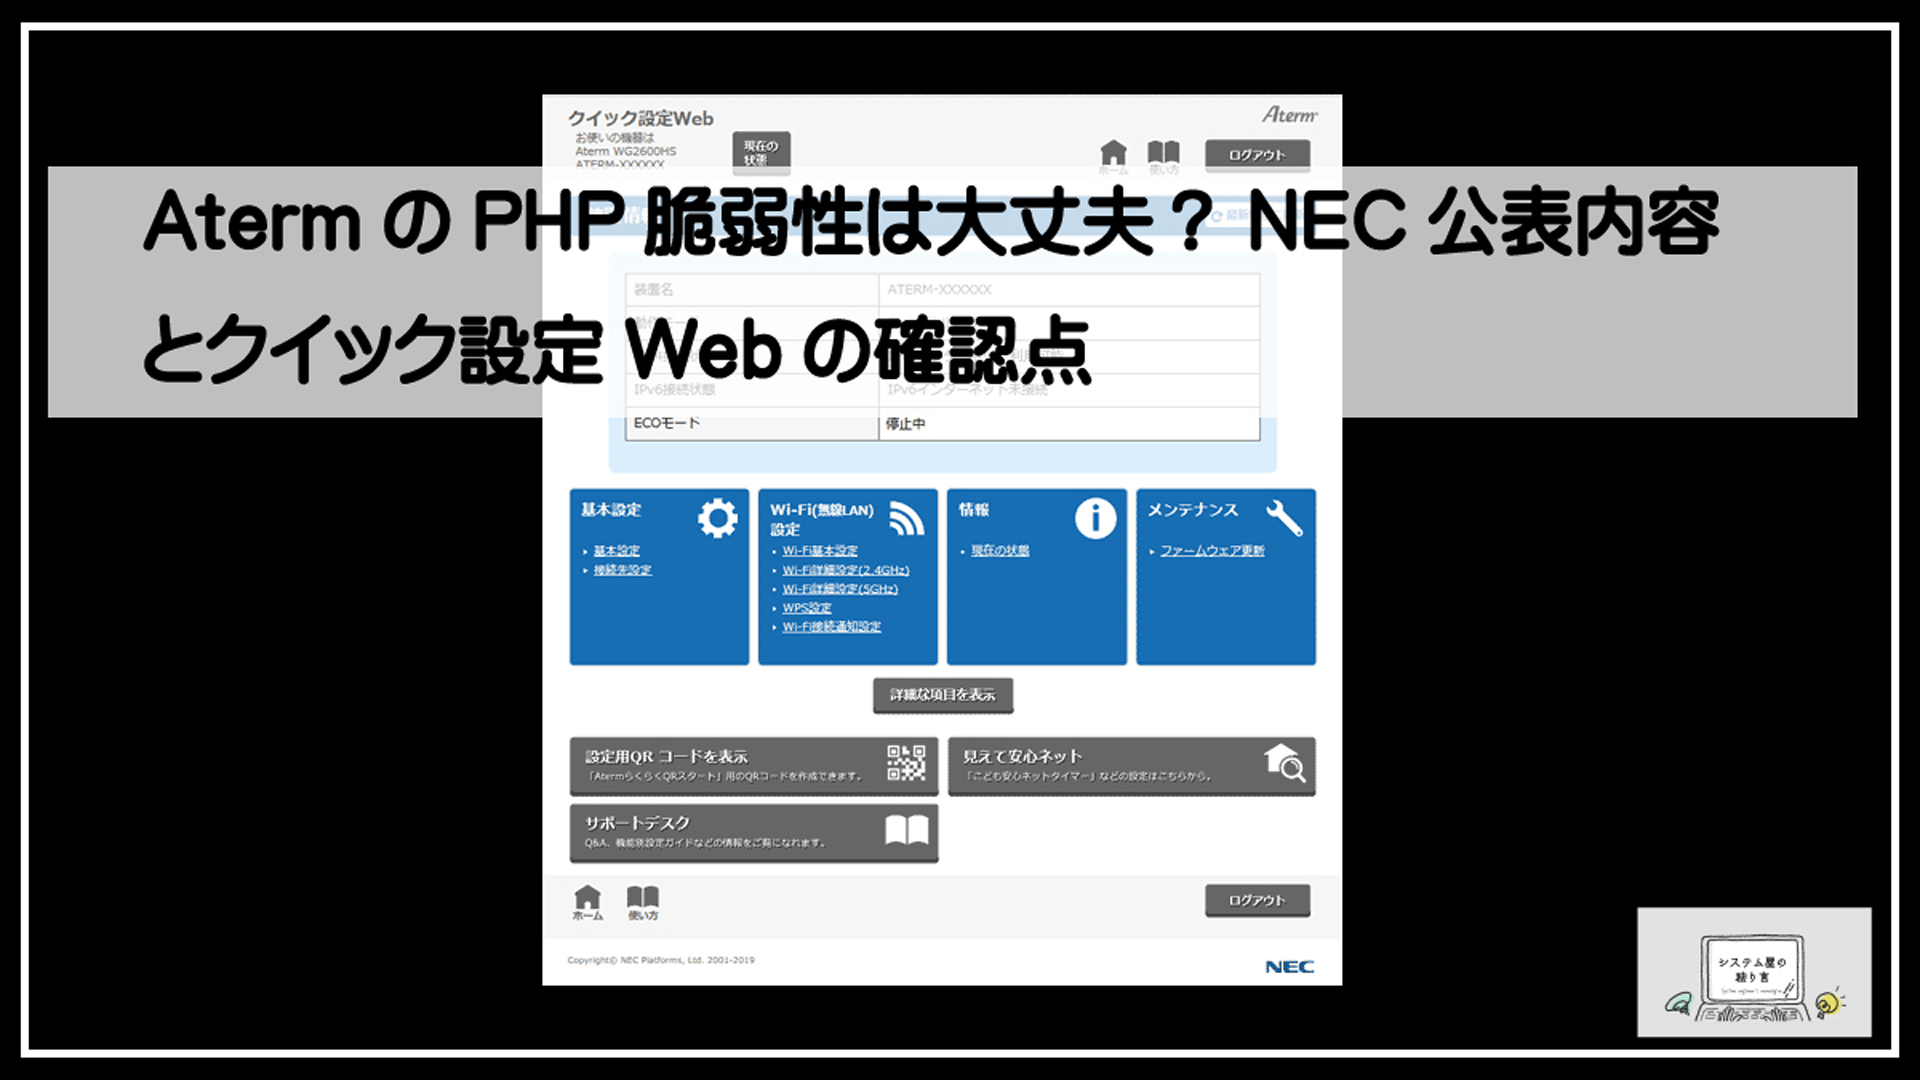
特にNECのWi-Fiルータ・モバイルルータであるAtermでは、クイック設定WebのURLに「.php」が表示される機種があります。そのため、「Aterm設定画面はPHPで動いているのではないか」「今回のPHP脆弱性の対象ではないか」といった疑問が話題になりました。
これに対し、NECプラットフォームズはAterm Stationで「PHPの脆弱性に関する影響について」を公表し、Aterm製品・サービスおよびAterm Stationは当該脆弱性の影響を受けないと案内しています。ルータを安全に利用するために情報確認は重要ですが、今回公表されたPHP脆弱性については、NECの確認結果に基づきAtermへの影響はないとされています。
クイック設定WebのURLにある「.php」
Atermのクイック設定Webでは、機種や画面遷移の状況によって、URL末尾に「/index.php」のような表示が現れる場合があります。この表示を見て、「PHP使ってないのに.phpなのはなぜ?」と感じるのは自然なことです。
NECによると、Atermの設定画面ではPHP本体や一般に提供されているPHP実行環境を使用していません。一方で、該当する機種には、PHPの一部の仕様を参考にした独自ソフトウェアが実装されています。このソフトウェアは、装置情報の表示や設定画面の処理など、クイック設定Webの提供に必要な機能に限定して文法の一部を解釈・処理するものです。
NECは、PHPの文法に準拠した処理であることから、URLに「.php」という拡張子を使用していると説明しています。つまり、「index.php」という文字列は一般的なPHP実行環境の利用を意味するものではなく、Atermの独自実装における画面遷移用の名称として用いられているものです。
URLの拡張子だけでは判断できない理由
URLの拡張子は、必ずしもWebサーバー上で実行されているソフトウェアやプログラミング言語をそのまま示すものではありません。例えば「.php」と表示されていても、一般的なPHP本体が動作しているとは限らず、独自の処理機構や互換性を考慮した名前として使われていることがあります。
Atermの場合、NECはPHPを一切使用していないと明言しています。また、過去にPHPを利用しており、その名残として「.php」が残っているという見方についても否定しています。今回の脆弱性に該当する処理機構は使われていないことが確認されているため、クイック設定WebのURLに「.php」があることだけを理由に、AtermがPHP脆弱性の影響を受けるとは判断できません。
セキュリティ情報を確認する際は、URLの見た目やネット上の推測だけで結論を出さず、NECが公表する対象機種、影響の有無、ファームウェア更新情報を確認することが大切です。


NECが公表したAtermへの影響
PHPを一切使用していないという説明
NECプラットフォームズは、Aterm Stationで公開した「PHPの脆弱性に関する影響について」の中で、AtermのソフトウェアではPHPを一切使用していないと説明しています。Aterm設定画面であるクイック設定WebのURLに「/index.php」と表示される機種があるため、「Aterm PHP 設定に脆弱性があるのではないか」と不安になった利用者もいました。
しかし、URL末尾の「.php」は、PHP本体や一般的なPHP実行環境が搭載されていることを示すものではありません。NECによると、該当する機種には、管理画面の処理に必要な範囲でPHPの一部の文法・仕様を参考にした独自ソフトウェアが実装されています。PHP本体の実装を流用したものではなく、PHPから別の仕組みに移行した名残でもないとしています。
今回公表された脆弱性は影響なし
NECは、2026年10月22日に公表されたPHPの複数の脆弱性、CVE-2026-109618およびCVE-2026-109619について、Aterm製品・サービスは影響を受けないと公表しました。Atermで使用される独自の仕組みには、今回のPHP脆弱性の対象となる処理機構が含まれていないことを確認したと説明しています。
そのため、クイック設定Webの画面を開いた際に「index.php」という表示を見かけたとしても、それだけを理由にルータが今回のPHP脆弱性の影響を受けるとは判断できません。「PHP使ってないのに.phpなのはなぜ?」という疑問に対しては、画面遷移や管理画面の処理で使うURL上の文字列・拡張子として用いられているため、というのがNECの説明です。
ただし、今回の脆弱性に影響しないことと、すべてのセキュリティ対策が不要であることは別です。Atermを安全に利用するためには、ファームウェアを最新の状態に保ち、管理者パスワードやリモート管理機能の設定も定期的に確認することが重要です。
対象機種と最新情報の確認方法
NECの告知は、特定の一部機種だけに限った対応情報ではなく、Aterm製品・サービスおよびAterm Stationについて影響を確認した内容です。Aterm Stationでは、今後新しい情報が判明した場合も、同じ案内ページで知らせるとしています。利用中の機種が気になる場合は、機種名だけで判断せず、公式情報で最新の告知を確認しましょう。
確認時は、Aterm Stationの「お知らせ」「サポート情報」や、利用中のルータの製品ページを確認する方法が基本です。クイック設定Webにログインできる場合は、機種名とファームウェアの版数も控えておくと、脆弱性情報や更新情報を照合しやすくなります。
なお、インターネット上の掲示板やSNSでは、URLに「.php」があることからさまざまな推測が見られますが、製品の影響有無はNEC公表の内容を基準に判断してください。公式サイトで更新情報を確認し、必要に応じてファームウェアを更新することが、Atermルータを継続して安全に使うための基本となります。
「index.php」が表示される理由
PHP本体や一般的な実行環境とは無関係
Aterm設定画面の「クイック設定Web」でURL末尾に「/index.php」と表示される機種があっても、それだけでPHPが動作しているとは判断できません。NECは、Aterm製品・サービスのソフトウェアではPHPを一切使用しておらず、一般に提供されているPHP実行環境も使っていないと公表しています。
そのため、URLに「.php」が含まれることを理由に、今回公表されたPHPの脆弱性がAtermルータへ影響すると考える必要はありません。NECは、CVE-2026-109618およびCVE-2026-109619を含む今回のPHP脆弱性について、Aterm製品・サービスは影響を受けないことを確認しています。
画面遷移用の文字列としての.php
「PHP使ってないのに.php」なぜ? と疑問に思う人もいるでしょう。NECによると、一部のAtermでは、管理画面を提供するためにPHPの一部の仕様を参考にした独自ソフトウェアを実装しています。この仕組みは、装置情報の表示や画面遷移など、クイック設定Webに必要な限定的な処理を行うものです。
独自ソフトウェアではPHP文法の一部を解釈・処理するため、URLの拡張子として「.php」を使用しています。つまり、「index.php」は一般的なPHP本体を呼び出すファイル名ではなく、Aterm設定画面内で処理先や画面を示すための文字列として用いられているものです。
URLの見た目だけでは、内部で使われているソフトウェアや脆弱性の有無までは分かりません。脆弱性への影響を確認するときは、拡張子ではなく、NECが公表する対象製品・対象機能・対策状況を確認することが重要です。
過去のPHP利用を示すものではない点
「.php」という表示から、以前はPHPを使っていて、その名残が残っているのではないかと考える場合もあります。しかしNECは、AtermがPHPから別の仕組みへ移行したわけではなく、過去にPHPを利用していた名残でもないと説明しています。
あくまでPHPの一部仕様を参考にした独自の処理機構であり、PHP本体の実装を流用しているわけではありません。今回公表されたPHP脆弱性に該当する処理機構も使用していないことから、Atermのクイック設定Webで「index.php」が見えても、直ちに危険な状態を意味するものではありません。
ただし、ルータの安全性を保つには、脆弱性の話題ごとに公式のNEC公表を確認し、ファームウェアを最新の状態に維持することが大切です。
クイック設定Webで確認したい基本項目
NECの公表によれば、今回話題となったPHP脆弱性はAterm製品・サービスに影響しません。ただし、ルータを安全に使い続けるには、クイック設定Webで基本的な設定を定期的に確認することが重要です。Aterm設定画面のURLに「index.php」などと表示される場合でも、それだけで危険性を示すものではありません。以下の項目を見直しましょう。
管理画面へ安全にアクセスする方法
クイック設定Webには、取扱説明書やAterm本体の案内に従った正規の方法でアクセスします。検索結果やメール、メッセージ内のリンクから管理画面を開くのではなく、自宅のAtermに接続した状態で、公式の案内に記載されたアドレスをブラウザのアドレスバーへ直接入力する方法が安心です。
また、設定変更を終えた後は、共有端末のブラウザに管理画面のログイン情報を保存しないよう注意します。クイック設定WebのURLに「.php」が含まれていても、NECはPHP本体や一般的なPHP実行環境を使用していないと説明しています。URLの表記だけを理由に、偽サイトや脆弱性を疑う必要はありません。
ファームウェアのバージョン確認
Atermのファームウェアは、ルータ本体を動作させるためのソフトウェアです。クイック設定Webにログインし、現在のファームウェアバージョンと更新の有無を確認しましょう。画面構成やメニュー名は機種によって異なりますが、情報表示やメンテナンス、ファームウェア更新などの項目から確認できるのが一般的です。
脆弱性対策では、Aterm PHPの話題に限らず、メーカーが提供する修正プログラムを適用することが基本となります。古いバージョンのまま利用している場合は、Aterm Stationで機種名ごとの更新情報、注意事項、更新手順を確認したうえで、最新版への更新を検討してください。
自動更新と手動更新の設定
自動更新に対応する機種では、ファームウェアを自動的に確認・更新する設定が有効になっているかを確認します。自動更新を利用すれば、重要な更新を見落としにくくなります。一方で、更新時に再起動が発生する場合があるため、オンライン会議や重要な通信を行う時間帯を避けたい場合は、更新タイミングに関する設定も確認しておくとよいでしょう。
手動更新を選ぶ場合は、必ずNECの公式サイトから対象機種向けのファームウェアを入手してください。第三者サイトで配布されているファイルや、出所が不明な更新案内は利用しないことが大切です。更新中に電源を切ったり、通信を意図的に遮断したりすると正常に完了しないおそれがあるため、公式手順に沿って作業します。
管理者パスワードの見直し
クイック設定Webにログインするための管理者パスワードは、第三者による設定変更を防ぐ重要な情報です。初期パスワードのまま使っている場合や、Wi-Fiの暗号化キーと同じ文字列を設定している場合は、変更を検討してください。
パスワードには、推測されやすい名前、電話番号、生年月日、単純な連続文字列を避け、十分な長さを持たせます。英大文字・英小文字・数字・記号を組み合わせると、より推測されにくくなります。設定後は、パスワードを他人の目に触れない方法で保管し、家族や管理担当者以外には共有しないようにしましょう。
リモート管理機能の利用状況
外出先など、自宅のネットワーク外部からルータの管理画面にアクセスできるリモート管理機能を利用している場合は、設定内容を確認します。利用する明確な必要性がなければ、無効にしておくことが安全です。外部からの管理画面へのアクセス経路を減らすことで、不正ログインや設定変更のリスクを抑えられます。
リモート管理が必要な場合でも、利用条件、アクセス元の制限、管理者パスワードを慎重に見直してください。今回NECが公表したPHP脆弱性はAtermに影響しないとされていますが、ルータの安全性は個別の脆弱性情報だけで決まるものではありません。不要な公開機能を停止し、ファームウェアと認証情報を適切に管理することが、継続的な安全対策につながります。
PHP脆弱性とは別に行うべきAtermの安全対策
NECは、今回公表されたPHPの脆弱性について、Aterm製品・サービスは影響を受けないと案内しています。クイック設定WebのURLに「index.php」などと表示されても、それだけで危険な状態を示すものではありません。ただし、ルータは家庭や事業所のネットワークの出入口となる機器です。PHP脆弱性の有無とは別に、Atermを安全に使い続けるための基本的な対策を行うことが重要です。
サポート情報と更新情報を定期的に確認する
Atermの脆弱性情報、ファームウェアの更新情報、サポート終了に関する案内は、Aterm Stationなどの公式サイトで定期的に確認しましょう。NECが公表する情報を確認すれば、利用中の機種に対応が必要な問題があるかを判断できます。
特に、ファームウェア更新には、動作の改善だけではなく、セキュリティ上の問題への対策が含まれる場合があります。Aterm設定画面のクイック設定Webで現在のファームウェア版数を確認し、更新が提供されている場合は、公式の手順に従って適用してください。更新作業中に電源を切ると正常に起動しなくなるおそれがあるため、安定した電源環境で実施します。
また、長期間前に発売されたルータは、更新提供が終了していることがあります。サポート終了機種を使い続けている場合は、後継機種への買い替えも安全対策の一つです。
無線LANの暗号化方式とパスワードを見直す
Wi-Fiの暗号化方式は、利用している端末が対応していればWPA3を優先し、WPA3が使えない場合はWPA2-AESを選択します。古い暗号化方式であるWEPや、互換性のために暗号強度が下がる設定は、特別な事情がない限り避けるべきです。
無線LANのパスワード(暗号化キー)は、初期値のままにせず、十分な長さと推測されにくさを備えたものに変更します。氏名、住所、電話番号、誕生日、ルータの型番など、第三者が推測しやすい文字列は使用しないでください。英大文字・英小文字・数字・記号を組み合わせた、長いパスフレーズが適しています。
さらに、クイック設定Webへログインする管理者パスワードも、Wi-Fiのパスワードとは別の強固なものを設定することが大切です。両方を同じ文字列にすると、一方が漏えいした際にAterm設定画面まで変更されるリスクが高まります。
不要な機能を無効化する
使用していない機能を有効のままにすると、設定ミスや不正利用の入口が増える可能性があります。たとえば、外出先からルータを管理するリモート管理機能、インターネット側からの設定画面へのアクセス、UPnP、WPSなどは、必要性を確認したうえで設定してください。
リモート管理を使う予定がない場合は、WAN側からAterm設定画面へアクセスできない状態にしておくのが基本です。また、ポート開放やDMZの設定も、オンラインゲーム、監視カメラ、サーバ公開などで明確に必要な場合に限って利用し、不要になった設定は削除します。
WPSは接続設定を簡単にできる機能ですが、日常的に利用しないのであれば無効化を検討できます。機種や利用環境によって設定項目の名称や利用可否は異なるため、Atermの取扱説明書や公式サポート情報を確認しながら操作しましょう。
不審な設定変更や通信を確認する
インターネット接続が急に不安定になった、見覚えのない端末がWi-Fiにつながっている、Atermのランプ表示が普段と異なるといった場合は、クイック設定Webで状態を確認します。接続中の端末一覧を確認し、心当たりのない機器があれば、無線LANパスワードを変更して接続端末を整理してください。
管理者パスワード、Wi-Fi名(SSID)、DNS設定、ポート開放設定などに、自分で変更した覚えのない内容がないかも確認したいポイントです。不審な変更が見つかった場合は、まず管理者パスワードと無線LANパスワードを変更し、必要に応じて設定を初期化してから安全な内容で再設定します。
「PHP使ってないのに.php」と感じるURL表示は、NECの説明ではAterm独自の管理画面処理に関する表記であり、今回のPHP脆弱性の影響を意味するものではありません。それでも、ルータの安全性は一度の確認だけで保てるものではありません。NECの公表情報を確認しつつ、更新、強固な認証情報、不要機能の停止、定期的な設定確認を継続することが大切です。
不安なときの確認先と問い合わせの目安
AtermStationのお知らせを確認する
AtermのPHP脆弱性について不安がある場合は、まずNECプラットフォームズの公式サイト「AtermStation」に掲載されるお知らせを確認します。今回の件では、NECが「PHPの脆弱性に関する影響について」として案内を公開し、Aterm製品・サービスは該当するPHP脆弱性の影響を受けないと公表しています。
クイック設定WebのURLに「/index.php」と表示される機種でも、URLに「.php」という文字列が含まれるだけで、一般的なPHP実行環境やPHP本体を利用しているわけではありません。「PHP使ってないのに.php」なぜ?という疑問を持つ利用者もいますが、NECは独自ソフトウェアでPHPの文法の一部を参考にしているためだと説明しています。
脆弱性情報は、発見後に追加情報や対象製品の更新情報が出ることがあります。SNSの投稿や非公式サイトの情報だけで判断せず、AtermStationのお知らせ、機種別サポート情報、ファームウェア更新情報を定期的に確認することが重要です。
機種名とファームウェア版数を控える
確認や問い合わせをスムーズに進めるため、利用中のAtermルータの機種名とファームウェア版数を控えておきましょう。機種名は本体底面や背面のラベル、製品箱、購入履歴などで確認できます。ファームウェア版数は、Aterm設定画面であるクイック設定Webにログインし、装置情報やメンテナンス関連の画面から確認できる場合があります。
あわせて、利用中の接続構成も整理しておくと役立ちます。たとえば、Atermをルータモードで使っているか、ブリッジモードで使っているか、管理画面へのリモートアクセスを有効にしているか、ファームウェア更新を自動化しているかといった情報です。
NECへ問い合わせる際は、「Atermの機種名」「ファームウェア版数」「クイック設定Webで確認した表示やメッセージ」「発生した日時」「試した対処」を伝えると、状況を正確に説明しやすくなります。
公式サポートへ相談すべきケース
NECの公表内容から、今回案内されたPHP脆弱性そのものについて、Aterm製品・サービスへの影響はないとされています。そのため、URLに「index.php」や「.php」が見えることだけを理由に、直ちに故障や侵害を疑う必要はありません。
一方で、Aterm設定画面にログインできない、身に覚えのない設定変更がある、管理者パスワードが通らない、ファームウェア更新に失敗する、不審な端末がWi-Fiへ接続しているといった状況では、公式サポートへの相談を検討してください。インターネット側からクイック設定Webへアクセスできる状態になっている場合や、リモート管理機能の設定に不安がある場合も確認が必要です。
相談前には、パスワードを変更し、最新ファームウェアの有無を確認したうえで、不要なリモート管理機能を無効にします。ただし、初期化や設定変更を行うと接続設定が失われることがあるため、設定内容を控え、必要に応じて契約している回線事業者やNECの公式サポートへ確認してから進めると安心です。
AtermのPHP脆弱性に関する要点
今回の脆弱性はAtermに影響しない
NECプラットフォームズは、2026年10月に公表されたPHPの脆弱性(CVE-2026-109618、CVE-2026-109619)について、Aterm製品・サービスへの影響はないと公表しています。NECによれば、AtermのソフトウェアではPHPを一切使用しておらず、今回の脆弱性に該当する処理機構も利用していません。そのため、対象の脆弱性を理由にAtermルータの利用を中止したり、特別な回避策を急いで実施したりする必要はありません。
.php表示のみで危険とはいえない
Aterm設定画面であるクイック設定WebのURLに「/index.php」と表示される機種があっても、それだけでPHP本体が動作している、あるいはPHP脆弱性の影響を受けるとは判断できません。「PHP使ってないのに.php」なぜ?という疑問に対しNECは、URL中の「.php」は画面処理のためにPHP文法の一部を参考にした独自ソフトウェアに由来する文字列であると説明しています。一般的なPHP実行環境やPHP本体を採用しているわけではなく、過去にPHPを使っていた名残でもないとしています。
継続的なファームウェア更新が重要
今回のAterm PHP脆弱性は影響なしとされていますが、ルータを安全に使い続けるには、今後もファームウェアを最新の状態に保つことが重要です。クイック設定Webで現在のファームウェア版数と更新設定を確認し、自動更新を利用できる場合は有効にしておくとよいでしょう。あわせて、Aterm StationでNECの公表内容や機種別の更新情報を定期的に確認し、管理者パスワードや無線LANの暗号化設定も適切に見直してください。
省スペースPC GEEKOMをお探しの方はこちら
※こちらから購入すると支払時に3,500円引き
※支払時に3,500円の値引きがない場合はクーポンコードを入力してください。
クーポンコード
TAKESHI
TAKESHI
購入はこちらをクリック↓↓↓
GEEKOM PC購入時の注意点
電源コードがアース付きの3ピンとなってます。3ピン→2ピンの変換をお持ち出ない方は購入を Officeもついていません。必要な方はこちらより購入を

Office(Word Execl等)が必要な方はこちら
Word Execl Outlook

Word Execl Outlook PowerPoint

-

-
高性能ミニPC Amazonでの評判がすごく良いGEEKOM OS搭載ですぐに使用可能
台湾の新興PCメーカーGEEKOMギコム高性能の小型PCを専門的に製造、販売 当ブログ購読者限定3,500円OFFのクーポンコード公開 省スペースデスクトップで高性能 CPUもINTELとAMD両方ともラインナップ やめとけというかたもいるが評判はすこぶる良い
続きを見る
#Aterm #PHP脆弱性 #NEC #発表内容 #クイック設定Web