
JNSAが公表した不正アクセスの概要
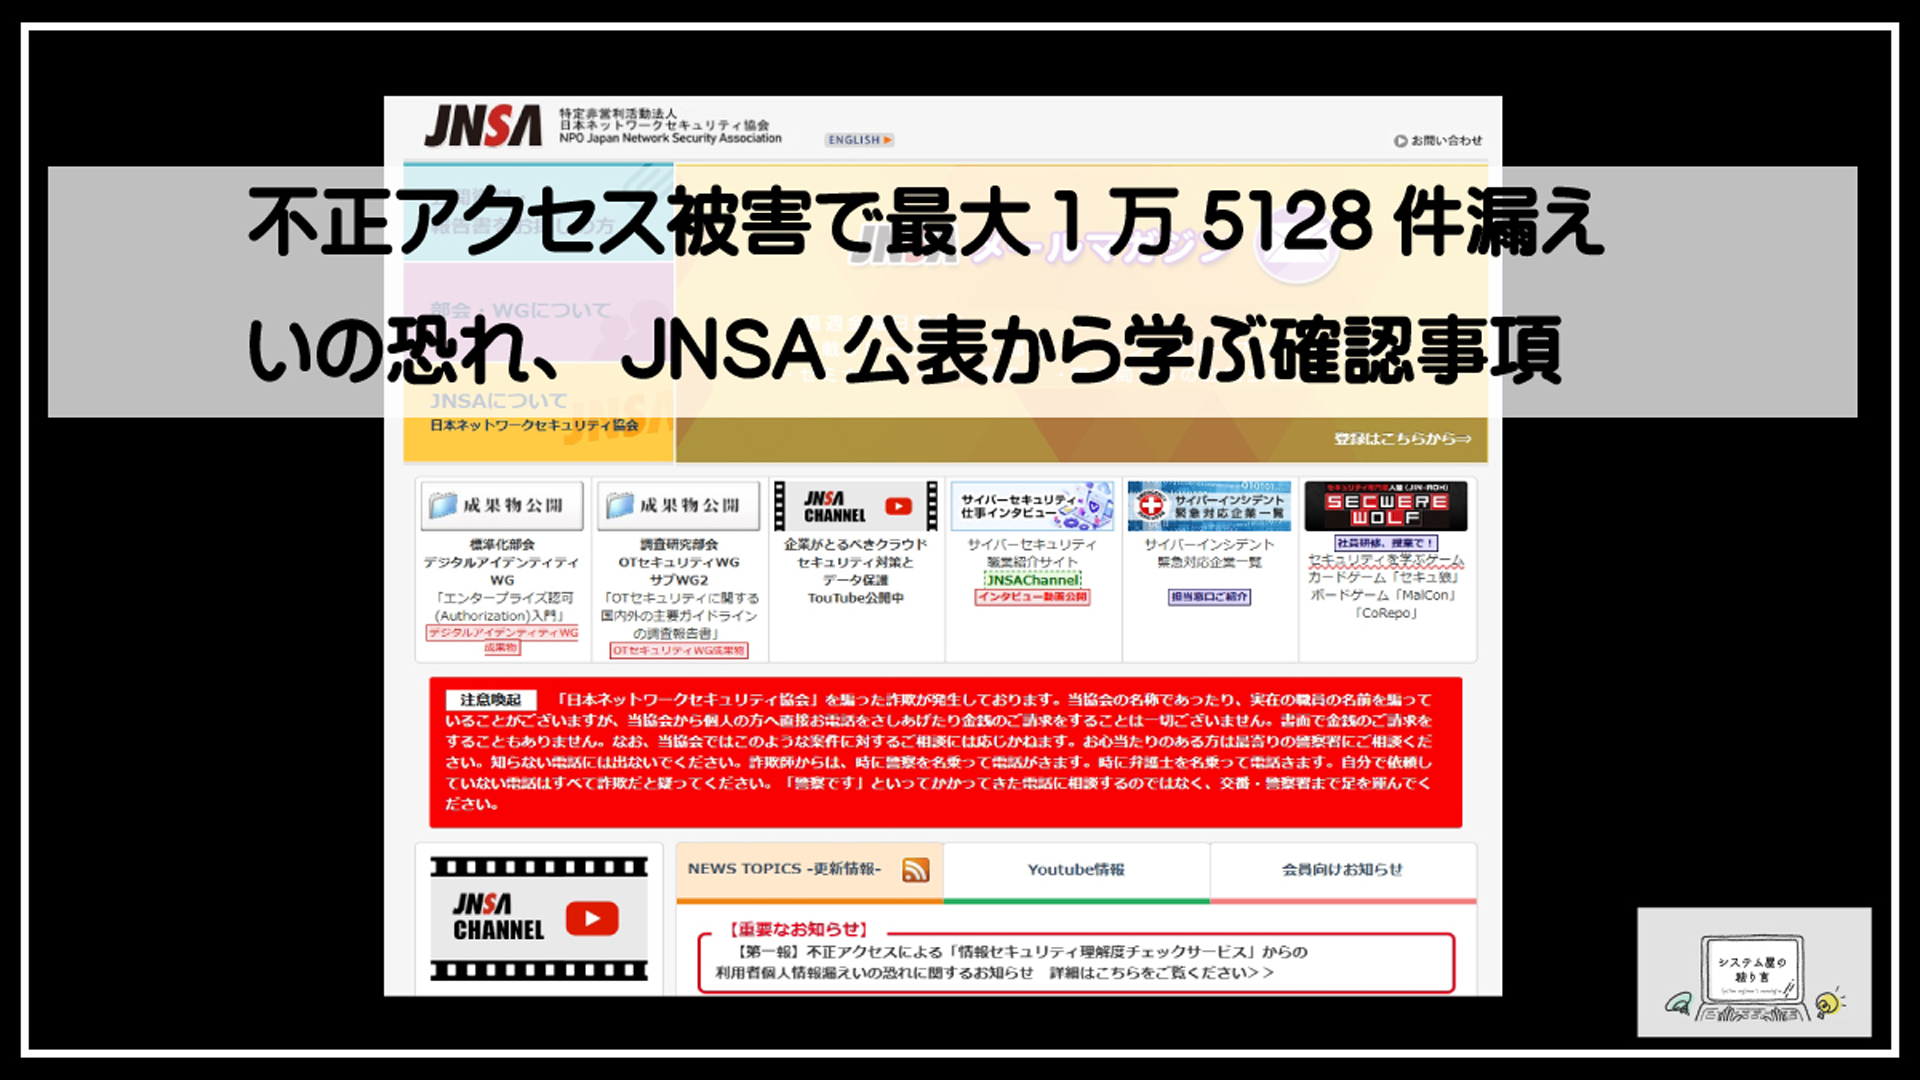
特定非営利活動法人 日本ネットワークセキュリティ協会(JNSA)は2026年11月6日、同協会が運営するサービスへの不正アクセスを確認し、利用者情報が漏えいした可能性があると公表しました。日本ネットワークセキュリティ協会は情報セキュリティの普及・啓発に取り組む団体であり、今回の事案は利用者だけでなく、サービスを導入した企業・団体にとっても確認が必要な不正アクセス被害です。
第一報の段階では、原因や侵入経路、実際に漏えいした情報の有無、影響範囲などは調査中とされていました。そのため、「漏えいが確定した情報」と「漏えいした可能性がある情報」を混同せず、JNSAによる続報や個別連絡を確認することが重要です。
不正アクセスが確認されたサービス
不正アクセスが確認されたのは、JNSAが運営する「情報セキュリティ理解度チェックサービス」です。このサービスは、企業・団体の管理者が社員や職員などを受講者として登録し、受講者がWeb上で情報セキュリティに関する問題に回答する仕組みです。結果を基に、個人や組織全体のセキュリティ知識・理解度を把握、分析できます。
管理者は所属組織や利用者に関する情報を登録するため、サービスへの不正アクセスは、受講者だけではなく導入組織の担当者にも影響する可能性があります。JNSAは被害拡大を防止する目的で、対象サービスを停止しました。また、外部の専門事業者と協力しながら、原因および侵入経路、漏えいの有無と範囲を調査しています。
判明から公表までの経緯
JNSAの説明によれば、現在の調査では2026年10月30日夜ごろから、不正アクセスが行われていた可能性があります。その後、11月4日にサービスへの不正アクセスを確認し、11月6日に「不正アクセスによる『情報セキュリティ理解度チェックサービス』からの利用者個人情報漏えいの恐れに関するお知らせ(第一報)」として公表しました。
公表時点では、詳しい侵入経路は明らかになっていませんでした。JNSAは同日、個人情報保護委員会へ報告する予定であることも説明しています。対象となる利用者を特定でき次第、個別に連絡する方針です。利用歴がある場合は、公式発表を定期的に確認するとともに、登録に用いたメールアドレスの受信状況にも注意が必要です。
最大1万5128件という対象件数の意味
今回公表された「最大1万5128件」という数字は、漏えいした可能性がある対象規模の見込みです。確定した漏えい件数や、影響を受けた実人数を示すものではありません。また、情報項目ごとの対象件数や、最大1万5128件の具体的な内訳は公表されていません。
サービスでは管理者情報と利用者情報が扱われており、1人または1組織に複数の情報項目が紐づく場合があります。このため、件数をそのまま「被害者の人数」と捉えることはできません。今後の調査により、対象件数や影響範囲が増減する可能性もあります。報道の見出しにある「日本ネットワークセキュリティ協会に不正アクセス、最大1.5万件の個人情報漏えいの恐れ」という表現は、あくまで第一報時点の可能性に基づく内容として理解する必要があります。
調査中の情報と確定情報を分けて捉える重要性
不正アクセス被害では、早期の公表と詳細な調査が並行して進むため、第一報には未確定の情報が含まれます。今回も、不正アクセスの確認と、利用者情報が漏えいした可能性、対象規模の見込みは公表されています。一方で、侵入経路、実際の漏えいの有無、確定した対象件数、情報項目別の影響範囲は調査中とされていました。
漏えいした可能性がある情報としては、サービス管理者の氏名、企業・団体名、メールアドレス、組織の所在地、従業員数、業種、利用ユーザー数に加え、利用者のIDとパスワードが挙げられています。パスワードはハッシュ化されていたと説明されており、平文パスワードが保存されていたという発表ではありません。ただし、ハッシュ化されていても、方式やパスワードの強度によっては推測されるリスクがあるため、同じパスワードを他サービスで使い回している場合は早めの変更が望まれます。
また、組織名や担当者名、メールアドレスなどが悪用されると、JNSAや関係機関を装うフィッシングメールにつながるおそれがあります。JNSAは、メール本文のURLからID・パスワードの入力や変更を求めることはないと注意喚起しています。続報を待つ間も、メール内のリンクや添付ファイルを安易に開かず、公式サイトから情報を確認することが基本的なセキュリティ対策です。
フィッシングサイトにも有効なウイルスソフト


漏えいした可能性がある情報を確認する
日本ネットワークセキュリティ協会(JNSA)は、「情報セキュリティ理解度チェックサービス」への不正アクセス被害により、最大1万5128件の個人情報が漏えいした可能性があると公表しました。ただし、第一報の時点では侵入経路や実際の漏えいの有無、影響範囲は調査中です。利用者や導入組織は、どの情報が対象になり得るのかを確認し、続報や個別連絡に注意を払う必要があります。
管理者登録者と利用者に関する情報
漏えいした可能性がある情報には、サービス管理者の氏名、所属する企業・団体名、メールアドレスが含まれます。加えて、組織の所在地、従業員数、業種、サービスの利用ユーザー数など、組織に関する情報も対象となる可能性があります。
このサービスは、企業・団体の管理者が社員や職員などの受講者を登録し、情報セキュリティに関する理解度を確認する仕組みです。そのため、受講者本人の個人名が必ずしも登録されているとは限りませんが、管理者情報と組織情報が組み合わさることで、もっともらしいなりすましメールに悪用されるおそれがあります。
IDとハッシュ化パスワードが含まれる可能性
利用者に関しては、IDとパスワードが漏えいした可能性のある項目として挙げられています。パスワードは平文ではなく、元の文字列を別の値へ変換するハッシュ化が施されていたとされています。したがって、発表内容から直ちにパスワードそのものが閲覧可能な状態で保存されていたとは判断できません。
一方で、ハッシュ化されていても、採用されている方式やパスワードの長さ・複雑さによっては、推測や解析のリスクを完全には否定できません。特に、短いパスワードや他サービスと共通のパスワードを使っている場合は注意が必要です。不正アクセスによる被害の可能性が示された場合、同じIDやパスワードを利用しているメール、クラウドサービス、インターネット取引サービスなどの認証情報を優先的に見直すことが重要です。
氏名やメールアドレスなどの個人情報
氏名、メールアドレス、勤務先・団体名、所在地、業種といった情報は、単独でもフィッシング詐欺や標的型メールに利用されることがあります。攻撃者が実在する組織名や担当者名を把握していると、「JNSAの確認手続き」「情報セキュリティ理解度チェックサービスの再開案内」などを装った連絡が、より信頼できる内容に見えてしまうためです。
日本ネットワークセキュリティ協会は、メール本文に記載したURLからIDやパスワードの入力・変更を求めることはないと案内しています。JNSAや関係機関を名乗るメール・SMSを受け取っても、本文中のリンクや添付ファイルをすぐに開かず、公式サイトで公表情報を確認してください。認証コード、パスワード、クレジットカード情報などを要求された場合も、入力しないことが基本です。
漏えい件数と対象人数を混同しない注意点
公表された「最大1万5128件」は、漏えいしたことが確定した件数や、被害を受けた実人数を示す数字ではありません。漏えいした可能性がある対象規模の見込みであり、情報項目ごとの内訳や重複の有無も明らかにされていません。同じ利用者に複数の情報項目が登録されていれば、件数と人数は一致しない可能性があります。
また、2026年11月6日時点では、原因、侵入経路、漏えいの有無、影響範囲が調査中とされています。数字だけを見て被害が確定したと受け止めるのではなく、JNSAの公式発表、対象者への個別連絡、調査完了後の続報を確認することが大切です。情報セキュリティの啓発に関わるサービスであっても不正アクセスのリスクはあり、利用者側でも正確な情報確認と認証情報の適切な管理を徹底する必要があります。
フィッシングサイトにも有効なウイルスソフト
利用者がまず確認したい対象範囲
日本ネットワークセキュリティ協会(JNSA)が公表した不正アクセス被害では、「情報セキュリティ理解度チェックサービス」の利用者情報が漏えいした可能性があります。最大1万5128件という数字は調査時点の見込みであり、確定した漏えい件数や対象人数を示すものではありません。利用経験がある場合は、自身が対象となり得るかを落ち着いて確認し、公式発表や所属組織からの連絡を確認することが重要です。
情報セキュリティ理解度チェックの利用歴
まず確認したいのは、JNSAが運営する「情報セキュリティ理解度チェックサービス」を過去に利用したことがあるかどうかです。このサービスは、企業・団体の管理者が社員や職員などを受講者として登録し、Web上の問題を通じて情報セキュリティに関する理解度を確認・分析する仕組みです。
自分で直接申し込んだ記憶がなくても、勤務先や所属団体の研修、セキュリティ啓発の一環として受講していた可能性があります。過去の研修案内メール、社内ポータル、受講履歴、上司や情報システム部門からの案内などを確認するとよいでしょう。退職・異動前に利用したケースも考えられるため、直近の利用歴だけでなく、過去の受講経験も対象にして確認します。
登録したメールアドレスと利用ID
サービスを利用した可能性がある場合は、登録時に使用したメールアドレスや利用IDを確認します。特に、会社用メールアドレス、部署共通のメールアドレス、異動前のメールアドレスなど、現在は日常的に確認していない連絡先にも注意が必要です。
今回の不正アクセスでは、利用者のIDとハッシュ化されたパスワードが漏えいした可能性があるとされています。ハッシュ化とは、元のパスワードをそのまま保存せず、一定の計算によって別の値に変換する処理です。ただし、パスワードが短い、単純である、他サービスと使い回しているといった場合には、推測されるリスクを完全には否定できません。
利用IDやパスワードを他のサービスでも使用していた場合は、メール、クラウドストレージ、業務システム、ネットバンキングなど重要度の高いサービスから優先してパスワードを変更してください。近年はインターネット取引サービスへの不正アクセス・不正取引による被害が急増しています。メールアカウントの乗っ取りが他サービスのパスワード再設定につながることもあるため、メールの保護を優先することが大切です。
所属組織を通じてサービスを利用した場合
情報セキュリティ理解度チェックサービスは、個人が単独で利用するよりも、企業や団体が教育・研修目的で導入するケースが想定されます。そのため、受講者本人ではなく、所属組織の管理者が登録作業を行っていた可能性があります。自分の氏名ではなく受講者IDのみで管理されていた場合でも、利用対象だったかを所属組織へ確認しましょう。
組織を通じて利用した場合は、情報システム部門、総務部門、研修担当部署、セキュリティ担当者などから案内が出ることがあります。個人の判断だけでなく、社内・団体内の指示に従って対応することが重要です。業務用アカウントのパスワード変更や多要素認証の有効化は、組織の運用ルールに影響する場合があるため、必要に応じて管理者へ相談してください。
また、管理者に関する氏名、企業・団体名、メールアドレス、組織所在地、業種、従業員数なども漏えいした可能性のある情報として挙げられています。これらの情報が悪用されると、実在する組織名や担当者名を使った精巧なフィッシングメールが届くおそれがあります。組織からの正規の案内に見えても、送信元やリンク先を慎重に確認してください。
JNSAの公式発表と個別連絡の確認方法
対象となる可能性がある場合は、日本ネットワークセキュリティ協会の公式サイトに掲載される発表を確認します。JNSAは、不正アクセスによる「情報セキュリティ理解度チェックサービス」からの利用者個人情報漏えいの恐れに関する第一報を公表しており、原因、侵入経路、漏えいの有無、対象件数、影響範囲について調査を進めるとしています。
漏えいの可能性がある利用者を特定でき次第、対象者へ個別に連絡する方針も示されています。ただし、JNSAや関係機関を装って不安をあおり、ID・パスワードや認証コードを盗み取ろうとする便乗フィッシングには注意が必要です。JNSAは、メール本文のURLからIDやパスワードの入力・変更を求めることはないとしています。
メールやSMSを受け取った際は、記載されたリンクをそのまま開かず、公式サイトを自分で検索するか、普段利用しているブックマークからアクセスして情報を確認してください。連絡内容に不審な点がある場合は、メールへの返信や記載先への電話ではなく、公式サイトに掲載された窓口を使って確認することが、安全なセキュリティ対策につながります。
フィッシングサイトにも有効なウイルスソフト
対象者が取るべきアカウント保護対策
日本ネットワークセキュリティ協会(JNSA)が公表した情報セキュリティ理解度チェックサービスへの不正アクセスでは、利用者IDやハッシュ化されたパスワードを含む情報が漏えいした可能性があります。調査中の段階であっても、同じ認証情報を他サービスで利用している場合や、不審な通知を受けた場合は、被害の拡大を防ぐために早めの対応が重要です。
同じパスワードを使い回しているサービスの変更
まず確認したいのは、情報セキュリティ理解度チェックサービスで使用していたものと同一、またはよく似たパスワードを、メール、クラウドストレージ、SNS、業務システム、オンラインバンキングなどで使い回していないかという点です。IDとパスワードの組み合わせが第三者に推測・解析された場合、別サービスへの不正アクセスにつながる可能性があります。
特にメールアカウントは優先して変更してください。メールは多くのサービスでパスワード再設定の受信先となるため、乗っ取られると被害が連鎖する恐れがあります。インターネット取引サービスへの不正アクセス・不正取引による被害が急増しています。金融機関、決済サービス、証券口座、通販サイトなどで同じパスワードを使っている場合も、速やかに変更することが大切です。
変更作業は、JNSAから届いたように見えるメール内のリンクではなく、普段利用している公式アプリや、ブラウザで正規のURLを直接入力して開いた公式サイトから行います。不審な案内を経由してパスワードを変更しようとすると、フィッシングサイトに認証情報を入力してしまうおそれがあります。
長く固有のパスワードへ見直す方法
パスワードは、サービスごとに異なる、十分に長い文字列を設定することが基本です。短いパスワードや、氏名、組織名、誕生日、単純な連番などは推測されやすく、総当たり攻撃の対象になりやすいため避けます。大文字・小文字、数字、記号を組み合わせることに加え、長さを確保することが重要です。
覚えきれない数の固有パスワードを管理するには、信頼できるパスワードマネージャーの利用が有効です。パスワードマネージャーでサービスごとにランダムな長いパスワードを生成・保存すれば、使い回しを減らせます。ただし、パスワードマネージャー自体のマスターパスワードは特に重要です。ほかで使っていない長い文字列を設定し、多要素認証も有効にしてください。
今回のように、ハッシュ化パスワードが漏えいした可能性が示された場合でも、平文パスワードが直ちに流出したと断定することはできません。一方で、ハッシュ方式やパスワードの強度によっては元の文字列を推測される可能性があります。確定情報を待つだけでなく、使い回しを解消する機会として認証情報を見直すことが、実践的な情報セキュリティ対策になります。
多要素認証を有効にする優先順位
パスワードを変更した後は、多要素認証を利用できるサービスで有効化します。多要素認証とは、パスワードに加えて、スマートフォンの認証アプリ、生体認証、端末への通知、セキュリティキーなど、別の要素で本人確認を行う仕組みです。仮にパスワードが漏えいしても、追加認証が突破されなければ不正ログインを防げる可能性が高まります。
優先順位としては、パスワード再設定の起点となるメール、金融・決済サービス、業務用アカウント、クラウドストレージ、SNSの順に確認するとよいでしょう。認証方式を選べる場合は、SMS認証だけに依存せず、認証アプリによるワンタイムパスワードやパスキーの利用を検討します。認証アプリでは、一般に短時間で更新されるコードを用いるため、SMSを悪用した攻撃への対策にもなります。
パスキーに対応するサービスでは、パスキーの設定も有力な選択肢です。端末の生体認証や画面ロックなどを利用して認証する仕組みであり、秘密鍵が端末外へ出ない設計のため、フィッシングへの耐性も期待できます。ただし、機種変更や端末紛失に備え、復旧手段とバックアップコードの保管場所を事前に確認しておくことが必要です。
不審なログイン通知と認証履歴の確認
パスワード変更と多要素認証の設定後は、主要サービスのログイン履歴や認証履歴を確認してください。見覚えのない地域、端末、IPアドレス、日時からのログインや、身に覚えのないパスワード変更通知、認証コード通知がないかを見ます。異常が疑われる場合は、当該サービスからログアウトさせる機能を利用し、全端末・全セッションからサインアウトしたうえで、パスワードを再変更します。
また、「ログインがありました」「セキュリティ確認が必要です」などのメールやSMSが届いても、本文中のリンクをすぐに開かないことが重要です。今回の不正アクセス被害や漏えいの可能性を悪用し、日本ネットワークセキュリティ協会や関係機関を装うフィッシングが行われるおそれがあります。JNSAは、メール本文のURLからIDやパスワードの入力・変更を求めることはないと案内しています。
不審な連絡を受けた場合は、送信元の表示だけで判断せず、公式サイトのお知らせ、公式アプリ、事前に登録している正規の連絡先から確認してください。JNSAの公式発表や個別連絡を継続的に確認し、対象者として案内を受けた場合は、案内内容と公式情報が一致しているかを確かめながら対応することが大切です。
フィッシングサイトにも有効なウイルスソフト
便乗フィッシングと不審な連絡への備え
日本ネットワークセキュリティ協会(JNSA)の「情報セキュリティ理解度チェックサービス」に対する不正アクセスでは、最大1万5128件の個人情報が漏えいした可能性があると公表されました。このような事案の公表後は、漏えいした可能性がある氏名、メールアドレス、所属組織名などを悪用した便乗フィッシングが発生しやすくなります。JNSAや勤務先、取引先などを名乗る連絡であっても、内容をうのみにせず、正規の手順で確認することが重要です。
公表内容を装うメールやSMSの手口
不正アクセス被害や情報漏えいのニュースが出ると、攻撃者は公表内容を巧みに利用します。「あなたの情報が漏えいした可能性があります」「緊急の本人確認が必要です」「アカウント保護のため、直ちにパスワードを変更してください」といった件名や文面で、不安をあおるメールやSMSを送る手口が想定されます。
今回のように、管理者の氏名、所属企業・団体名、メールアドレス、所在地、業種などが漏えいした可能性がある場合、攻撃者は実在する組織名や担当者名を記載し、もっともらしい連絡を作成できます。そのため、宛名に自分の名前や勤務先名が書かれているだけでは、正規の連絡である根拠にはなりません。
また、「インターネット取引サービスへの不正アクセス・不正取引による被害が急増しています」など、広く知られた注意喚起を引用して警戒心を高め、偽サイトへ誘導するケースもあります。緊急性を強調し、短時間での対応を迫る連絡ほど、まずは詐欺を疑う姿勢が必要です。
リンクや添付ファイルを開く前の確認項目
メールやSMSに記載されたリンクは、原則として直接開かないことが安全です。送信者名がJNSAや関係機関、所属組織の情報システム部門に見えても、実際の送信元メールアドレスやリンク先のドメインを確認してください。正規の組織名に似せた文字列、不要なハイフンや数字、不自然な国別ドメインなどが含まれている場合は注意が必要です。
特に、JNSAはメール本文のURLからIDやパスワードの入力・変更を求めることはないと案内しています。JNSAを名乗るメールで、URL先にアクセスして認証情報を入力するよう求められた場合は、偽メールである可能性を疑ってください。
添付ファイルについても、「漏えい対象者一覧」「調査結果」「セキュリティ対策手順」などの名称で開封を促す手口が考えられます。Office文書、PDF、圧縮ファイルなどは、マルウェア感染や認証情報の窃取につながる場合があります。心当たりのない添付ファイルは開かず、組織で利用している報告窓口や情報システム部門に確認することが大切です。
パスワードや認証コードを求められた場合の対応
メール、SMS、電話、チャットなどでパスワード、ワンタイムパスワード、認証アプリのコード、パスキーの認証操作を求められた場合は、入力や承認をしてはいけません。これらは本人確認のためだけでなく、第三者によるログインを成立させるために悪用されるおそれがあります。
ハッシュ化されたパスワードが漏えいした可能性が示されている場合でも、攻撃者が元の文字列を推測できるとは限りません。しかし、短いパスワードや単純なパスワード、他サービスと同じパスワードを使い回している場合は、二次被害の可能性が高まります。不正アクセス被害に関連する連絡を受けたこと自体を理由に、メール内のリンクから変更するのではなく、普段利用している公式サイトや公式アプリからログインし、必要に応じてパスワードを変更してください。
すでに不審なサイトへIDやパスワードを入力した場合は、対象サービスだけでなく、同じまたは似たパスワードを設定しているサービスも速やかに変更します。可能であれば、認証アプリによる多要素認証やパスキーを有効化し、ログイン履歴、不審な端末、登録メールアドレスなども確認してください。不正な送金やカード利用が疑われる場合は、利用先の事業者やカード会社にもすぐ連絡します。
公式サイトから情報を確認する習慣
不正アクセスや漏えいに関する情報は、メール内のリンクではなく、自分で検索した公式サイトや、あらかじめ登録している公式アプリから確認する習慣を持ちましょう。日本ネットワークセキュリティ協会の発表について確認したい場合も、公式サイトに掲載されるお知らせや、正規の問い合わせ窓口を利用する方法が安全です。
第一報の段階では、原因、侵入経路、漏えいの有無、対象範囲などが調査中である場合があります。最大1万5128件という数字も、確定した漏えい件数や実人数ではなく、漏えいした可能性がある対象規模です。SNSの投稿、転送メール、まとめ情報だけで判断せず、発表元が更新する続報を確認し、確定情報と調査中の情報を分けて受け止めることが求められます。
情報セキュリティの啓発に取り組む組織で発生した事案であっても、利用者一人ひとりの確認行動が二次被害の抑止につながります。不安を感じる連絡を受けたときほど、急いでリンクを開いたり情報を入力したりせず、公式サイト、所属組織の担当部署、正規のサポート窓口を通じて事実を確認してください。
フィッシングサイトにも有効なウイルスソフト
組織が確認すべきインシデント対応の要点
日本ネットワークセキュリティ協会(JNSA)の「情報セキュリティ理解度チェックサービス」における不正アクセス被害は、外部サービスで発生した漏えいの可能性であっても、利用企業・団体に対応が求められることを示しています。最大1万5128件の個人情報漏えいの恐れが示された段階では、確定情報と調査中の情報を区別しながら、利用状況、認証情報、二次被害の可能性を迅速に確認することが重要です。
利用者への影響確認と社内への情報共有
まず、情報セキュリティ理解度チェックサービスを自組織で利用していたか、誰が管理者として登録されていたかを確認します。管理者の氏名、メールアドレス、所属組織名、所在地などが漏えいした可能性があるため、管理部門だけでなく、情報システム部門、セキュリティ担当、法務・個人情報保護担当、人事・教育担当などで情報を共有する必要があります。
社内通知では、不正アクセスの事実、現時点で判明している影響、利用者に求める行動、問い合わせ先を明確にします。一方で、「漏えいが確定した」といった未確認の表現は避け、JNSAの公式発表に基づいて「漏えいした可能性がある」「調査中」といった状況を正確に伝えることが大切です。管理者や受講者を装うフィッシングメールへの警戒も、あわせて周知します。
委託先・外部サービスのアカウント棚卸し
今回のような外部サービスへの不正アクセスでは、自社が保有するシステムだけでなく、SaaS、研修サービス、委託先の管理画面を含めたアカウント棚卸しが欠かせません。利用中かどうか、契約部署、サービス管理者、登録メールアドレス、利用者数、保存・連携している情報を一覧化します。
退職者や異動者のアカウントが残っていないか、共有アカウントが使われていないかも確認対象です。利用目的が終了したサービスはアカウント削除や契約見直しを行い、継続利用する場合は管理者を現担当者へ変更します。外部サービスごとに、障害・漏えい時の連絡窓口、通知方法、ログ提供の可否を把握しておくと、被害発生時の初動を速められます。
認証情報の管理と権限設定の見直し
漏えいの可能性がある情報に利用者IDとハッシュ化されたパスワードが含まれる場合、同一または類似したパスワードを他サービスで使い回していないかを優先して確認します。特に、メール、クラウドストレージ、VPN、勤怠、人事、経理、顧客管理など、侵害時の影響が大きいサービスのパスワード変更を急ぐべきです。
パスワードはサービスごとに異なる、十分な長さのものを設定し、パスワードマネージャーの活用を検討します。また、管理者アカウントや重要システムから多要素認証を有効化します。利用できる場合は、SMSだけに依存せず、認証アプリやパスキーなど、より堅牢な方式を選ぶことが有効です。
あわせて、権限は業務上必要な範囲に限定する最小権限の原則で見直します。管理者権限の付与先、特権アカウントの利用状況、外部委託先アカウント、有効期限のない権限などを点検し、不要な権限を速やかに削除します。
ログ監視と異常検知の強化
認証情報が悪用された場合に早期発見するため、ログイン履歴、アクセス元IPアドレス、端末情報、権限変更、データの大量ダウンロード、設定変更などのログを確認します。通常と異なる地域や時間帯からのログイン、短時間でのログイン失敗の連続、利用実態のないアカウントによる操作は、不正アクセスの兆候となる可能性があります。
重要なクラウドサービスや管理画面では、異常ログイン通知と監査ログを有効にし、通知を受けた際の確認担当者と連絡手順を定めます。ログは個別システムに散在させず、可能であれば集約して監視し、保管期間もインシデント調査に必要な長さを確保します。
インターネット取引サービスへの不正アクセス・不正取引による被害が急増しています。こうした状況では、認証強化だけでなく、取引や設定変更に対する追加承認、利用者への即時通知、異常を検知した際の一時停止手順も重要です。JNSAの事例を情報セキュリティ啓発の対象として捉え、自組織の外部サービス管理と監視体制を平時から見直すことが求められます。
フィッシングサイトにも有効なウイルスソフト
JNSAの事例を今後の対策に生かす
日本ネットワークセキュリティ協会(JNSA)で発生した不正アクセス被害は、情報セキュリティに取り組む組織やサービスの利用者にとっても、決して他人事ではありません。最大1万5128件の個人情報漏えいの恐れがあるという段階では、確定した情報と調査中の情報を分けて受け止め、公式発表に基づいて行動することが重要です。不正アクセスによる被害は、漏えいそのものに加え、認証情報の悪用や便乗フィッシングといった二次被害につながる可能性があります。第一報から続報まで確認すべき点を整理し、平時の備えにつなげましょう。
第一報で確認すべき公表項目
不正アクセスの第一報を見た際は、見出しの件数だけで判断せず、対象となったサービス、発生・検知の時期、サービス停止の有無、漏えいした可能性がある情報の種類を確認します。今回であれば、JNSAが運営する「情報セキュリティ理解度チェックサービス」が対象であり、2026年11月4日に不正アクセスを確認後、被害拡大防止のためサービスを停止したとされています。
また、「最大1万5128件」は漏えいの可能性がある対象規模であり、漏えいが確定した件数や実際の対象人数と同じ意味ではありません。第一報では原因、侵入経路、影響範囲が調査中であることも珍しくありません。そのため、推測やSNS上の断片的な情報に頼らず、発表元の日時、対象範囲、対象者への連絡方針、利用者に求められる対応を確認する姿勢が求められます。
続報で確認すべき調査結果と対応状況
続報では、不正アクセスの原因や侵入経路、実際に漏えいした情報の有無、影響を受けた対象者の特定状況を確認します。特に、当初は「漏えいの可能性」とされていた情報が、調査の進展によって「漏えいを確認」「漏えいの事実は確認されず」などに更新されることがあります。件数や対象範囲も変動し得るため、古い記事だけで状況を判断しないことが大切です。
JNSAの事例では、氏名、企業・団体名、メールアドレス、組織情報、利用者ID、ハッシュ化されたパスワードなどが対象となる可能性が示されました。ハッシュ化パスワードは平文とは異なりますが、パスワードの強度やハッシュ方式によっては推測される可能性があります。事業者によるパスワード変更の案内、個別連絡、再発防止策、外部専門事業者による調査、関係機関への報告など、対応状況も継続して確認しましょう。
平時から整える連絡先と対応手順
不正アクセスが発生してから連絡体制を整えるのではなく、平時から利用サービスの管理者、情報システム部門、委託先、インシデント対応窓口を明確にしておく必要があります。組織で外部サービスを利用している場合は、契約担当者だけでなく、実際のサービス管理者、利用部門、セキュリティ担当者が誰なのかを把握しておくと、影響確認を迅速に進められます。
あわせて、緊急時の手順を文書化しておくことも有効です。具体的には、公式発表の確認、利用アカウントの棚卸し、パスワード変更の判断、多要素認証の有効化、不審なログイン履歴の確認、利用者への注意喚起、問い合わせ窓口の一本化といった流れを定めます。インターネット取引サービスへの不正アクセス・不正取引による被害が急増しています。サービスごとの認証情報や連絡先を整理し、緊急時に確認すべき情報をすぐ参照できる状態にしておくことが重要です。
利用者と事業者それぞれが備えるべきこと
利用者は、サービスごとに長く固有のパスワードを設定し、同じパスワードを使い回さないことが基本です。漏えいの可能性があるサービスと同一または似たパスワードをほかのサービスで利用している場合は、優先的に変更してください。多要素認証を利用できるサービスでは、認証アプリやパスキーを優先して設定し、不審なログイン通知や認証履歴も定期的に確認します。
また、漏えいした可能性のある氏名、勤務先、メールアドレスなどを悪用した、もっともらしい連絡にも注意が必要です。JNSAや関係機関を名乗るメールであっても、本文中のURLからID、パスワード、認証コードの入力を求められた場合は、フィッシングを疑いましょう。リンクを開かず、公式サイトを自分で検索して最新のお知らせを確認する習慣が、被害防止につながります。
事業者側は、認証情報の保護、最小権限の徹底、アクセスログの監視、異常検知、脆弱性対応、委託先を含むアカウント管理を継続的に見直す必要があります。さらに、万一の漏えい時には、調査中の事項と確定事項を区別して迅速に公表し、対象者への連絡方法や相談窓口を分かりやすく示すことが求められます。日本ネットワークセキュリティ協会の事例を啓発の対象にとどめず、利用者と事業者がそれぞれの情報セキュリティ対策を具体的に見直す契機にすることが大切です。
フィッシングサイトにも有効なウイルスソフト
省スペースPC GEEKOMをお探しの方はこちら
※こちらから購入すると支払時に3,500円引き
※支払時に3,500円の値引きがない場合はクーポンコードを入力してください。
クーポンコード
TAKESHI
TAKESHI
購入はこちらをクリック↓↓↓
GEEKOM PC購入時の注意点
電源コードがアース付きの3ピンとなってます。3ピン→2ピンの変換をお持ち出ない方は購入を Officeもついていません。必要な方はこちらより購入を

Office(Word Execl等)が必要な方はこちら
Word Execl Outlook

Word Execl Outlook PowerPoint

-

-
高性能ミニPC Amazonでの評判がすごく良いGEEKOM OS搭載ですぐに使用可能
台湾の新興PCメーカーGEEKOMギコム高性能の小型PCを専門的に製造、販売 当ブログ購読者限定3,500円OFFのクーポンコード公開 省スペースデスクトップで高性能 CPUもINTELとAMD両方ともラインナップ やめとけというかたもいるが評判はすこぶる良い
続きを見る
#不正アクセス被害 #最大1万5128件 #漏えいの恐れ #JNSA #公表