
So-netで発生した不正アクセスと情報漏えいの概要
公表された不正アクセスの内容
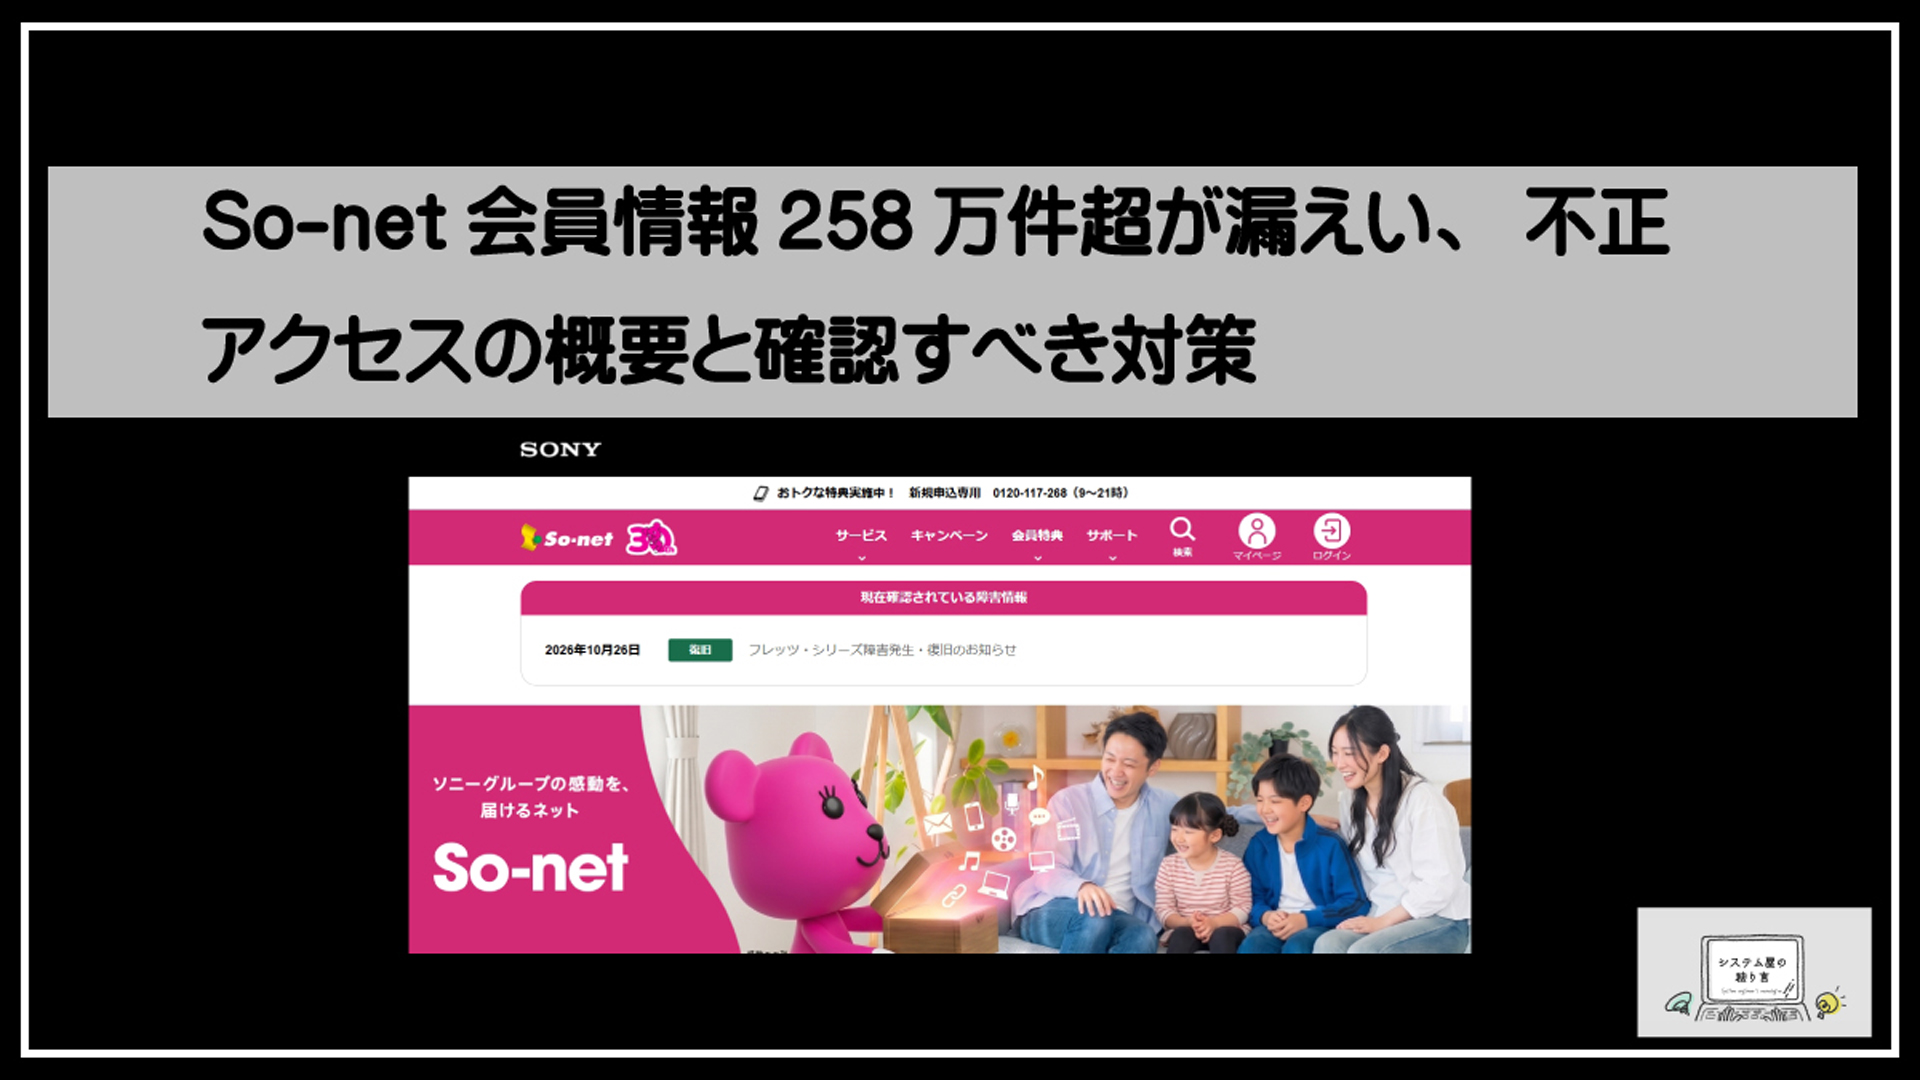
ソニーグループ傘下のソニーネットワークコミュニケーションズは、インターネット接続サービス「So-net」の会員データベースが外部の第三者から不正アクセスを受けたと2026年10月27日に発表しました。不正アクセスは10月19日に発生し、同社は10月23日に事実を確認、10月24日の調査で個人情報の漏えいを把握したとしています。
同社は確認後、対象サーバーを停止し、不正アクセス元からの通信を遮断しました。インターネット接続サービスは継続して提供されていますが、原因や詳細な影響範囲は引き続き調査中です。また、個人情報保護委員会への報告も行われています。
漏えいが確認された件数と対象サービス
今回のSo-net 漏えいでは、So-netおよびplala(Sコース)の会員情報など、合計258万5481件の漏えいが確認されました。「So-netの会員情報など258万件超が漏えい」と報じられた大規模な事案です。
内訳は、So-net会員情報が214万1986件、plala(Sコース)会員情報が44万3495件です。漏えいした可能性がある情報には、氏名、電話番号、メールアドレス、ユーザーID、生年月日、性別、インターネット接続用IDなどが含まれます。
加えて、一部のSo-netメールサービスでは、メールアドレスと送受信用パスワード計5万4401件の漏えいも確認されています。一方で、So-net会員情報に付随するマイページのログイン用パスワードや、インターネット接続用パスワードについては、漏えいは確認されていないと説明されています。
So-net会員とplala(Sコース)会員への影響
So-net会員では、現会員186万9771件が漏えいの対象となる可能性があります。plala(Sコース)についても、現会員42万2365件が対象です。plala(Sコース)はNTTドコモがドコモ光の提携ISPサービスとして提供しており、システム運用や顧客管理をソニーネットワークコミュニケーションズが担っています。
2026年10月27日時点で、本件に起因する二次被害は確認されていないとされています。ただし、氏名や電話番号、メールアドレスなどの情報が悪用されると、So-netの公式案内を装ったフィッシングメール、SMS、電話が届くおそれがあります。不審な連絡には返信せず、メッセージ内のリンクや添付ファイルを開かないことが重要です。
退会済み会員の情報が含まれる可能性
今回の情報漏えいの対象には、現在利用している会員だけでなく、2026年3月以降に退会した元会員も含まれます。So-netでは27万2215件、plala(Sコース)では2万1130件の退会済み会員情報が対象となる可能性があります。
退会後であっても、登録時の氏名、電話番号、メールアドレスなどが漏えいした可能性があるため、So-netからの案内を確認する必要があります。以前利用していたメールアドレス宛てに不審な連絡が届いた場合も、安易に応答せず、公式サイトで案内や問い合わせ先を確認してください。

漏えいした可能性がある情報の種類
ソニーネットワークコミュニケーションズは、So-netへの不正アクセスにより、So-netおよびplala(Sコース)の会員情報など合計258万5481件の漏えいを確認したと2026年10月27日に発表しました。漏えいした情報には、会員を識別するための基本情報や契約・接続に関する情報のほか、一部メールサービスでは送受信用パスワードも含まれます。対象となる情報の種類はサービスによって異なるため、公式の案内を確認することが大切です。
氏名・住所・電話番号・メールアドレス
So-netの会員情報として漏えいした可能性があるのは、氏名、電話番号、メールアドレス、ユーザーID、生年月日、性別、インターネット接続用IDです。plala(Sコース)でも、同様に氏名、電話番号、メールアドレス、ユーザーID、生年月日、性別、インターネット接続用IDが対象とされています。
一方、今回のSo-net会員情報など258万件超が漏えいした事案について、公表されている対象情報の一覧には住所は含まれていません。ただし、氏名や電話番号、メールアドレスなどが組み合わさると、実在する会員を狙った不審な連絡に悪用されるおそれがあります。So-netを名乗るメール、SMS、電話には特に注意が必要です。
契約内容や利用サービスに関する情報
漏えいした可能性があるユーザーIDやインターネット接続用IDは、契約者の識別や利用サービスの推測につながる情報です。氏名、電話番号、メールアドレスなどと併せて悪用された場合、「契約内容の確認が必要です」「回線に異常があります」といった、もっともらしい文面で連絡してくるフィッシング詐欺やなりすましにつながる可能性があります。
なお、So-net会員情報およびplala(Sコース)会員情報に付随するマイページのログイン用パスワード、インターネット接続用パスワードについては、漏えいは確認されていないと発表されています。それでも、第三者から届いた連絡をきっかけにIDや認証情報を入力しないことが重要です。
一部メールサービスのパスワード
一部のSo-netメールサービスでは、メールアドレスと送受信用パスワード、合計5万4401件の漏えいが確認されています。対象は、無料の「メールサービス(G)」2万4655件、有料の「A-Box(追加メールボックス)」1万7672件、「ソネットVAIOメール」7005件、「PostPetメールアカウントサービス」5069件です。
該当するメールアカウントでは、漏えい情報を第三者が取得した場合、メールソフトやSo-net Webメールを通じてメールの閲覧・送受信が可能な状態だったとされています。So-netは10月27日に対象サービスのパスワードを初期化しており、利用を継続するには再設定が必要です。Outlookなどのメールソフトを利用している場合は、メールソフトに保存したパスワードも新しいものへ更新してください。なお、無料の基本メールボックスのメールパスワードは、漏えいが確認されていません。
口座情報が含まれるケース
銀行口座情報については16件で漏えいが確認されています。対象となる情報は、金融機関名、銀行番号、支店名、支店番号、預金種目、口座番号、口座名義人です。口座の暗証番号は漏えいしておらず、クレジットカード番号や有効期限などのカード情報についても漏えいは確認されていません。
口座情報の対象者には個別の案内が行われるとみられますが、心当たりがある場合は口座の利用明細を確認し、不審な出金や引き落としがないかを継続的にチェックしましょう。不審な動きがあれば、利用している金融機関へ速やかに相談することが大切です。
利用者がまず確認すべき公式情報
So-netの会員情報など258万件超が漏えいした不正アクセスについては、報道やSNS上の情報だけで判断せず、So-netが公開する公式発表、FAQ、会員向けの案内を確認することが重要です。氏名や電話番号、メールアドレスなどを把握した第三者が、So-netを装ったメール・SMS・電話を行うおそれがあります。案内に記載されたURLをそのまま開くのではなく、公式サイトを自分で検索するか、登録済みのブックマークからアクセスしてください。
So-netからの案内と対象者向け通知
ソニーネットワークコミュニケーションズは、不正アクセスによるSo-netの情報漏えいについて、対象となる会員へ個別に連絡するとしています。特に、一部のメールサービスではメールアドレスと送受信用パスワードの漏えいが確認されており、対象者にはパスワード再設定に関する案内が送られます。
受信した連絡が本物か不安な場合は、メールやSMS内のリンクを使わず、So-net公式サイトに掲載されている「So-net会員データベースへの不正アクセスに関するご質問と回答」や、お問い合わせ窓口で確認してください。公式発表では、So-net会員情報およびplala(Sコース)会員情報に付随するログイン用パスワード、インターネット接続用パスワードについては、漏えいは確認されていないとされています。
会員ページで確認する登録情報
So-net会員は、マイページにログインし、氏名、住所、電話番号、メールアドレスなどの登録情報に不審な変更がないか確認しましょう。普段使わない連絡先へ変更されていたり、見覚えのないサービスが追加されていたりする場合は、第三者による不正操作の可能性も考えられます。
確認時には、登録メールアドレスが現在利用できるものになっているかも見直してください。公式からの重要な通知を確実に受け取れる状態にしておくことが大切です。変更した覚えのない項目を見つけた場合は、画面の内容を記録したうえで、速やかにSo-netの公式窓口へ相談してください。
利用中のメールアカウントとログイン履歴
メールサービス(G)、A-Box、ソネットVAIOメール、PostPetメールアカウントサービスを利用している人は、対象となるメールアカウントかどうかを公式案内で確認してください。対象サービスでは、10月27日からメールパスワードが順次初期化されており、再利用には利用者自身によるパスワード再設定が必要です。
Outlookなどのメールソフトやスマートフォンのメールアプリを使っている場合は、So-net側でパスワードを変更した後、各アプリに保存しているパスワードも更新します。また、送信済みメール、受信メール、メール転送設定、フィルタ設定などに身に覚えのない内容がないかを確認してください。不審なログイン履歴や設定変更が見つかった場合は、メールパスワードを直ちに変更し、公式窓口へ連絡することをおすすめします。
退会後も案内を確認すべき理由
今回のSo-netの漏えいでは、現在の会員だけでなく、2026年3月以降に退会した元会員の情報も対象に含まれています。そのため、すでにSo-netを退会した人も、自分には関係がないと判断せず、登録していたメールアドレスや郵送物を確認してください。
退会済みの場合でも、過去に登録した氏名、電話番号、メールアドレスなどを悪用したフィッシング詐欺やなりすましの連絡が届く可能性があります。So-netを名乗って契約更新、返金、未払い料金の支払い、本人確認などを求める連絡を受けても、その場で個人情報や認証情報を伝えないことが重要です。公式発表の更新情報を継続して確認し、必要に応じて問い合わせ窓口へ相談してください。
不審なメール・電話・SMSへの対策
情報漏えいに便乗するフィッシングの手口
So-netの会員情報など258万件超が漏えいしたとの発表後は、この事案に便乗したフィッシング詐欺に注意が必要です。漏えいした可能性がある氏名、電話番号、メールアドレスなどを悪用し、「不正アクセスの影響確認が必要です」「アカウントを停止しました」「パスワードを再設定してください」といったもっともらしいメールやSMS、電話が届くおそれがあります。
特に、So-netの不正アクセスに関する報道内容や、10月27日の発表を引用して利用者の不安をあおり、偽サイトへ誘導する手口が想定されます。案内に従ってIDやパスワード、認証コード、口座情報などを入力すると、アカウントの乗っ取りや金銭被害につながる可能性があります。連絡を受けても、慌てて操作や回答をしないことが重要です。
公式を装う連絡を見分けるチェックポイント
不審な連絡は、送信者名だけで本物と判断しないでください。メールアドレスのドメイン、SMSに記載されたURL、文章の不自然さを確認しましょう。「本日中」「数時間以内」「直ちに利用停止」と期限を強調し、冷静に考える時間を与えない連絡は警戒が必要です。
また、公式を名乗りながら、メールやSMSでパスワード、ワンタイムパスワード、口座の暗証番号などを直接尋ねることは通常ありません。So-netからの案内かどうかを確認したい場合は、メッセージ内の連絡先やリンクを使わず、公式サイトを自分で検索してアクセスするか、公式に案内された窓口へ問い合わせてください。
メール内のリンクや添付ファイルを開かない
So-netの漏えいに関連するとみられるメールやSMSを受け取っても、記載されたリンクは開かないようにしてください。リンク先が偽のログイン画面である場合、So-net IDやメールアカウントの認証情報を入力してしまう危険があります。確認やパスワード変更が必要な場合は、ブックマークや公式サイトからマイページに直接アクセスする方法が安全です。
添付ファイルにも注意が必要です。「調査結果」「お客さまへの重要なお知らせ」「再設定手順」などの名前で、マルウェアを含むファイルが送られる可能性があります。心当たりのない添付ファイルは開かず、返信もしないで削除してください。すでにリンク先で情報を入力した場合や添付ファイルを開いた場合は、速やかにパスワードを変更し、端末のセキュリティチェックを行いましょう。
電話で認証情報や口座情報を伝えない
電話番号が漏えいした可能性がある会員には、電話を使ったなりすましにも注意が必要です。相手がSo-netや関係会社、金融機関、警察などを名乗っていても、電話口でID、パスワード、認証コード、口座番号、暗証番号を伝えないでください。表示される電話番号は偽装されることもあるため、番号表示だけで信用することは危険です。
「被害を防ぐために認証コードを教えてほしい」「口座を保護するために別の口座へ送金してほしい」といった要求は詐欺を疑ってください。一度電話を切り、So-netが公表している特設窓口や、利用中の金融機関の公式連絡先へ自分から連絡して事実を確認しましょう。不審な連絡の内容や着信日時、電話番号、SMSの画面は、相談時に役立つため記録しておくと安心です。
パスワードとアカウントを保護する手順
So-netの会員情報など258万件超が漏えいした不正アクセスでは、So-net会員およびplala(Sコース)会員の会員情報について、マイページやインターネット接続用のパスワード漏えいは確認されていません。一方で、一部のメールサービスではメールアドレスと送受信用パスワードの漏えいが確認されています。対象者だけでなく、パスワードを使い回している人や不審な連絡を受けた人も、アカウント保護のために設定を見直すことが重要です。
So-net IDとメールパスワードを変更する
まず、So-netのマイページにログインするためのパスワードを変更し、第三者に推測されにくい新しいものへ設定しましょう。So-net会員情報の漏えいにおいてマイページ用パスワードの漏えいは確認されていませんが、氏名、電話番号、メールアドレス、ユーザーIDなどが悪用されると、本人になりすましたパスワード再設定の試行やフィッシングにつながるおそれがあります。
メールサービス(G)、A-Box、ソネットVAIOメール、PostPetメールアカウントサービスの一部では、メールアドレスと送受信用パスワードの漏えいが確認されています。So-netは10月27日から対象メールサービスのパスワードを順次初期化しており、該当する会員はマイページから再設定が必要です。Outlookなどのメールソフトを利用している場合は、メールソフトに保存されているパスワードも新しいものへ更新してください。
使い回している他サービスのパスワードも変更する
So-net IDやメールアカウントで使用していたパスワードを、通販サイト、SNS、ネットバンク、スマートフォン決済などでも使い回している場合は、他サービス側のパスワードも優先的に変更してください。1つのIDとパスワードの組み合わせが流出すると、攻撃者が複数のサービスでログインを試す「パスワードリスト攻撃」に悪用する可能性があります。
特にメールアカウントは、ほかのサービスのパスワード再設定メールを受信する重要な窓口です。メールを第三者に閲覧されると、連鎖的に別のアカウントを乗っ取られる危険があります。金融機関、携帯電話会社、主要な通販・決済サービスなど、被害が大きくなりやすいアカウントから順に見直すとよいでしょう。
長く固有のパスワードを設定する
新しいパスワードは、ほかのサービスと共通にせず、アカウントごとに異なるものを設定してください。氏名、生年月日、電話番号の一部、住所、サービス名など、漏えいした可能性がある情報や推測されやすい単語は避ける必要があります。
十分な長さを確保し、英大文字・英小文字・数字・記号を組み合わせる方法が基本です。覚えきれない場合は、信頼できるパスワードマネージャーを活用すると、サービスごとに長く固有のパスワードを安全に管理しやすくなります。ブラウザや端末にパスワードを保存している場合も、端末の画面ロックやOSを最新の状態に保つことが大切です。
多要素認証を有効にする
利用しているサービスで多要素認証(MFA)や二段階認証を設定できる場合は、有効にしましょう。パスワードに加えて、認証アプリによる確認コード、生体認証、端末への通知などを求める設定にしておけば、万一パスワードが第三者に知られても、不正ログインを防げる可能性が高まります。
認証方法を選べる場合は、SMSだけに依存せず、認証アプリやパスキーなど、サービスが提供するより安全性の高い手段も検討してください。また、復旧用メールアドレスや電話番号が古いままになっていないかを確認し、利用していない連絡先が登録されていれば削除または更新します。
不審なログインや転送設定を確認する
メールパスワードの漏えい対象となった可能性がある場合は、メールの送受信履歴だけでなく、ログイン履歴、転送設定、フィルタ設定、自動返信設定も確認してください。見覚えのない端末や地域からのログイン、不自然な時間帯のアクセス、知らない宛先への自動転送があれば、第三者に操作された可能性があります。
不審な設定を見つけたときは、ただちに削除したうえでパスワードを再変更し、可能であれば全端末からログアウトしてください。自分が送信していないメールが「送信済み」に残っている場合や、連絡先に不審なメールが届いた場合も注意が必要です。So-netを名乗る不審なメール、SMS、電話には、電話番号や会員情報が知られている場合でも応じず、案内内のリンクではなく公式サイトや公式窓口から状況を確認してください。
金銭被害やなりすましを防ぐための確認事項
クレジットカード・銀行口座の利用明細を確認する
So-netの会員情報など258万件超が漏えいした不正アクセスでは、クレジットカード番号や有効期限などのカード情報の漏えいは確認されていません。一方で、銀行口座情報については16件で漏えいが確認されています。対象となる可能性がある場合は、銀行口座やクレジットカードの利用明細を定期的に確認し、利用日・利用先・金額に身に覚えのないものがないかをチェックしてください。
口座の暗証番号は漏えいしていないとされていますが、金融機関名や口座番号、口座名義人などの情報が悪用されるおそれはあります。不審な引き落としや振込、カード利用を見つけた場合は、放置せず、すぐに金融機関またはカード会社の紛失・不正利用窓口へ連絡することが大切です。
身に覚えのない契約や請求に注意する
氏名、電話番号、メールアドレス、生年月日などの情報が漏えいした場合、本人を装った連絡や、不正な契約・請求につながる可能性があります。So-netを名乗るメールやSMS、電話だけでなく、通信事業者、金融機関、配送会社、公的機関などを装う連絡にも注意が必要です。
「未納料金がある」「アカウントが停止される」「本人確認が必要」といった文言で支払い、URLへのアクセス、認証コードの入力を急がせる手口は典型例です。請求書や契約通知が届いた際に心当たりがなければ、記載された電話番号やリンクをそのまま使用せず、各社の公式サイトで確認した窓口から問い合わせてください。電話番号が漏えいした会員を狙い、電話で口座情報や認証情報を聞き出そうとするケースにも警戒しましょう。
不審な動きがあった場合の相談先
不正利用やなりすましが疑われる場合は、被害の内容に応じて早めに相談先へ連絡してください。カードの不正利用が疑われるときはカード会社、銀行口座の不審な動きは取引先の金融機関に連絡します。メールアカウントへの不正ログインが疑われる場合は、直ちにパスワードを変更し、So-netの案内に従って設定状況を確認してください。
So-netの漏えいに関する情報や対象可否を確認したい場合は、同社が設けた特設ダイヤルや、公式の「So-net会員データベースへの不正アクセスに関するご質問と回答」を利用できます。詐欺の疑いがある電話・SMS・メールを受け取った場合や、実際に金銭被害が発生した場合には、警察相談専用電話「#9110」や最寄りの警察署、消費生活センターなどへ相談することも検討してください。
公式発表の更新情報を継続して確認する
ソニーネットワークコミュニケーションズは10月27日に不正アクセスと情報漏えいを発表し、原因や影響範囲の調査を継続しています。現時点で本件に起因する二次被害は確認されていないとされていますが、調査の進捗により対象範囲や必要な対応が更新される可能性があります。
不安をあおるSNS投稿や、真偽不明のまとめサイトだけで判断せず、So-netの公式サイト、会員向けのお知らせ、個別通知を継続して確認してください。とくに対象メールサービスの利用者は、パスワード初期化や再設定に関する案内を見落とさないことが重要です。退会済みの会員も情報が含まれる可能性があるため、登録していたメールアドレス宛ての案内や公式発表を確認し、不審な請求・連絡に備えましょう。
省スペースPC GEEKOMをお探しの方はこちら
※こちらから購入すると支払時に3,500円引き
※支払時に3,500円の値引きがない場合はクーポンコードを入力してください。
クーポンコード
TAKESHI
TAKESHI
購入はこちらをクリック↓↓↓
GEEKOM PC購入時の注意点
電源コードがアース付きの3ピンとなってます。3ピン→2ピンの変換をお持ち出ない方は購入を Officeもついていません。必要な方はこちらより購入を

Office(Word Execl等)が必要な方はこちら
Word Execl Outlook

Word Execl Outlook PowerPoint

-

-
高性能ミニPC Amazonでの評判がすごく良いGEEKOM OS搭載ですぐに使用可能
台湾の新興PCメーカーGEEKOMギコム高性能の小型PCを専門的に製造、販売 当ブログ購読者限定3,500円OFFのクーポンコード公開 省スペースデスクトップで高性能 CPUもINTELとAMD両方ともラインナップ やめとけというかたもいるが評判はすこぶる良い
続きを見る
#So-net #会員情報 #258万件超 #漏えい #不正アクセス