
ソースネクスト情報流出事件の概要
事件発生の経緯と公開された情報
ソースネクストでは、2026年10月13日午前9時、不正アクセスが検知されました。同日午後1時36分までに外部からの不正な通信を遮断し、封じ込めに成功しました。この不正アクセスにより最大で約22,519,960件もの個人情報が流出する可能性があることが、2026年10月15日に発表されました。この発表では、流出した可能性のある情報についても明示されており、事態の重要性を強く示しています。
流出した個人情報の詳細
今回流出した可能性がある個人情報は、氏名、メールアドレス、電話番号、住所、パスワード、勤め先、役職、生年月日、FAX番号など多岐にわたっています。また、一部のシステム固有情報(加入サービス、登録日、ログイン日など)も含まれています。ただし、クレジットカード情報は流出していないとされています。この幅広い情報が悪用された場合、個人や企業に対して大きなリスクをもたらす可能性があります。
影響を受けた人数と企業規模
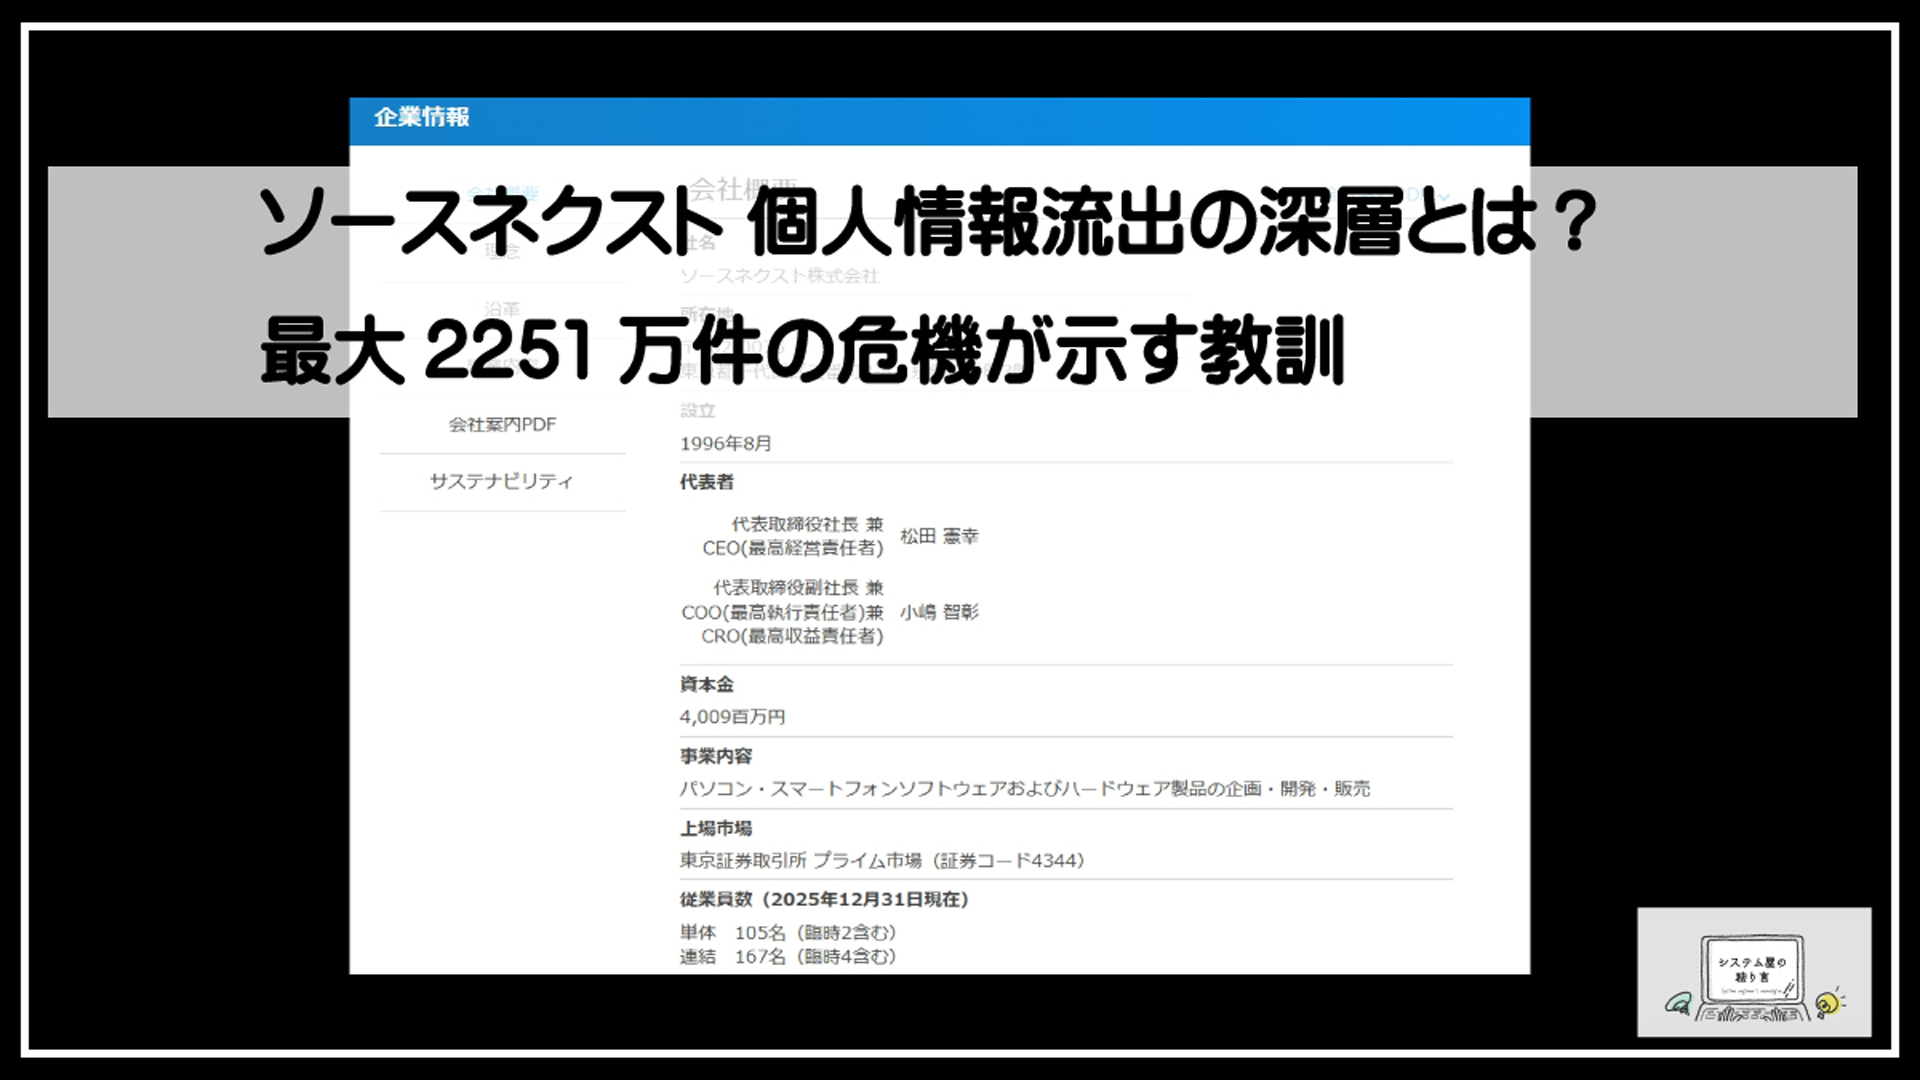
この事件では、最大で2251万件もの個人情報が流出した可能性が指摘されています。ソースネクストは年賀状ソフトやウイルス対策ソフトなどを手がける企業で、東京証券取引所プライム市場に上場する大手企業であるため、この情報流出事件により影響を受けた人数と企業の規模は極めて大きいです。同時に、同社の信頼性に関する懸念も広がっています。
公式対応と今後の手続き
不正アクセスが確認された同日中に、ソースネクストは不正な通信を遮断し、被害の拡大を防ぐための措置を講じました。また、対象となる可能性のある利用者に対してはメールなどで通知を行い、パスワードの変更を呼びかけました。さらに、10月15日には個人情報保護委員会への報告を行い、翌16日には所轄警察署への被害申告も行う予定とされています。これらの対応を通じて、被害の収束と再発防止に努めています。
関連する法律と規制について
今回の情報流出事件では、個人情報保護法に基づき、迅速な公表と対応が求められています。企業が個人情報を取り扱う際には、適切な管理やシステムの強化が義務付けられていますが、この事件はそれに反する結果となりました。特に、流出規模が膨大であることから、個人情報保護委員会や所轄警察だけでなく、消費者や取引先企業にも影響が及ぶ可能性が高いです。この事件を契機に、法律のさらなる強化や規制の見直しが議論されることが予想されます。
情報流出の原因と手口
不正アクセスの背景と目的
ソースネクスト情報流出事件は、2026年10月9日午前10時ごろに始まった不正アクセスを起因として発生しました。不正アクセスの目的は正確には明らかにされていませんが、最大2251万件にも及ぶ個人情報が対象となっていることから、経済的利益や情報の不正利用が目的だったと考えられます。また、流出情報には氏名やメールアドレス、住所などの重要なデータが含まれていたため、高度なターゲティング手法を用いた詐欺やスパム行為への利用も懸念されます。
脆弱性とその改善の遅れ
今回の不正アクセスを引き起こした原因の一つに、システムの脆弱性が挙げられます。ソースネクストでは、セキュリティ強化のための取り組みを行っていたものの、脆弱性の特定および修正に遅れが発生していました。この遅れが不正アクセスの成功を助長した可能性が指摘されています。特に、システムの監視体制や定期的なセキュリティ診断の実施が十分でなかったことが問題となりました。
サイバー攻撃の最新トレンド
近年のサイバー攻撃は、より組織的で高度な手法が採用されています。ソースネクストの事例では、不正アクセスの手法に関する詳細は公開されていないものの、大量の個人情報が流出した点から高度なフィッシングやマルウェアの仕込みが行われた可能性があります。さらに、企業の規模が大きいほど、高度な攻撃者のターゲットとなりやすい傾向にあり、今回の事件もその典型的な例となりました。
内部システムの管理不足の可能性
今回の情報流出事件は、内部システムの管理不足が一因である可能性も指摘されています。大規模なデータが不正にアクセスされたにもかかわらず、攻撃開始から発見までにおよそ4日間を要したことは、内部監視体制の不備を示唆しています。また、多数の個人情報を一括で管理するデータベースの保護対策も、抜本的な見直しが必要であると考えられます。
第三者専門家の分析による見解
第三者専門家による初期分析では、ソースネクストのセキュリティ体制にいくつかの改善点が必要であると評価されています。具体的には、リアルタイムな脅威検出システムの未導入や、従業員教育不足の可能性が指摘されています。さらに、サプライチェーンリスクの管理が不十分であった可能性も指摘されており、今回の情報流出事件を教訓として業界全体で対策を講じるべきだと述べられています。
顧客への影響と懸念
被害者が直面するリスク
ソースネクストの情報流出事件により、最大約22,519,960件の個人情報が不正アクセスによって流出した可能性があります。このような大規模な情報漏えいでは、被害者が直面するリスクが多岐にわたります。特に、流出した情報には氏名、メールアドレス、電話番号、住所などの個人を特定しやすい情報が含まれているため、なりすましによる詐欺やスパムメールの増加が懸念されます。また、誕生日や勤め先といった細かい情報が組み合わされることで、不正な口座開設や契約のリスクも生じる可能性があります。
個人情報の悪用の可能性
今回の情報流出では、流出データが不正利用される可能性が高いと考えられています。特に、電話番号やメールアドレスを悪用したフィッシング詐欺が懸念されています。さらに、住所や勤め先、役職といった情報が第三者によって売買された場合、ターゲットを限定した悪質なマーケティングや攻撃が行われる危険性も否定できません。また、パスワードが含まれていたため、他のウェブサイトやサービスで同じパスワードを使用している場合は、アカウント乗っ取りのリスクも生じます。
流出被害者へのサポート体制
ソースネクストは、情報流出の懸念がある顧客に向けて警告メールを送信し、パスワードの変更を呼びかけています。また、不審なメールや連絡への警戒を促しており、被害拡大を防ぐための基本的な対応が進められています。ただし、流出後の二次被害を最小限に抑えるためには、さらなるサポートが求められる場面もあるでしょう。具体的には、被害者専用の相談窓口の設置や無料で利用可能なセキュリティサービスの提供などが考えられます。また、今後の調査結果や状況に応じて更なる適切な対応が必要です。
消費者保護の観点と社会的影響
この規模の情報流出事件は、消費者保護の観点から多くの課題を浮き彫りにしています。まず、企業が個人情報を適切に管理していなかった場合、その対応が信頼喪失に直結します。ソースネクストの年賀状ソフトやウイルス対策ソフトは幅広いユーザー層を対象としているため、今回の流出事件が日本における他企業の顧客・企業間信頼にも影響を与える可能性があります。また、この事件を契機に、個人情報保護における業界全体の意識改革が求められ、それが社会全体に広がることも考えられます。
被害規模がもたらす経済的影響
今回の情報流出事件は、最大で約22,519,960件にも及ぶという未曽有の規模となっています。このような大規模流出は、ソースネクスト自身の信用を損ねるだけでなく、企業価値にも直接的な影響を与える可能性があります。また、被害者が詐欺や情報悪用によって金銭的被害を受ける場合、それらの補償にかかる費用や社会的コストも増大するでしょう。さらに、消費者の信頼回復と再発防止のためのシステム改善やセキュリティ教育に多額の投資が必要となるため、企業全体の経済的負担が増加すると予測されます。
セキュリティの教訓と対策
企業が学ぶべき教訓
ソースネクストの最大2251万件に上るとされる個人情報流出事件は、企業にとって深刻な教訓を投げかけています。まず、情報セキュリティにおける事前対策の不足が被害拡大を引き起こす要因となりました。この事例は、不正アクセスの兆候を見逃さず、早期に対応するインシデント検知体制の整備がいかに重要かを示しています。また、システムの脆弱性を継続的に評価し、最新のセキュリティ対策を適用するプロセスが欠かせないことも明確です。加えて、企業として事故発生時に迅速かつ透明性のある情報公開と顧客サポートを行うことが、一層信頼回復を促進します。
情報保護の強化策と事例
今回の事件を受け、情報保護の強化策として挙げられるのが、システム全体のセキュリティ監査と最新技術の導入です。例えば、二要素認証の標準化や、リアルタイムモニタリングシステムの活用は、情報流出の防止に寄与する有効な手段です。また、有名企業による事例として、過去にデータ流出があった企業が実施した「ホワイトハッカーを起用したセキュリティ検査」は、リスク軽減に大きく貢献しました。このような対策を他の企業も積極的に採用することで、情報漏えいリスクを低減できます。
迅速な対応プロセスの重要性
ソースネクストは不正アクセスを確認した2026年10月13日に速やかに封じ込めを実施し、不正通信を遮断しました。この迅速な対応がさらなる被害拡大を防ぐ鍵となったのです。こうしたプロセスの重要性を認識し、インシデントレスポンス体制を平時から確立しておくことが必須です。その中には、従業員や関係者に対する明確な指示内容や、外部専門家との連携が含まれます。迅速かつ適切な対応が行える仕組みは、顧客の信頼を保つ上でも重要な役割を果たします。
セキュリティ教育の必要性
情報保護の強化には、システム面での対策だけでなく、人間的なリテラシーの向上も必要です。今回のような不正アクセスが発生する背景には、サイバー攻撃者が人為的なミスや脆弱性を突くケースが多いという現実があります。これを防ぐためには、社員そして取引先を対象とした定期的なセキュリティ教育や訓練が重要です。具体的には、疑わしいメールリンクを開かない習慣やパスワード管理の徹底といった基本知識の普及が求められます。
業界全体への影響と連携の提案
ソースネクストの事件は、一企業の課題に留まらず業界全体に警鐘を鳴らす出来事となりました。個人情報の流出は社会全体に不可逆的な損害を与えるため、業界全体で連携した対応が求められます。定期的な情報共有やセキュリティ基準の策定・改定、サイバー攻撃関連の情報を互いに提供し合うネットワークの構築が理想的です。このような協力体制の中で、業界全体がセキュリティレベルを底上げする努力が必要です。
省スペースPC GEEKOMをお探しの方はこちら
※こちらから購入すると支払時に3,500円引き
※支払時に3,500円の値引きがない場合はクーポンコードを入力してください。
クーポンコード
TAKESHI
TAKESHI
購入はこちらをクリック↓↓↓
GEEKOM PC購入時の注意点
電源コードがアース付きの3ピンとなってます。3ピン→2ピンの変換をお持ち出ない方は購入を Officeもついていません。必要な方はこちらより購入を

Office(Word Execl等)が必要な方はこちら
Word Execl Outlook

Word Execl Outlook PowerPoint

-

-
高性能ミニPC Amazonでの評判がすごく良いGEEKOM OS搭載ですぐに使用可能
台湾の新興PCメーカーGEEKOMギコム高性能の小型PCを専門的に製造、販売 当ブログ購読者限定3,500円OFFのクーポンコード公開 省スペースデスクトップで高性能 CPUもINTELとAMD両方ともラインナップ やめとけというかたもいるが評判はすこぶる良い
続きを見る
#ソースネクスト #個人情報流出 #深層 #最大2251万件 #危機