
ニトリの不正アクセス・個人情報流出問題の概要
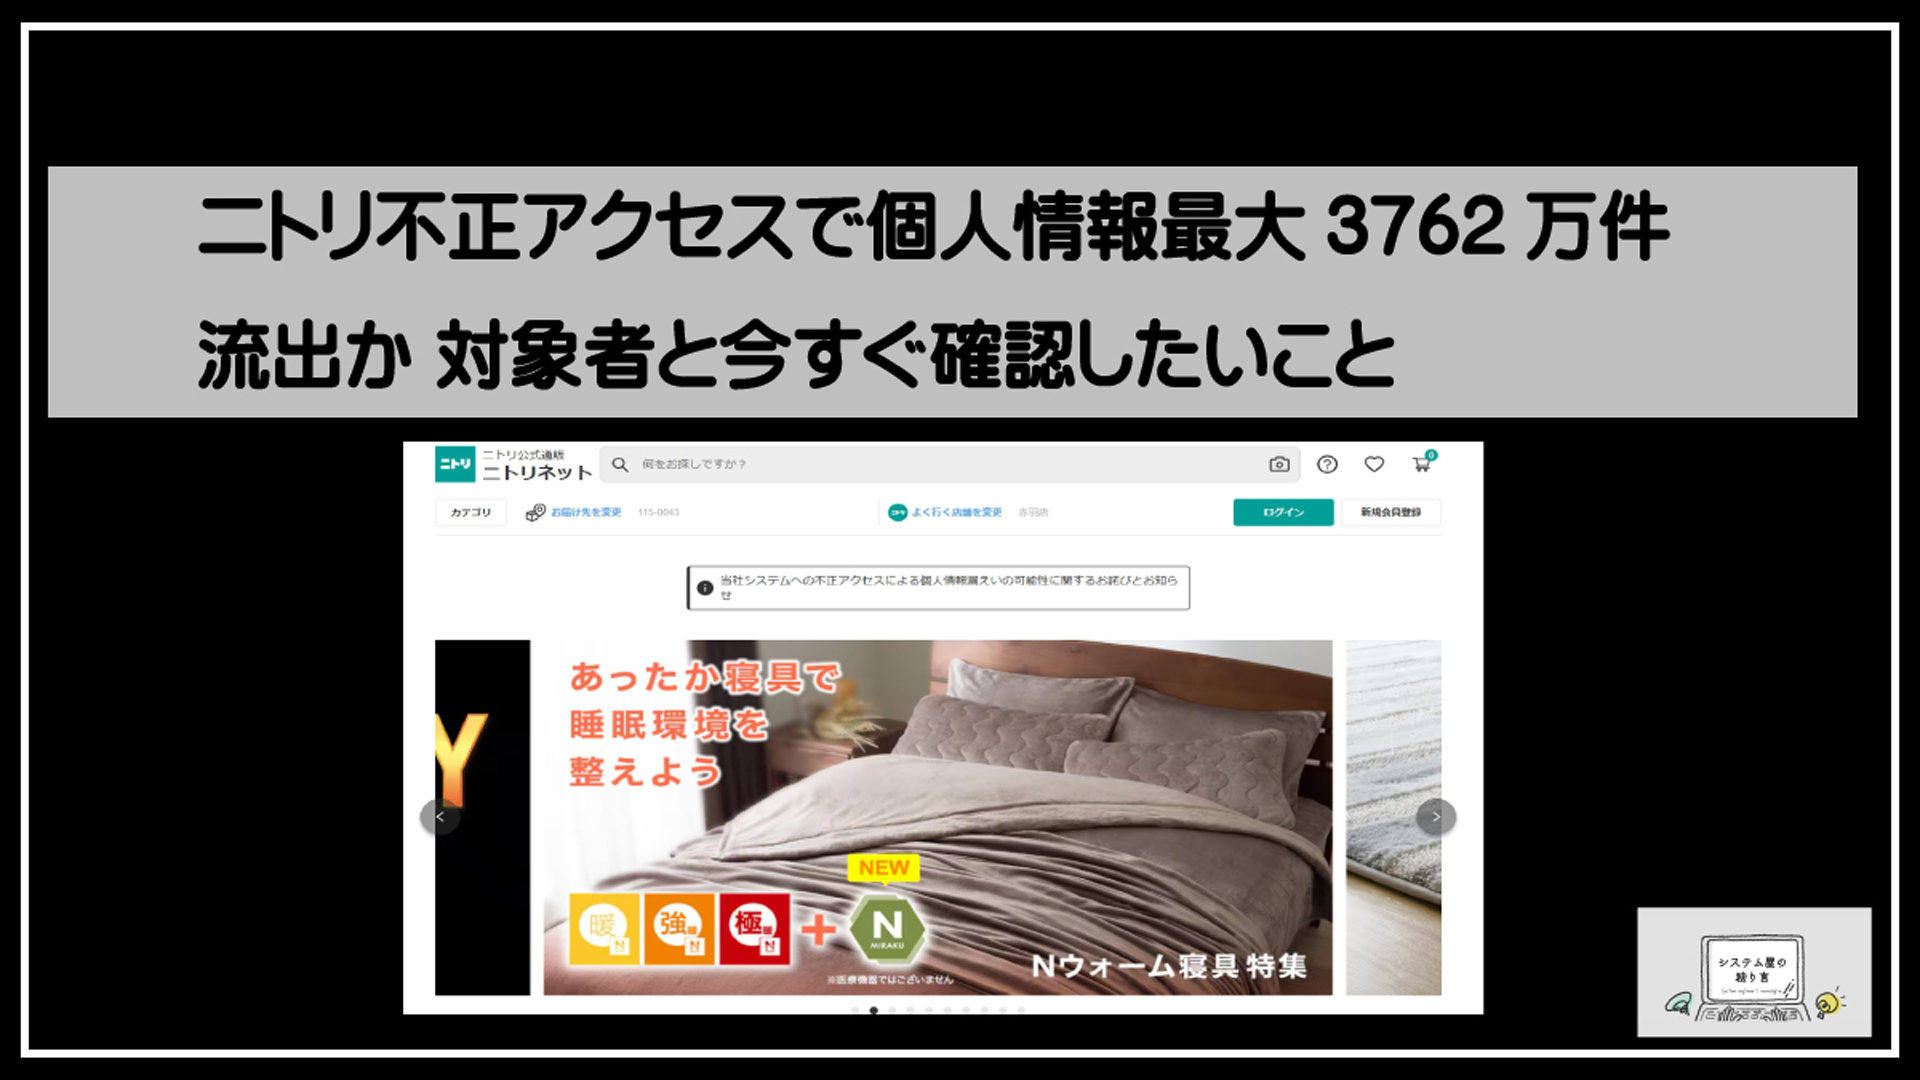
最大3762万件の個人情報が流出した可能性
株式会社ニトリホールディングスは、自社で管理するシステムが第三者から不正アクセスを受け、最大3,762万件の顧客・会員情報が外部に流出した可能性があると発表しました。対象にはニトリグループの個人会員や商品購入者、法人会員の情報が含まれる可能性があります。
現時点で公表されているのは、あくまで「最大3762万件の会員情報・個人情報が流出した可能性」であり、実際に外部へ流出した情報の範囲や正確な件数については調査が続けられています。客の氏名、住所、電話番号、メールアドレスなどが流出した可能性がある一方、クレジットカード情報やログインパスワードは今回の対象に含まれないとされています。
不正アクセスの判明から公表までの経緯
ニトリホールディングスは2026年11月6日、同社管理システムに対する第三者の不正アクセスを確認しました。同社は確認当日に当該アクセスを遮断したとしています。
その後、外部専門機関とともに調査を進めた結果、2026年10月中旬から下旬にかけても、不正アクセスが行われた可能性が判明しました。侵入経路や原因、影響を受けた情報の範囲などは、引き続き詳しく調べられています。
ニトリホールディングスは11月9日、不正アクセスの事実と最大約3,762万件の情報流出の可能性を公表しました。大規模な事案であるため、ニトリを利用したことがある人は、今後の公式発表や個別通知を確認することが重要です。
ニトリが公表している対応状況
ニトリは不正アクセスを確認した11月6日中に攻撃者からのアクセスを遮断し、脆弱箇所への対策と監視体制の強化を完了したと説明しています。また、外部専門機関と連携し、不正アクセスの原因、侵入経路、影響範囲、二次被害の有無を調査中です。
対象となる可能性がある顧客や会員には、メールまたは郵送で順次個別に連絡する方針です。個人情報保護委員会や警察などの関係機関に対しても、報告・相談を進めています。
なお、ニトリネットなどのインターネット通販や公式アプリは通常どおり利用できるとされています。ただし、今回の不正アクセスに便乗し、nitoriや配送事業者を装うメール、SMS、電話が行われるおそれがあります。公式を名乗る連絡であっても、リンク先で個人情報やパスワードの入力を求められた場合は、安易に応じないよう注意が必要です。
流出した可能性がある情報と含まれない情報
ニトリホールディングスは、不正アクセスにより最大3,762万件の会員情報・顧客情報が外部に流出した可能性があると公表しています。ただし、これは現時点で確認されている可能性のある最大件数であり、実際の流出件数や情報の範囲、利用者ごとの対象項目は引き続き調査中です。ここでは、流出の可能性がある個人情報と、対象外とされている情報を整理します。
氏名・住所・電話番号・メールアドレスなど
ニトリグループの個人会員および商品購入者については、会員番号、氏名、氏名のフリガナ、メールアドレス、住所、電話番号などが流出した可能性があります。「客の氏名、住所、電話番号など流出か」と報じられているように、連絡先を含む情報が対象となり得る点には注意が必要です。
これらの情報が組み合わさると、ニトリや配送事業者を装ったメール、SMS、電話などに悪用されるおそれがあります。たとえば、住所や購入履歴を知っているように見せかけて、再配達手続きや返金手続きへ誘導するフィッシング詐欺には特に警戒してください。
生年月日・性別・会員番号・購入情報
流出の可能性がある個人情報には、生年月日、性別、会員番号も含まれます。また、ニトリネットやECモール内のニトリ公式ショップを通じて注文した利用者については、注文情報も対象となる可能性があります。
注文情報には、購入した商品や注文に関するデータが含まれる場合があります。ただし、どの情報がどの利用者に関して流出した可能性があるかは一律ではなく、情報の組み合わせは利用者ごとに異なるとされています。ニトリからメールまたは郵送で個別の連絡が届いた場合は、案内内容を確認しましょう。
法人会員・担当者情報への影響
今回の不正アクセスでは、個人の会員情報だけでなく、法人会員に関する情報も対象となる可能性があります。具体的には、会員番号、会社名、部署名、代表者氏名、会社の住所・電話番号のほか、担当者の氏名、メールアドレス、電話番号などです。
法人の担当者情報が悪用されると、取引先や社内担当者を装う不審なメール、請求書を装った添付ファイル、偽の発注・支払い依頼などにつながるおそれがあります。法人会員や担当者は、ニトリを名乗る連絡だけでなく、自社や取引先を装った不自然な連絡にも注意が必要です。
クレジットカード情報とログインパスワードは対象外
ニトリホールディングスの公表によると、今回の不正アクセスで流出した可能性がある情報には、クレジットカード情報およびニトリのログインパスワードは含まれていません。ニトリの不正アクセスに関して、クレジットカードの番号や有効期限、セキュリティコードが漏えい対象だったとする案内には注意し、公式発表以外の情報をうのみにしないことが重要です。
ただし、メールアドレスや氏名などを使い、カード情報やパスワードを入力させようとするフィッシング詐欺は起こり得ます。ニトリを装うメール・SMSからログイン画面やカード情報入力画面へ誘導された場合でも、リンク先では入力せず、公式サイトや公式アプリから直接確認してください。
情報流出の対象者は誰か
ニトリホールディングスは、不正アクセスにより最大3,762万件の会員情報・顧客情報が外部に流出した可能性があると公表しています。対象となる可能性があるのは、ニトリグループの個人会員だけではありません。店舗や通販で商品を購入した人、ニトリネットやECモール内の公式ショップを利用した人、法人会員および法人購入の担当者も含まれます。
ただし、実際に流出した情報の範囲や対象件数は調査中であり、情報の組み合わせも利用者によって異なるとされています。ニトリからメールまたは郵送で個別に連絡が行われる予定ですが、過去の利用状況に心当たりがある場合は、公式発表も確認しておくとよいでしょう。
ニトリグループの個人会員
ニトリグループの会員として登録したことがある人は、今回の個人情報流出の対象となる可能性があります。対象には、現在利用している会員だけでなく、過去に会員登録をした人も含まれる可能性があるため、しばらくニトリを利用していない場合も注意が必要です。
流出の可能性がある情報としては、会員番号、氏名、フリガナ、メールアドレス、住所、電話番号、生年月日、性別などが挙げられています。氏名や住所、電話番号などの情報が悪用されると、ニトリや配送事業者を装うメール・SMS・電話などが届くおそれがあります。
なお、ニトリの発表では、クレジットカード情報やニトリのログインパスワードは今回の対象に含まれないとされています。それでも、個人情報を用いたなりすましには警戒し、公式を装う不審な連絡には安易に対応しないことが大切です。
店舗や公式通販で商品を購入した人
会員登録をした認識がない人でも、ニトリグループの店舗や公式通販で商品を購入したことがある場合は、対象となる可能性があります。購入時に配送先の住所、氏名、電話番号、メールアドレスなどを登録・申告していたケースでは、顧客情報がニトリ側のシステムで管理されていることがあるためです。
特に、大型家具や家電、カーテンなどの配送を依頼した人は、連絡先や住所を提供している可能性があります。また、購入履歴や注文に関する情報が対象に含まれる可能性も示されているため、注文確認メールや過去のレシートなどを確認し、利用歴を把握しておくと安心です。
「会員ではないから無関係」とは断定できません。ニトリで商品を購入した経験がある人は、同社からの正式な案内を確認するとともに、配送連絡を装ったフィッシング詐欺にも注意してください。
ニトリネットとECモールの公式ショップ利用者
通販サイト「ニトリネット」を利用した人や、ECモール内に出店する「ニトリ公式ショップ」で商品を注文した人も、情報流出の対象となる可能性があります。対象となり得るのは、ニトリネットの会員に限らず、注文時に氏名、住所、電話番号、メールアドレスなどを入力した利用者です。
ECモール経由の購入では、普段利用しているモールの名称で注文履歴を認識しており、ニトリの公式ショップを利用したことを忘れている場合もあります。楽天市場、Yahoo!ショッピング、Amazonなどでニトリ商品を注文した覚えがある場合は、購入履歴や注文メールを確認してみましょう。
今回、クレジットカード情報やログインパスワードは含まれないとされていますが、注文情報や連絡先を悪用した「注文内容の確認」「配送先の再設定」「返金手続き」などを装う詐欺が懸念されます。メールやSMSに記載されたURLから手続きをせず、必要な場合は公式アプリや公式サイトを自分で開いて確認することが重要です。
法人会員と法人購入の担当者
個人向けの利用者だけでなく、ニトリの法人会員や、法人として商品を購入した企業の担当者も対象となる可能性があります。法人向けの情報としては、会員番号、会社名、部署名、代表者氏名、会社の住所・電話番号に加え、担当者の氏名、メールアドレス、電話番号などが流出した可能性があるとされています。
法人情報と担当者情報が組み合わさると、実在する企業名や部署名を使った標的型メール、不審な請求、取引先を装う電話などにつながるおそれがあります。総務・購買・経理・店舗運営など、ニトリとの取引や備品購入を担当した部署では、関係者間で情報を共有しておくとよいでしょう。
とくに「ニトリからの請求内容変更」「法人注文の確認」「配送日の再調整」といった連絡を受けた場合は、メール内のリンクや記載された電話番号をそのまま使わず、既知の連絡先やニトリの公式窓口を通じて事実確認を行ってください。
自分が対象か確認する方法
ニトリから届くメール・郵送通知を確認する
ニトリホールディングスは、不正アクセスによって個人情報が流出した可能性がある対象者に対し、メールまたは郵送で順次連絡するとしています。ニトリの会員登録をした人、店舗や通販で商品を購入した人、ニトリネットやECモール内のニトリ公式ショップを利用した人は、登録しているメールアドレスの受信箱や郵便物を確認しましょう。
メールは迷惑メールフォルダやプロモーションタブなどへ振り分けられる場合もあるため、見落としがないか確認することが重要です。法人会員の場合は、登録担当者だけでなく、会社の代表メールアドレスや郵送物の管理担当者にも確認を依頼するとよいでしょう。
なお、連絡が届いていないからといって、ただちに対象外と断定できるとは限りません。対象者への連絡は順次行われる予定であり、調査の進捗によって案内内容が更新される可能性があります。
公式サイトの最新のお知らせを確認する
「ニトリ 最大3762万件の会員情報が流出の可能性」と報じられた件について、自分が対象となるか確認したい場合は、ニトリの公式サイトに掲載されるお知らせを優先して確認してください。SNS投稿、検索広告、まとめサイトの情報だけで判断せず、公式発表で対象範囲、連絡方法、問い合わせ先、注意事項を確認することが大切です。
ニトリホールディングスは、2026年11月6日に自社管理システムへの不正アクセスを確認し、同日中にアクセスを遮断したと公表しています。現時点では、最大3,762万件の個人情報が流出した可能性があるとして調査が継続しているため、対象となる会員・購入者の範囲や二次被害に関する情報が追加されることも考えられます。
公式サイトを確認する際は、URLを自分で入力するか、普段利用している公式アプリ・ブックマークからアクセスしてください。メールやSMSに記載されたリンクから直接アクセスすると、ニトリを装ったフィッシングサイトへ誘導されるおそれがあります。
不審な連絡ではないか送信元を見極める
今回、流出した可能性がある情報には氏名、住所、電話番号、メールアドレスなどが含まれるとされています。そのため、実在する氏名や住所を示して信用させようとするメール、SMS、電話、郵便が届く可能性があります。ニトリや配送事業者、公的機関を名乗っていても、内容をうのみにしないよう注意が必要です。
特に、「至急本人確認が必要です」「アカウントが停止されます」「返金のためにカード情報を入力してください」などと急がせる連絡には警戒してください。ニトリは今回の不正アクセスについて、クレジットカード情報とログインパスワードは流出対象に含まれないとしています。それにもかかわらず、カード番号、暗証番号、ワンタイムパスワード、ログインパスワードの入力を求める連絡は、不正な目的である可能性を疑いましょう。
送信元のメールアドレスが公式ドメインと異なる、不自然な日本語がある、短縮URLが使われている、心当たりのない添付ファイルが付いているといった場合も注意が必要です。不審なURLや添付ファイルは開かず、メールへの返信やSMSへの入力も行わないでください。
問い合わせ時に確認したいポイント
自分が情報流出の対象か不安な場合は、ニトリ公式サイトで案内されている正規の窓口を確認したうえで問い合わせましょう。検索結果に表示された広告や、メール・SMSに書かれた電話番号へすぐ連絡するのではなく、公式サイトに掲載された問い合わせ先を利用することが安全です。
問い合わせる際は、会員登録や購入の有無、利用したサービス、登録していたメールアドレス・住所に変更がないかを整理しておくと、確認がスムーズです。ニトリネット、店舗、ECモール内のニトリ公式ショップのどこを利用したか、購入時期がおおよそいつか、法人会員として登録しているかも伝えられるようにしておきましょう。
一方で、問い合わせ窓口から求められていないにもかかわらず、クレジットカード番号、暗証番号、ログインパスワード、SMSで届く認証コードを伝える必要はありません。ニトリが公表している情報では、クレジットカード情報やパスワードは今回の流出対象に含まれないとされています。個人情報の確認を装う詐欺を防ぐためにも、必要最小限の情報だけを正規窓口へ伝えることが重要です。
対象者が今すぐ行いたい対策
ニトリを装うフィッシングメールやSMSに注意する
ニトリホールディングスは、不正アクセスによって最大3,762万件の会員情報や購入者情報が流出した可能性があるとしており、氏名、住所、電話番号、メールアドレスなどが悪用される二次被害に注意が必要です。特に警戒したいのは、ニトリや配送事業者を名乗り、「注文内容の確認」「配送先住所の再入力」「アカウントの利用停止」「返金手続き」などを求めるフィッシングメールやSMSです。
正規の案内に見えても、本文中のリンクからログイン情報、クレジットカード情報、本人確認情報などを入力するよう誘導された場合は、すぐに操作しないでください。ニトリからの連絡か判断できないときは、メールやSMS内のURLは使わず、公式サイトや公式アプリを自分で開いてお知らせを確認することが大切です。
不審なURL・添付ファイルを開かない
不審なメールやSMSに記載されたURLを開くと、偽のログイン画面へ誘導され、会員IDやパスワード、クレジットカード情報などを盗み取られるおそれがあります。「至急」「本日中」「未払い」「限定特典」といった言葉で急がせる内容は、詐欺を疑って慎重に対応してください。
また、注文書、請求書、配送通知などを装った添付ファイルにも注意が必要です。心当たりのないファイルは開かず、拡張子が不自然なファイルや、パスワード付きZIPファイルにも警戒しましょう。メールの差出人名だけで判断せず、送信元メールアドレスのドメインが正規のものかを確認してください。ただし、表示上は正規らしく見せかける手口もあるため、少しでも不審に感じた場合はアクセスしないことが安全です。
他サービスを含めたパスワードの使い回しを見直す
今回、ニトリはクレジットカード情報やログインパスワードは流出対象に含まれないと公表しています。ただし、メールアドレス、氏名、住所などが流出した可能性がある場合、それらの情報を利用して別サービスのアカウントを狙う「なりすまし」やパスワードを試す攻撃が行われる可能性はあります。
ニトリネットを含め、複数のサービスで同じパスワードを使っている場合は、使い回しを解消しましょう。メール、通販、銀行・証券、決済サービス、SNSなど、重要度の高いサービスから優先して、他と重複しない十分に長いパスワードへ変更するのがおすすめです。可能なサービスでは、二要素認証・多要素認証も設定してください。
なお、パスワード変更は、メールやSMSのリンク先ではなく、公式アプリまたはブラウザで公式サイトを直接開いて行います。パスワード管理アプリを活用すると、サービスごとに異なる複雑なパスワードを安全に管理しやすくなります。
身に覚えのない電話・郵便・勧誘への対処法
住所や電話番号などの個人情報が悪用されると、電話、SMS、郵送物を通じた詐欺や勧誘につながることがあります。ニトリの担当者、配送会社、行政機関、金融機関などを名乗り、個人情報や口座情報、暗証番号を聞き出そうとする連絡には注意してください。
電話では、その場で個人情報を答えたり、指示に従ってアプリをインストールしたり、ATMを操作したりしないでください。一度電話を切り、相手が名乗った企業・機関の公式サイトに掲載されている連絡先から、あらためて事実を確認しましょう。郵便物についても、見覚えのない契約書や請求書、本人確認書類の案内が届いた場合は、記載された連絡先へすぐに連絡するのではなく、公式窓口を自身で調べて確認することが重要です。
不要な営業電話や勧誘電話は、会話を長引かせずに断り、必要に応じて電話番号のブロック機能を利用してください。不審な連絡の画面、メール本文、電話番号、郵便物などは、相談時に役立つため削除・廃棄する前に記録を残しておくとよいでしょう。
被害が疑われる場合の相談先
不審なメールやSMSを受け取った、偽サイトに情報を入力してしまった、身に覚えのない請求があるなど、被害が疑われる場合は早めに相談してください。ニトリの情報流出に関する対象者への連絡は、メールまたは郵送で順次行われるとされています。まずはニトリの公式サイトに掲載される最新のお知らせや公式の問い合わせ窓口を確認しましょう。
クレジットカード情報を入力してしまった場合や不正利用が疑われる場合は、カード裏面などに記載されたカード会社の正規窓口へ速やかに連絡してください。銀行口座や送金に関する被害が疑われるときは、利用している金融機関にも相談が必要です。詐欺の可能性がある電話・SMS・メール、金銭被害については、警察相談専用電話「#9110」や最寄りの警察署への相談も検討してください。
また、フィッシング詐欺とみられるサイトやメールを確認した場合は、フィッシング対策協議会などの相談・報告窓口を利用する方法もあります。入力してしまった情報、受信日時、相手の連絡先、画面のスクリーンショットなどを整理しておくと、相談や被害拡大の防止に役立ちます。
今後も注意したい二次被害と最新情報の確認
なりすましや詐欺で想定される手口
ニトリホールディングスの不正アクセスでは、客の氏名、住所、電話番号、メールアドレスなどが流出した可能性があります。こうした情報が悪用されると、ニトリや配送事業者、決済事業者、行政機関などを装うメール、SMS、電話、郵便が届くおそれがあります。
代表的な手口は、「注文内容の確認が必要です」「配送先住所に不備があります」「返金手続きのために情報を入力してください」「会員情報の再認証が必要です」などと不安をあおり、偽サイトへ誘導するフィッシング詐欺です。ニトリネットやECモール内のニトリ公式ショップを利用した人は、実際の注文と似た内容の連絡であっても、本文中のURLから手続きを進めないようにしてください。
また、電話で会員番号、住所、生年月日、銀行口座情報、暗証番号などを聞き出そうとするケースにも注意が必要です。今回、クレジットカード情報やログインパスワードは含まれないとされていますが、それを口実に「安全確認のためカード番号を教えてほしい」「パスワードを変更するため現在のパスワードが必要」と求める連絡は詐欺を疑ってください。
個人情報を悪用された可能性がある場合の対応
不審なメールやSMSを受け取った場合は、リンクや添付ファイルを開かず、返信もしないことが基本です。記載された電話番号にも連絡せず、ニトリの公式サイトや公式アプリから確認した窓口へ、自分で連絡してください。
偽サイトでID、パスワード、クレジットカード情報などを入力してしまった場合は、入力したサービスのパスワードを直ちに変更します。同じパスワードを他サービスでも使い回している場合は、そちらもすべて異なる強固なパスワードへ変更してください。可能であれば、多要素認証も設定します。
カード情報や口座情報を入力した、または身に覚えのない決済を確認した場合は、カード会社や金融機関に速やかに連絡し、利用停止や不正利用の調査を依頼します。詐欺被害やなりすましの疑いがあるときは、警察相談専用電話「#9110」や消費者ホットライン「188」への相談も検討しましょう。
不審な連絡の画面、メール本文、SMS、送信元アドレス、電話番号、取引履歴などは、削除する前に保存しておくと、事業者や相談窓口に状況を伝えやすくなります。
ニトリ公式発表を確認する際の注意点
ニトリ 最大3762万件の会員情報が流出の可能性については、実際の流出範囲や件数を引き続き調査している段階です。情報を確認する際は、SNSの投稿、検索広告、メール内のリンクだけを頼りにせず、ブラウザでニトリホールディングスまたはニトリの公式サイトを直接開き、最新のお知らせを確認してください。
ニトリは、対象となる可能性がある顧客へメールまたは郵送で順次連絡するとしています。ただし、公式連絡を装うフィッシングも想定されるため、メールの差出人名だけで判断するのは危険です。リンク先のURL、不自然な日本語、期限を極端に短く設定した要求、パスワードやカード情報の入力要求がないかを確認しましょう。
今月6日に不正アクセスを確認した後、ニトリ側は同日中にアクセスを遮断し、脆弱箇所への対策や監視体制の強化を進めたとしています。通常どおり利用できると案内されているサービスでも、ログインや注文に関する案内は必ず公式ページから確認することが重要です。
続報によって確認すべき情報
今後の続報では、自分が対象者に含まれるか、どの種類の個人情報が流出した可能性があるかを確認してください。個人会員や商品購入者では、会員番号、氏名、住所、電話番号、メールアドレス、生年月日、性別などが対象となる可能性があります。法人会員の場合は、会社名、部署名、代表者氏名、担当者の氏名・メールアドレス・電話番号などについても確認が必要です。
特に、ニトリネット、ECモール内のニトリ公式ショップ、店舗での購入を利用した時期や、法人として登録・購入した履歴があるかを整理しておくと、個別連絡を受けた際に内容を確認しやすくなります。利用者ごとに流出した可能性がある情報の組み合わせは異なるため、一律に判断しないことが大切です。
また、ニトリホールディングスが公表する調査結果、二次被害の有無、対象者への連絡方法、問い合わせ窓口、追加の注意喚起を継続的に確認しましょう。カード情報やパスワードは対象外とされていますが、氏名や住所などの個人情報だけでも詐欺に利用されるおそれがあります。公式発表を確認しながら、不審な連絡には慎重に対応してください。
省スペースPC GEEKOMをお探しの方はこちら
※こちらから購入すると支払時に3,500円引き
※支払時に3,500円の値引きがない場合はクーポンコードを入力してください。
クーポンコード
TAKESHI
TAKESHI
購入はこちらをクリック↓↓↓
GEEKOM PC購入時の注意点
電源コードがアース付きの3ピンとなってます。3ピン→2ピンの変換をお持ち出ない方は購入を Officeもついていません。必要な方はこちらより購入を

Office(Word Execl等)が必要な方はこちら
Word Execl Outlook

Word Execl Outlook PowerPoint

-

-
高性能ミニPC Amazonでの評判がすごく良いGEEKOM OS搭載ですぐに使用可能
台湾の新興PCメーカーGEEKOMギコム高性能の小型PCを専門的に製造、販売 当ブログ購読者限定3,500円OFFのクーポンコード公開 省スペースデスクトップで高性能 CPUもINTELとAMD両方ともラインナップ やめとけというかたもいるが評判はすこぶる良い
続きを見る
#ニトリ #不正アクセス #個人情報 #最大3762万件 #流出