

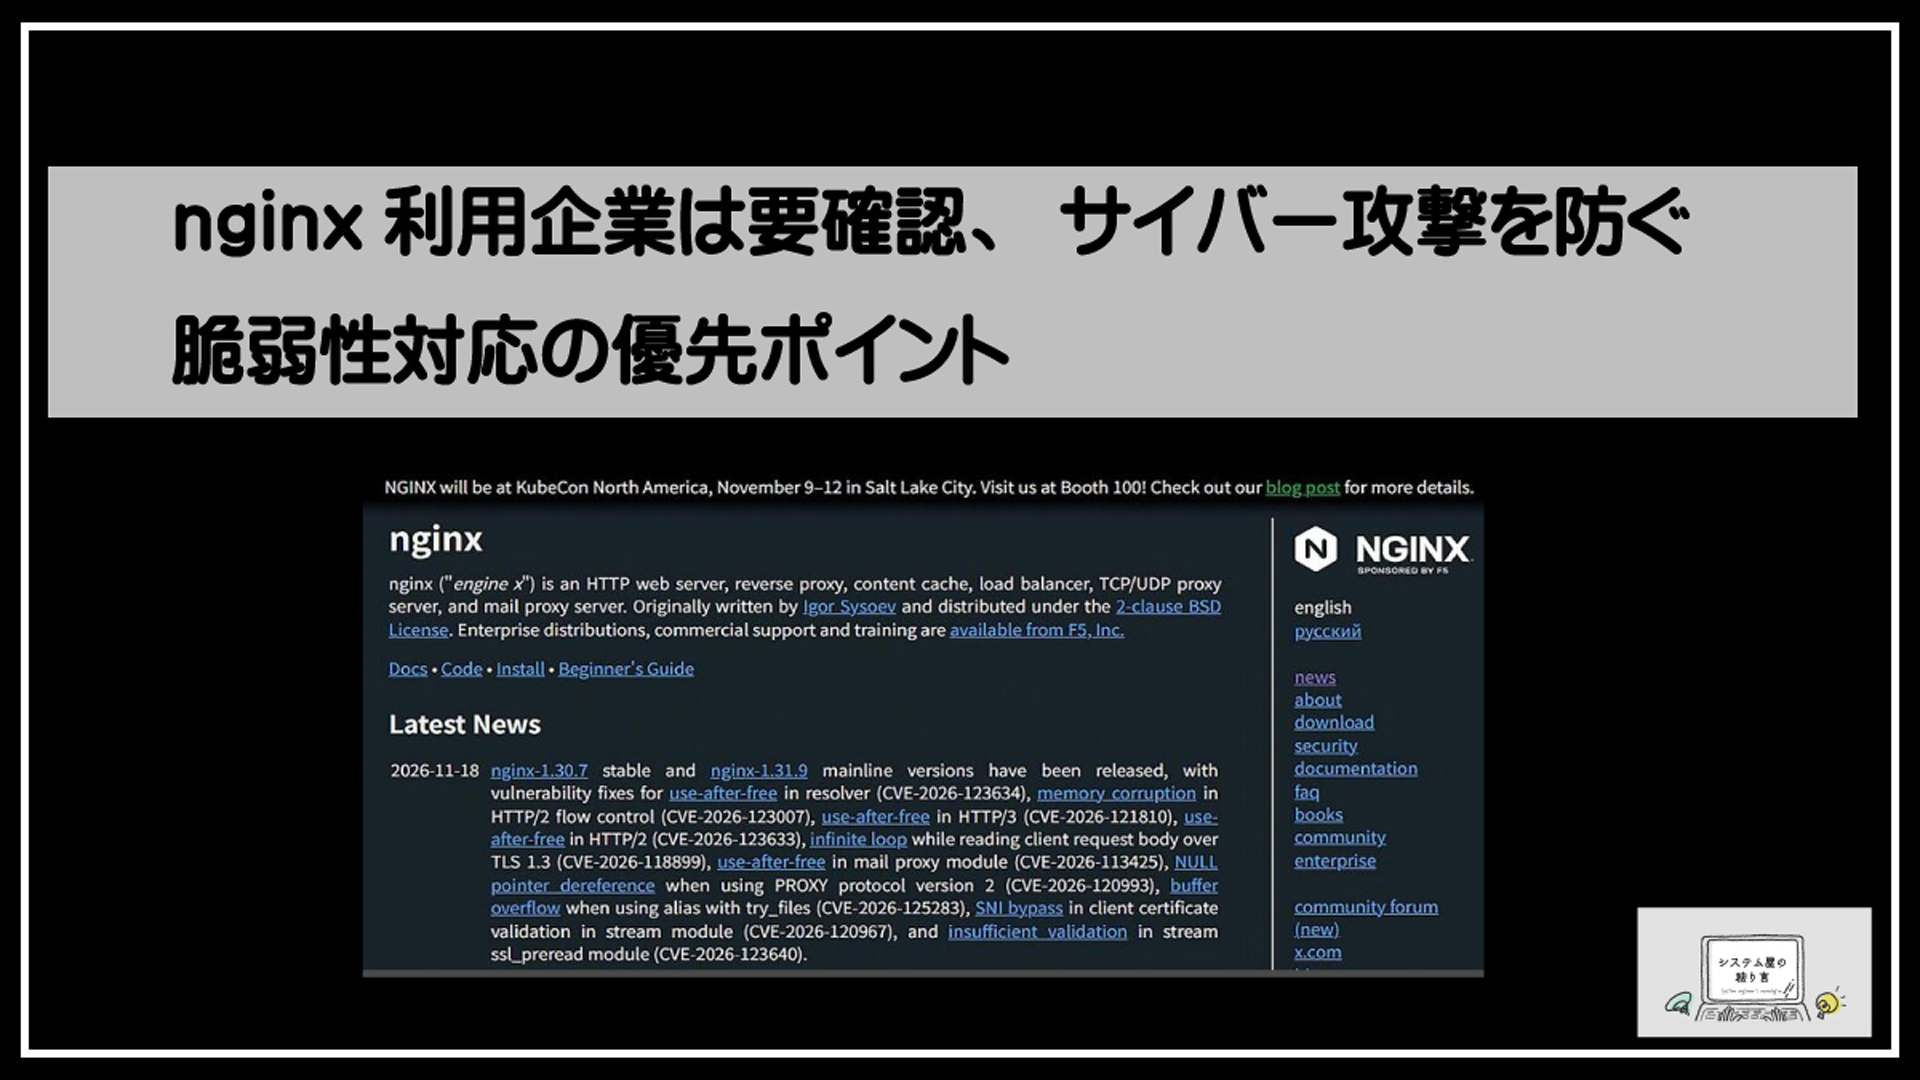
nginxの脆弱性が企業にもたらすリスク
nginx(エンジンエックス)は、多くのウェブサイトや業務システムを支える世界的なサーバーソフトです。そのため、nginxに深刻な脆弱性が見つかった場合、影響は単一のウェブサイトにとどまりません。企業の公開サイト、会員向けサービス、API、クラウド上のアプリケーションなど、インターネット経由で利用される幅広いシステムがサイバー攻撃の対象となるおそれがあります。
特に、認証を必要とせず外部から不正なコードを実行できる脆弱性は、攻撃の成立条件が少ないため注意が必要です。開発元が修正プログラムを公開している場合は、対象環境を速やかに確認し、影響度に応じた対応を進めることが重要です。
Webサーバーとして広く利用されるnginxの役割
nginxは、利用者のブラウザやアプリケーションから送られるリクエストを受け取り、ウェブページ、画像、動画、APIの応答などを配信するウェブサーバーソフトです。サイトのコンテンツを保管するサーバーと利用者の間をつなぐほか、通信の振り分け、暗号化通信の終端、アクセス制御、キャッシュといった役割も担います。
高い処理性能と柔軟な構成を持つことから、nginxは企業のウェブサイトだけでなく、ECサイト、会員サービス、SaaS、社内システム、クラウド基盤でも広く使われています。世界のウェブサイトの約3割で利用されているとの調査もあり、国内サイトにも導入例が多い状況です。
一方で、利用範囲が広いということは、nginxの脆弱性が公表された際に確認すべき資産も多くなりやすいことを意味します。公開ウェブサーバーだけを対象にせず、リバースプロキシ、コンテナ環境、ロードバランサーの背後に配置されたnginxなども含めて把握する必要があります。
脆弱性を悪用したサイバー攻撃の主な手口
攻撃者は、脆弱性が存在するnginxサーバーをインターネット上から探索し、公開された技術情報や攻撃コードを基に細工した通信を送信します。脆弱性の種類によっては、ログイン認証を突破しなくても、特殊なリクエストだけでサーバーの処理に異常を起こさせる可能性があります。
今回のように、未認証の遠隔コード実行につながるおそれが指摘される脆弱性では、攻撃者がサーバー上で不正なプログラムを動作させる危険があります。例えば、Webシェルと呼ばれる不正な管理用プログラムの設置、マルウェアのダウンロード、外部サーバーとの不正通信、別システムへの侵入準備などにつながることがあります。
脆弱性が公表され、開発元が対応を呼びかけた後は、攻撃者による探索や悪用の試みが増える傾向があります。実際の悪用が確認されていない段階であっても、修正プログラムの適用を後回しにするのではなく、攻撃を受ける前提で優先順位を付けて対応することが求められます。
不正なプログラム実行や情報漏えいにつながる影響
nginxの脆弱性を悪用されると、ウェブサイトの改ざんやサービス停止だけでなく、企業が保有する情報の漏えいにつながる可能性があります。公開サーバーが侵害されると、設定ファイル、認証情報、APIキー、データベースへの接続情報などが窃取され、攻撃範囲が内部ネットワークへ広がるおそれがあります。
また、攻撃者がサーバー上で任意のコードを実行できた場合、ランサムウェアの展開、不正送金を狙う偽ページの設置、利用者を別サイトへ誘導する改ざん、踏み台としての悪用など、さまざまな二次被害が考えられます。個人情報や取引情報を扱う企業では、顧客への影響、信用低下、調査・復旧費用、法令や契約に基づく報告対応といった経営上の負担も大きくなります。
さらに、OSやほかのミドルウェアに存在する脆弱性と組み合わせて悪用されるケースにも注意が必要です。条件によっては、サーバーの最高管理者権限であるroot権限を奪取され、サーバー全体を制御される危険性もあります。
国内サイトにも影響が及ぶ可能性
エンジンエックスは日本国内のウェブサイトやクラウド環境でも広く利用されているため、海外の出来事として捉えるべき問題ではありません。企業、自治体、教育機関、医療機関、EC事業者などが運営するウェブサイトでnginxが使われていれば、対象バージョンや設定条件によっては影響を受ける可能性があります。
日本の国家サイバー統括室(NCO)も、対象環境の運用管理者に速やかなアップデートの適用を求めています。とりわけ、インターネットに公開されているサーバーは攻撃者から発見されやすいため、優先して確認することが重要です。
「自社のウェブサイトは小規模だから狙われない」と考えるのは危険です。攻撃者は自動化したスキャンを用いて脆弱なサーバーを無差別に探すことがあり、企業規模にかかわらず被害に遭う可能性があります。nginxを利用している企業は、開発元のセキュリティー情報と自社の利用状況を照合し、修正プログラムの適用可否を早急に判断する必要があります。


最初に確認すべきnginxの利用状況
深刻な脆弱性への対応では、修正プログラムを急いで適用する前に、自社でエンジンエックス(nginx)がどこで使われているかを正確に把握することが重要です。nginxはウェブサイトを公開するためのWebサーバーだけでなく、アプリケーションへの通信を振り分けるリバースプロキシやロードバランサーとしても利用されます。把握漏れがあると、対策済みと判断した後も攻撃を受ける入口が残るおそれがあります。
公開Webサーバーと内部システムの棚卸し
まず、インターネットに公開しているウェブサイト、顧客向けポータル、採用サイト、API、管理画面などを対象に、nginxの利用有無を棚卸しします。外部から到達できるサーバーは攻撃者の標的になりやすいため、最優先で確認する必要があります。
あわせて、社内向け業務システム、開発・検証環境、VPN接続後に利用するシステムも確認します。内部システムであっても、侵害された端末や設定不備のあるネットワークを経由して攻撃される可能性があります。サーバー名、IPアドレス、用途、公開範囲、管理部門を資産台帳に記録し、対応漏れを防ぎます。
nginxのバージョンと導入経路の確認
nginxを利用していることが分かったら、各環境で稼働している正確なバージョンを確認します。同じ「nginx サーバー」であっても、OS標準のパッケージ、開発元が提供するパッケージ、ソースコードからの独自ビルド、コンテナイメージに含まれるものでは、更新方法やサポート状況が異なります。
導入経路も確認し、パッケージ管理ツール、構成管理ツール、CI/CDパイプライン、コンテナレジストリなど、どこから更新するべきかを明確にします。開発元が公表した脆弱性情報と修正プログラムを確認する際は、製品名だけで判断せず、利用中の版数や追加モジュール、ディストリビューション側のバックポート対応も照合することが大切です。
OS・コンテナ・ロードバランサーを含む構成の把握
脆弱性対応では、nginx単体ではなく、その周辺構成も含めて確認します。たとえば、LinuxなどのOS上に直接インストールされているのか、DockerやKubernetes上のコンテナとして稼働しているのかによって、更新対象と手順は変わります。コンテナ環境では、実行中のコンテナだけを更新しても、元となるイメージが古いままであれば再デプロイ時に脆弱な状態へ戻る可能性があります。
さらに、クラウドのロードバランサー、CDN、WAF、リバースプロキシなどが通信経路にある場合は、外部公開されている箇所と実際にnginxが処理している通信を整理します。アプリケーションサーバーの背後にあるnginxや、監視・管理用途のサーバーも見落とさないよう、構成図、通信フロー、DNS設定、証明書の配置先を確認します。
委託先やクラウド事業者の管理範囲を確認
ウェブサイトやシステムの運用を外部の制作会社、保守事業者、MSP、クラウド事業者に委託している企業は、誰がnginxの脆弱性対応を実施するのかを早急に確認します。クラウドを利用していても、仮想サーバーやコンテナ上のOS・ミドルウェアを利用企業が管理する形態では、nginxの更新責任は利用企業側にあるケースが一般的です。
一方、マネージドサービスでは事業者が対応する場合もありますが、対象範囲、修正予定日、利用者側で必要な設定変更、サービス停止の有無を確認しなければなりません。委託先には、対象となるエンジンエックスのバージョン、影響判定、修正プログラムの適用状況、緩和策、完了報告の期限を具体的に求めます。管理責任の境界を明確にすることが、脆弱性を悪用したサイバー攻撃を防ぐための確実な第一歩です。
脆弱性情報を正しく評価して対応優先度を決める
nginxの脆弱性が公表された場合、CVSSの評価値だけで緊急度を決めるのは十分ではありません。自社が影響を受けるバージョンや設定で運用しているか、対象のnginxサーバーがインターネットに公開されているか、すでに悪用の兆候があるかを総合的に確認する必要があります。世界的サーバーソフトに脆弱性が見つかった際には、開発元や公的機関の一次情報を起点に、対象資産ごとの対応優先度を迅速に整理することが重要です。
開発元のセキュリティ情報とCVEを確認する
まず、nginxの開発元が公開するセキュリティアドバイザリー、リリースノート、修正プログラムの案内を確認します。報道やSNSの情報だけで判断せず、脆弱性の内容、影響を受ける製品・版数、修正版、暫定的な緩和策を一次情報で確認してください。
脆弱性には通常、CVE(共通脆弱性識別子)が付与されます。CVE番号を用いることで、開発元の情報に加え、NVDなどの脆弱性データベース、JPCERT/CCや国家サイバー統括室(NCO)などの注意喚起、利用しているOS・クラウド事業者の情報を横断して確認できます。今回のように複数の脆弱性が同時に公表された場合は、CVEごとに影響範囲と修正の有無を整理し、対応漏れを防ぐことが大切です。
深刻と評価された脆弱性であっても、実際の影響は導入形態によって異なります。一方、認証なしで遠隔から任意のコードを実行される可能性があるRCE(リモートコード実行)などは、企業のウェブサイトやアプリケーション基盤に重大な被害を及ぼすおそれがあります。CVSSスコアは判断材料の一つとして扱い、自社環境への影響確認を優先してください。
影響を受けるバージョンと設定条件を照合する
次に、自社で稼働しているnginxのバージョンと、開発元が示す影響対象のバージョンを照合します。パッケージ管理ツールで導入したnginxだけでなく、ソースコードからビルドしたもの、コンテナイメージに組み込まれたもの、商用サポートを含む派生製品も確認対象です。同じエンジンエックスを使用していても、導入元やビルドオプションによって利用中のモジュールが異なる場合があります。
また、脆弱性によっては、特定のモジュール、有効化された機能、設定ファイルの記述、リバースプロキシやキャッシュとしての利用方法など、一定の条件下でのみ影響を受けます。該当機能を使用していないことが確認できれば優先度を下げられる可能性がありますが、設定の見落としは危険です。設定ファイル、コンテナ定義、ロードバランサーとの通信経路を含め、実際の稼働構成に基づいて評価します。
修正版へ更新済みと考えていても、複数台のサーバーのうち一部だけ旧バージョンが残っているケースがあります。開発・検証・本番環境、災害復旧用環境、停止中の予備系も含めて確認し、対象となるnginxサーバーを資産台帳に記録してください。
インターネット公開状況から緊急度を判断する
対応優先度を決めるうえで、外部から到達できるかどうかは特に重要です。インターネットに公開されているウェブサイト、API、会員向けサービス、管理画面の前段にあるnginxは、攻撃者による探索や試行の対象になりやすいため、原則として最優先で対応します。認証なしで攻撃可能な脆弱性であれば、公開直後から無差別なスキャンや攻撃を受けることも想定しなければなりません。
社内システムであっても、VPN接続者、委託先、クラウド環境の別ネットワークからアクセス可能な場合は注意が必要です。内部公開だから安全と判断せず、侵害された端末を起点とした横展開や、設定ミスによる外部公開の可能性も踏まえて評価します。特に、重要情報を扱う企業のウェブサイト、顧客向けサービス、公共団体のサイト、認証基盤に接続するサーバーは、停止時の影響も含めて優先順位を高く設定します。
公開状況は、DNS情報やクラウドのセキュリティグループ、ファイアウォール設定だけでなく、実際に外部から通信できる状態かを確認することが重要です。意図しないポート公開、検証環境の放置、古いサブドメインの残存がないかも併せて点検してください。
悪用の有無と攻撃コードの公開状況を確認する
脆弱性が公表された後は、実際の攻撃が確認されているか、攻撃コードや概念実証(PoC)が公開されているかを継続的に確認します。すでに悪用事例が報告されている、または再現性の高いPoCが公開されている場合、攻撃者が容易に手法を転用できるため、対応の緊急度は大きく高まります。
今回のように、認証を必要としない遠隔コード実行につながるおそれが指摘される脆弱性では、現時点で実害報告がなくても安心はできません。過去には、PHPなど広く使われるソフトウェアの深刻な脆弱性が公表された直後、攻撃の試行が世界的に急増した事例があります。修正プログラムが提供されると、攻撃者が修正版との差分を分析し、攻撃方法を作成する可能性もあります。
脅威インテリジェンス、CERTの注意喚起、WAFやnginxのアクセスログ、侵入検知・防御システムのアラートを確認し、不審なリクエストや異常なプロセス起動がないかを調査します。公開サーバーで悪用の形跡が疑われる場合は、アップデートだけで完了とせず、侵害範囲の調査、認証情報や秘密鍵の更新、必要に応じたインシデント対応まで実施することが必要です。
修正プログラム適用を安全に進める手順
nginxの深刻な脆弱性に対しては、開発元が提供する修正プログラムを速やかに適用することが重要です。ただし、稼働中のウェブサイトや業務システムを支えるnginxサーバーを更新する際は、可用性と安全性の両方を確保しなければなりません。事前のバックアップ、検証、更新計画、更新後の確認を順に実施し、サイバー攻撃のリスクを抑えながら確実に対応しましょう。
アップデート前に設定と証明書をバックアップする
修正プログラムの適用前には、nginxの設定ファイル、TLS/SSL証明書と秘密鍵、関連するスクリプトやミドルウェアの設定をバックアップします。代表的にはnginx.confやconf.d配下の設定、sites-enabled配下の仮想ホスト設定、リバースプロキシの転送設定、アクセス制御の定義などが対象です。
証明書・秘密鍵は復旧に不可欠である一方、漏えいすると重大な被害につながります。バックアップデータは暗号化し、アクセス権限を限定した保管先に保存してください。あわせて、現行のnginxバージョン、OSやコンテナイメージのバージョン、導入済みモジュール、起動オプションを記録しておくと、更新後に問題が起きた場合の原因調査やロールバックに役立ちます。
検証環境で互換性とサービス影響を確認する
本番環境へ直接アップデートする前に、できる限り本番に近い検証環境で修正プログラムを適用します。開発元が示す対象バージョンや更新手順を確認したうえで、nginxの設定構文チェックを実行し、既存設定が正常に読み込まれることを確認します。
検証では、ウェブサイトの表示だけでなく、ログイン、フォーム送信、ファイルアップロード、API通信、決済、外部サービス連携など、重要な機能を一通り試験することが大切です。特にnginxをロードバランサーやリバースプロキシとして利用している企業では、バックエンドとの通信、タイムアウト、ヘッダー処理、WebSocket通信、キャッシュ動作にも影響が出ていないか確認します。
コンテナ環境では、nginxの更新に伴ってベースイメージや依存パッケージも変わる場合があります。イメージの脆弱性スキャン、コンテナ起動試験、オーケストレーション環境での再配置試験まで実施し、想定外のサービス停止を防ぎます。
計画停止または段階的な更新を実施する
検証で問題がないことを確認したら、本番環境の更新日時、担当者、影響範囲、連絡先、切り戻し条件を明確にしたうえで作業を実施します。単一のnginxサーバーでウェブサイトを運用している場合は、利用者への告知を行い、計画停止の時間帯に更新する方法が現実的です。
複数台のサーバーやロードバランサーを構成している場合は、通信を別の正常なサーバーへ逃がしてから1台ずつ更新するローリングアップデートが有効です。段階的に更新すれば、障害が発生した際の影響を限定でき、問題のある更新を早期に停止できます。
今回のように、認証なしで外部から不正なプログラムを実行されるおそれがある脆弱性では、インターネット公開中のnginxサーバーを優先する必要があります。攻撃コードの公開状況や実際の悪用状況を継続して確認しつつ、通常の変更管理手順を守りながらも、必要に応じて緊急変更として迅速に対応してください。
更新後にバージョンと稼働状況を確認する
アップデート後は、nginxのバージョン情報を確認し、意図した修正版が適用されていることを確認します。パッケージ管理ツールの履歴やコンテナイメージのタグだけで判断せず、実際に稼働しているプロセスのバージョン、設定ファイルの読み込み状況、サービスの起動状態を確認することが重要です。
続いて、外部・内部の両方からウェブサイトやAPIにアクセスし、HTTPステータス、応答時間、証明書の有効性、リダイレクト、負荷分散、ログ出力に異常がないかを確認します。アクセスログとエラーログを重点的に監視し、更新直後に増加したエラー、想定外のリクエスト、設定読み込みエラーなどを見逃さないようにしましょう。
また、脆弱性対応の完了後も、資産台帳や構成管理情報を更新し、対応日時、対象サーバー、適用したnginxのバージョン、確認結果を記録します。エンジンエックスは多くの企業のウェブサイトやサービス基盤で使われているため、一度の対応で終わらせず、開発元のセキュリティ情報を継続的に確認する体制を整えることが重要です。
すぐに更新できない場合の緩和策
nginxに深刻な脆弱性が見つかり、開発元が修正プログラムを公開している場合、最優先すべき対応はアップデートです。ただし、業務システムとの互換性確認、停止できないサービス、委託先との調整などにより、直ちに更新できない企業もあります。その場合は、脆弱性を放置するのではなく、攻撃の成立条件や到達経路を減らす緩和策を早急に実施してください。以下の対策は恒久対応ではないため、修正プログラムの適用計画と並行して進めることが重要です。
不要な機能とモジュールを無効化する
nginxはWebサーバーとして多様な機能を提供しますが、利用していない機能やモジュールまで有効にしておく必要はありません。脆弱性の影響を受ける機能が判明している場合は、業務への影響を確認したうえで、該当する設定、動的モジュール、関連サービスを停止または無効化してください。
例えば、不要なリバースプロキシ設定、開発・検証用の公開エンドポイント、利用していないHTTPメソッド、外部プログラムとの連携機能などは、攻撃者に悪用される入口になり得ます。設定を変更する前には現在のnginx設定と証明書をバックアップし、検証環境でウェブサイトやアプリケーションが正常に動作することを確認します。機能を絞り込むことは、今回の脆弱性対応に限らず、サーバーの攻撃対象領域を小さくする基本的なセキュリティ対策です。
アクセス制御とWAFで攻撃経路を減らす
インターネットから到達できるnginxサーバーは、認証なしで悪用される恐れがある脆弱性に特に注意が必要です。ファイアウォール、セキュリティグループ、ロードバランサー、CDNなどのアクセス制御を見直し、サービス提供に必要な通信だけを許可してください。管理者用の接続元、連携先システム、監視サービスなどは、可能な限りIPアドレスやネットワーク単位で制限します。
あわせて、WAF(Web Application Firewall)を利用し、脆弱性の悪用を試みる不審なリクエストを検知・遮断することも有効です。WAFのシグネチャやマネージドルールを最新化し、開発元、クラウド事業者、セキュリティベンダー、JPCERT/CCなどから提供される緩和ルールの有無を確認します。ただし、WAFはすべての攻撃を防げるものではなく、誤検知によって正規利用者の通信を止める可能性もあります。遮断ルールの導入前後にはログを確認し、業務への影響を調整してください。
管理画面や管理用通信の公開範囲を制限する
nginxの管理そのものに加え、監視画面、CI/CDツール、コンテナ管理基盤、クラウド管理機能など、サーバー運用に関係する管理用サービスがインターネット上に公開されていないか確認します。管理画面や管理用通信が外部から利用できる状態では、脆弱性を起点とした侵入後に横展開や権限昇格を許すリスクが高まります。
管理アクセスは、VPNやゼロトラスト型アクセスを経由させ、特定の管理端末・接続元だけに限定する運用が基本です。SSHなどの管理用ポートを全世界に公開せず、鍵認証と多要素認証を導入し、不要なアカウントを削除します。特に、開発環境や一時的な検証環境では公開設定が残りやすいため、本番環境だけでなく関連するすべてのエンジンエックス サーバーを対象に点検する必要があります。
監視ログで不審なリクエストや実行痕跡を確認する
世界的サーバーソフトに脆弱性が公表された後は、攻撃コードの公開や模倣攻撃の増加を想定し、通常時よりも監視を強化します。nginxのaccess logとerror log、OSの認証ログ、Webアプリケーションログ、WAFログ、EDRの検知結果などを横断して確認してください。不自然に長いURL、不審なパラメータ、通常は使わないHTTPメソッド、大量のエラー応答、特定のURLへの連続アクセスなどは、調査すべき兆候です。
また、不正なプログラム実行が懸念される脆弱性では、見慣れないプロセスの起動、Web公開ディレクトリへの不審なファイルの作成、設定ファイルの改ざん、外部への異常な通信、権限変更なども確認対象となります。ログは上書きや削除に備えて別の保管先へ転送し、保管期間を確保してください。侵害の疑いがある場合は、安易にサーバーを再起動・削除せず、証跡保全を行ったうえで、社内のインシデント対応手順や外部の専門機関と連携して調査します。
緩和策は攻撃の可能性を下げるための一時的な防御です。開発元が提供する修正プログラムの内容と対象バージョンを確認し、検証後に速やかにnginxを更新することが、企業のウェブサイトと関連システムを守る根本的な対応となります。
再発を防ぐための継続的な脆弱性管理
nginxのように多くのウェブサイトや業務システムを支えるサーバーソフトでは、修正プログラムを一度適用するだけでは十分とはいえません。世界的サーバーソフトに脆弱性が見つかった際、影響を最小限に抑えるためには、利用状況の把握、情報収集、対応判断、検証、復旧までを継続的に行う仕組みが必要です。特に、エンジンエックスを利用する企業は、日常的な運用の中に脆弱性管理を組み込み、深刻なサイバー攻撃へ発展する前に対処できる体制を整えましょう。
資産台帳とバージョン情報を常に最新化する
脆弱性対応の出発点は、「どのサーバーで、どのバージョンのnginxを使っているか」を正確に把握することです。公開中のウェブサイトだけでなく、社内向けポータル、開発・検証環境、クラウド上の仮想サーバー、コンテナ、関連するロードバランサーなども資産台帳に登録します。
台帳には、サーバー名、設置場所またはクラウドアカウント、管理部門、利用目的、nginxのバージョン、OS、公開範囲、保守委託先、更新予定日などを記録すると有効です。構成変更や新規サービスの公開時に台帳を更新するルールを設けることで、脆弱性が公表された際に対象環境を迅速に絞り込めます。
特にnginxは、OSのパッケージとして導入される場合、コンテナイメージに含まれる場合、クラウドサービスの内部で利用される場合など、導入形態が多岐にわたります。見えているウェブサーバーだけを確認するのではなく、実行中のバージョンと導入経路を定期的に照合することが重要です。
脆弱性情報の収集と通知体制を整える
開発元が公表するセキュリティ情報、CVE、JPCERT/CCや国家サイバー統括室(NCO)などの注意喚起を継続的に確認できる体制を整えます。エンジンエックスの開発元による公表内容だけでなく、OSディストリビューション、コンテナイメージ、クラウド事業者が公開する更新情報も確認対象に含める必要があります。
脆弱性情報を受け取る窓口を明確にし、重要度に応じてインフラ担当、アプリケーション担当、セキュリティ担当、経営層へ連絡するフローを定めましょう。たとえば、未認証の遠隔コード実行につながるnginxの脆弱性のように、外部からサーバーを操作される恐れがある問題は、通常の定例作業を待たず緊急評価へ移行する基準を設けます。
脆弱性の悪用事例や攻撃コードの公開状況も、優先度を判断する重要な材料です。実際の悪用が未確認であっても、対象となる企業のウェブサイトがインターネットに公開されており、攻撃の再現が容易な場合は、早期対応を前提に検討することが求められます。
パッチ適用の責任者と期限を明確にする
脆弱性情報を把握していても、誰が対応を進めるのかが曖昧であれば、パッチ適用は遅れます。nginxの更新では、サーバー管理者だけでなく、アプリケーション担当者、ネットワーク担当者、委託先などとの調整が必要になることがあります。そのため、対象システムごとに対応責任者と承認者を決め、連絡先を最新の状態に保つことが大切です。
あわせて、危険度や公開状況に応じた対応期限を事前に定めます。たとえば、インターネット公開サーバーに影響し、任意コード実行や権限昇格につながる深刻な脆弱性は、原則として最優先で検証・更新を行う運用が考えられます。即時更新が難しい場合も、アクセス制御やWAFの導入、不要機能の停止といった緩和策を誰がいつまでに実施するのかを記録します。
対応状況はチケット管理システムなどで一元管理し、「調査中」「影響あり」「緩和済み」「パッチ適用済み」「適用対象外」といった状態を可視化すると効果的です。作業完了後は、更新後のバージョン、実施日時、確認結果、残るリスクを記録し、監査や次回対応に活用します。
定期的な診断とインシデント対応訓練を実施する
資産管理やパッチ運用が適切に機能しているかを確認するため、定期的な脆弱性診断を実施します。外部公開されているウェブサイトは、nginx本体だけでなく、TLS設定、不要な公開ファイル、管理画面、連携するアプリケーションやミドルウェアも含めて点検することが重要です。診断で見つかった問題は、重要度と悪用可能性を評価したうえで改善計画に反映します。
また、脆弱性が悪用された場合を想定したインシデント対応訓練も欠かせません。たとえば、不審なリクエストの急増やnginxのアクセスログに異常が見つかった場面を想定し、担当者がログを保全し、影響範囲を確認し、サーバーを隔離し、関係者へ報告するまでの流れを確認します。
エンジンエックスの脆弱性を悪用されると、不正なプログラム実行や情報漏えい、場合によってはサーバー全体の制御権限の奪取につながるおそれがあります。平時から技術面と組織面の両方を整備し、修正プログラムの適用を迅速かつ安全に進められる体制を維持することが、企業のウェブサイトと利用者を守るための基本となります。
省スペースPC GEEKOMをお探しの方はこちら
※こちらから購入すると支払時に3,500円引き
※支払時に3,500円の値引きがない場合はクーポンコードを入力してください。
クーポンコード
TAKESHI
TAKESHI
購入はこちらをクリック↓↓↓

GEEKOM PC購入時の注意点
電源コードがアース付きの3ピンとなってます。3ピン→2ピンの変換をお持ち出ない方は購入を Officeもついていません。必要な方はこちらより購入を

Office(Word Execl等)が必要な方はこちら
Word Execl Outlook

Word Execl Outlook PowerPoint

-

-
高性能ミニPC Amazonでの評判がすごく良いGEEKOM OS搭載ですぐに使用可能
台湾の新興PCメーカーGEEKOMギコム高性能の小型PCを専門的に製造、販売 当ブログ購読者限定3,500円OFFのクーポンコード公開 省スペースデスクトップで高性能 CPUもINTELとAMD両方ともラインナップ やめとけというかたもいるが評判はすこぶる良い
続きを見る
#nginx #利用企業 #要確認 #サイバー攻撃 #脆弱性対応 #優先ポイント




