
今回の情報漏えいの概要
MS&ADグループで判明した漏えい件数
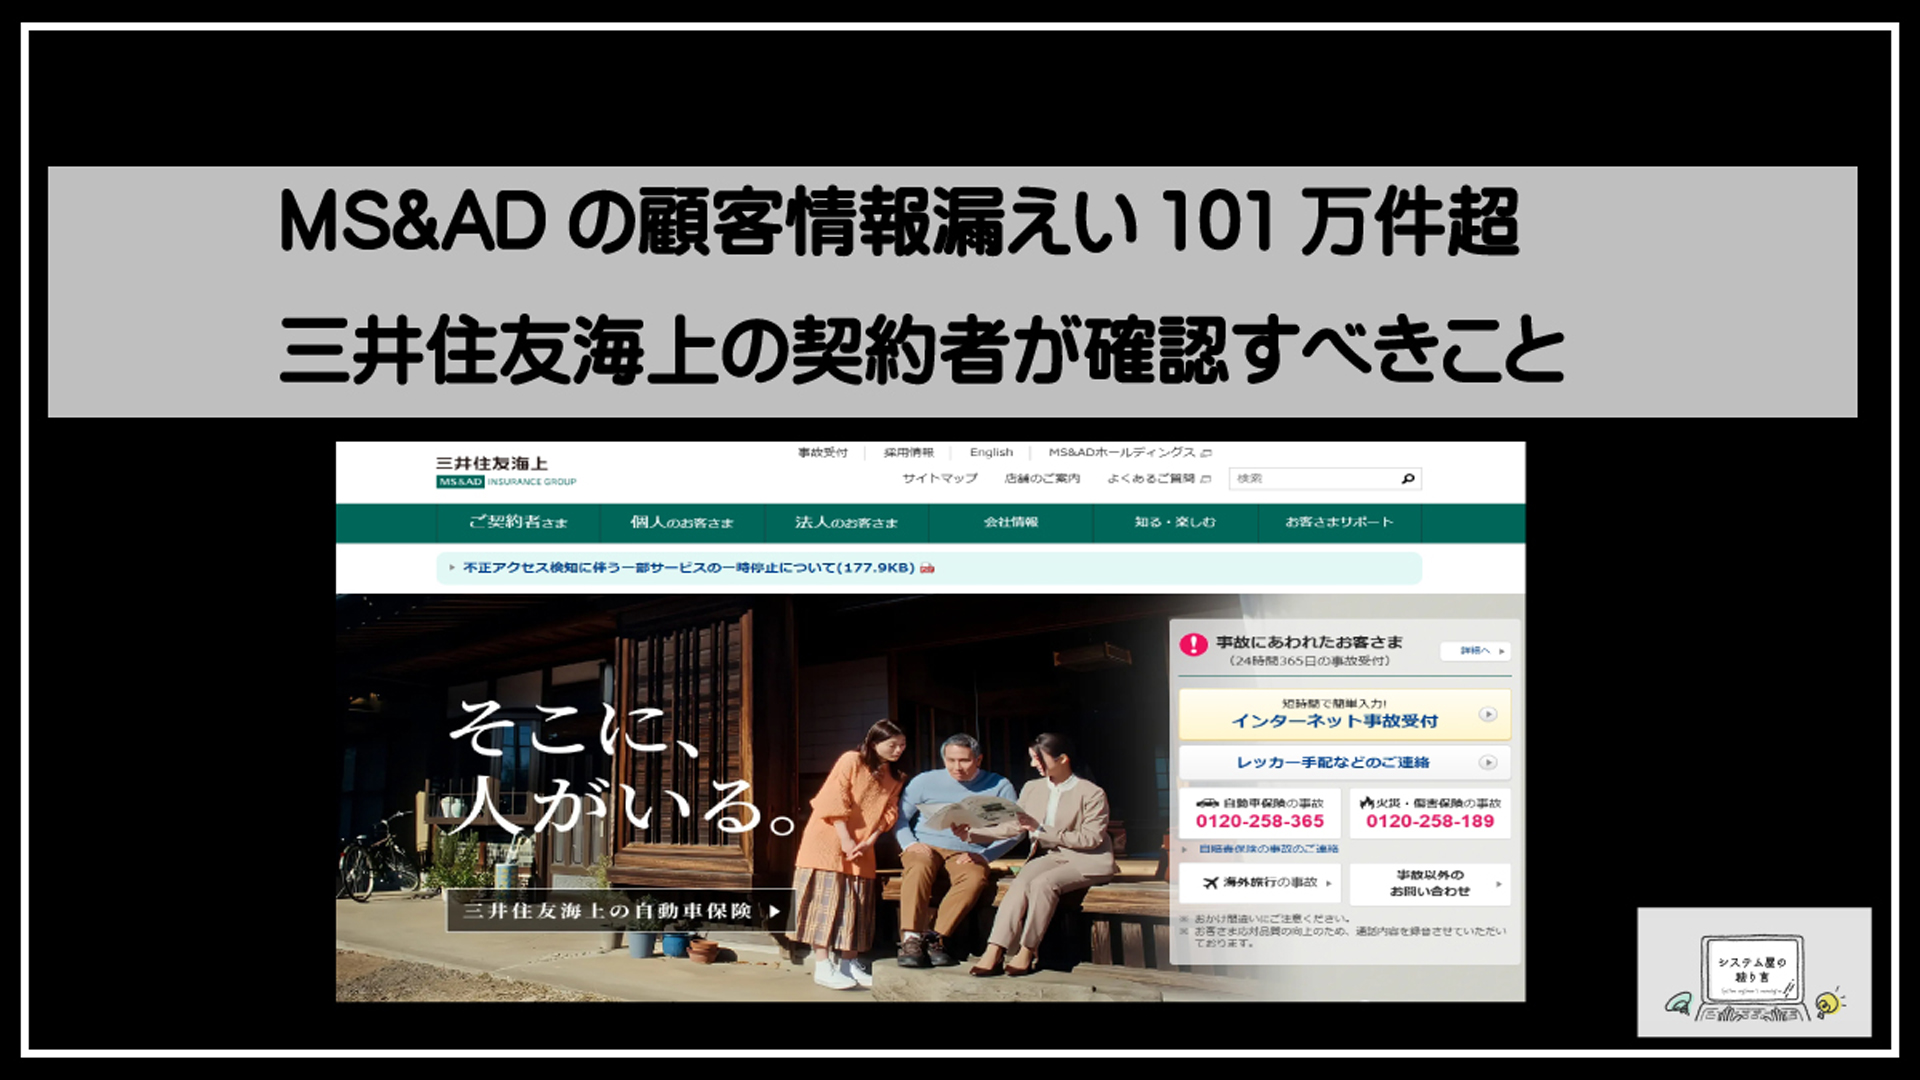
MS&ADグループでは、三井住友海上火災保険や三井ダイレクト損害保険などで確認された一連の不正アクセスにより、顧客情報の漏えい件数が合計で約101万1,000件に達したと公表されています。11月6日までに公表された契約者専用ページへの不審なアクセスに関する漏えいは約71万5,000件で、これに11月9日に判明した約29万6,000件が加わりました。
共同通信の見出しでも「MS&AD、漏えい100万件 不正アクセスで、顧客情報」と報じられているように、対象件数は100万件を超えています。ただし、件数は調査の進捗に応じて変動する可能性があるため、MS&ADグループおよび各社の公式発表を継続して確認することが重要です。
三井住友海上で確認された不正アクセス
三井住友海上では、2026年11月3日に不正アクセスを検知し、一部サービスを停止する対応が取られました。その後の調査で、契約者専用ページへの不審なアクセスに加え、ロードサービス業務の委託先や中小企業向けサイトに関する情報漏えいが明らかになっています。
11月9日に追加公表された内容では、ロードサービス業務の委託先が不正アクセスを受けたことで、自動車保険契約者に関する情報約27万3,000件が漏えいした可能性があるとされています。対象となり得る情報には、契約者の氏名、住所、電話番号、車両情報などが含まれます。
また、三井住友海上の中小企業向けサイトからは、法人情報約2万3,000件の漏えいが確認されました。法人名、売上高、従業員数、役職などが対象とされており、個人の契約者だけでなく、法人契約に関係する担当者も案内内容を確認する必要があります。
三井ダイレクト損保を含む一連の事案
今回の事案は三井住友海上だけに限らず、三井ダイレクト損害保険やあいおいニッセイ同和損害保険を含むMS&ADグループ各社で判明した不正アクセスに関連しています。11月6日に公表された約71万5,000件は、各社の契約者専用ページに対する不審なアクセスに伴うものです。
さらに、三井住友海上と三井ダイレクト損害保険では、ロードサービス業務の委託先への不正アクセスも確認されました。保険会社本体のシステムだけでなく、業務を担う委託先を経由して顧客情報が影響を受けるおそれがある点が、今回の特徴です。
公表情報では、三井住友海上の自社分についてクレジットカードの番号や銀行口座情報は含まれていないと説明されています。一方で、三井ダイレクト損害保険に関しては口座情報の一部が対象となったとする報道もあります。契約している会社や利用したサービスによって対象情報が異なるため、一律に判断せず、個別の通知や公式案内を確認してください。
公表内容は今後更新される可能性がある
情報漏えい事案では、調査の進展によって対象件数、漏えいした可能性がある情報の種類、対象者への通知方法などが追加・修正されることがあります。今回も、11月6日の公表後に約29万6,000件の追加漏えいが判明しており、今後も内容が更新される可能性があります。
現時点では、漏えい情報の悪用や不正利用などの二次被害は確認されていないとされています。しかし、氏名や住所、電話番号、契約内容に関する情報が漏えいした場合、保険会社を装うフィッシングメール、SMS、電話などに悪用されるおそれがあります。三井住友海上火災保険や三井ダイレクト損害保険の公式サイトで最新情報を確認し、不審な連絡には慎重に対応することが大切です。

漏えいした可能性がある情報
氏名・住所・連絡先などの個人情報
MS&ADグループで判明した一連の不正アクセスでは、三井住友海上火災保険および三井ダイレクト損害保険に関係する顧客情報が漏えいした可能性があります。特に、ロードサービス業務の委託先への不正アクセスに関しては、自動車保険の契約者約27万3,000件について、氏名、住所、電話番号、車両情報などが含まれると公表されています。
氏名や住所、電話番号が第三者に渡ると、保険会社や委託先を装った電話、SMS、メールなどに悪用されるおそれがあります。現時点で悪用や不正利用などの二次被害は確認されていないとされていますが、三井住友海上の契約者は不審な連絡に対し、契約内容や個人情報を安易に伝えないことが重要です。
契約内容や事故・故障対応に関する情報
ロードサービスに関する情報には、契約者を特定できる基本情報に加え、車両に関する情報が含まれるとされています。事故や故障の対応でロードサービスを利用したことがある場合は、三井住友海上や三井ダイレクト損害保険から届く案内の対象となっていないか確認しましょう。
また、三井住友海上の中小企業向けサイトに対する不正アクセスでは、約2万3,000件の法人情報が漏えいした可能性があると公表されています。対象となる情報には、法人名、売上高、従業員数、役職などが含まれるとされます。法人の情報であっても、担当者を狙ったなりすましメールや標的型攻撃につながる可能性があるため、社内で情報を共有し、請求書や口座変更を促す連絡には慎重に対応する必要があります。
口座情報を含む可能性があるケース
今回の公表内容には、情報の種類について報道ごとに表現の違いがあります。三井住友海上は、自社分の今回の漏えい情報にはクレジットカード情報や口座情報は含まれていないと説明しています。一方で、三井ダイレクト損害保険については、口座情報の一部が対象に含まれるとする情報もあります。
そのため、「MS&ADグループの漏えい100万件超」という全体の件数だけで判断せず、自身が契約している会社、保険商品、利用したサービスごとの対象情報を確認することが大切です。口座振替で保険料を支払っている人は、保険会社からの個別通知や公式サイトの対象者向け案内を確認し、必要に応じて金融機関の取引明細も確認してください。
クレジットカード番号・銀行口座情報の公表内容を確認する
共同通信などの報道では、今回新たに判明した約29万6,000件について、クレジットカードの番号や銀行口座情報は含まれていないと説明されています。ただし、三井ダイレクト損害保険に関する口座情報の扱いには報道上の差異があるため、対象情報を一律に判断するのは避けるべきです。
クレジットカード払い、口座振替、ロードサービスの利用などに心当たりがある場合は、三井住友海上または三井ダイレクト損害保険の公式発表で、最新の対象範囲と通知内容を確認しましょう。カード利用明細や銀行口座の入出金も定期的に確認し、身に覚えのない決済・引き落としがあれば、カード会社や金融機関へ速やかに相談することが重要です。
三井住友海上の契約者が最初に確認すること
MS&ADグループでは、不正アクセスに起因する顧客情報の漏えいが100万件を超えて公表されています。三井住友海上火災保険の契約者は、慌てて不審な連絡に対応するのではなく、まず公式の案内を基に自分の契約や利用サービスが対象となる可能性を確認することが重要です。契約者専用ページの不審なアクセスに関する事案に加え、ロードサービス業務の委託先や中小企業向けサイトに関する事案も公表されているため、該当しそうな利用歴を整理して確認しましょう。
保険会社から届く郵送物・メール・SMSを確認する
三井住友海上から郵送物、メール、SMSなどが届いていないかを確認してください。対象者への個別通知が行われる場合、契約時に登録した住所、メールアドレス、電話番号宛てに案内が届く可能性があります。家族が契約者となっている保険、法人名義の契約、過去に住所や連絡先を変更した契約についても確認すると安心です。
ただし、顧客情報の漏えいが報じられると、保険会社を装ったフィッシングメールやSMSが送られるおそれがあります。「至急の本人確認」「補償金の受け取り」「契約停止の回避」などを理由にリンクのクリックや情報入力を求める連絡には注意が必要です。記載されたURLや電話番号をそのまま使わず、三井住友海上の公式サイトで確認した窓口から連絡してください。
公式サイトの対象者案内と最新の公表資料を見る
MS&ADグループの顧客情報 不正アクセスに関する情報は、三井住友海上や三井ダイレクト損害保険の公式サイトで確認することが基本です。報道では、三井住友海上の自動車保険契約者に関する情報や、法人向けサイトの利用者情報などが対象として公表されていますが、調査の進展により対象件数、漏えいした可能性がある情報、通知方法が更新されることがあります。
公表資料では、対象となるサービス、対象期間、漏えいした可能性がある情報の種類、現在利用できないサービスの有無、問い合わせ窓口を確認しましょう。今回の追加公表分について、三井住友海上では自社分にクレジットカードの番号や銀行口座情報は含まれていないと説明されています。一方で、三井ダイレクト損害保険に関しては口座情報の一部が対象となったとの報道もあるため、三井住友海上だけでなくダイレクト契約の有無も含め、契約先ごとの公式発表を確認することが大切です。
契約者専用ページの利用状況を確認する
契約者専用ページを利用している場合は、登録メールアドレス、電話番号、住所などの契約者情報に身に覚えのない変更がないかを確認してください。ログイン履歴を確認できる機能がある場合には、普段利用しない時間帯や地域からのアクセス、不明な端末によるログインがないかも見ます。
また、契約者専用ページと同じID・パスワードを他のサービスでも使っている場合は、使い回しを解消することをおすすめします。パスワードは、公式サイトや正規アプリからアクセスしたうえで変更し、他サービスとは異なる十分に長い文字列に設定してください。メールアカウントのパスワードが漏えいすると、パスワード再設定を悪用されるリスクもあるため、メール側の安全対策もあわせて見直しましょう。
ロードサービスを利用した契約者も案内を確認する
今回の不正アクセスでは、ロードサービス業務の委託先に対する攻撃により、自動車保険契約者の氏名、住所、電話番号、車両情報などが漏えいした可能性があるとされています。三井住友海上の自動車保険に加入している人は、実際にロードサービスを利用したかどうかにかかわらず、対象範囲や案内を確認しましょう。
特に、事故や故障でレッカー移動、応急対応、修理先の紹介などを依頼したことがある場合は、当時の受付メール、利用明細、保険証券などを確認し、利用時期や登録情報を把握しておくと問い合わせが円滑です。現時点で悪用や不正利用などの二次被害は確認されていないとされていますが、氏名や住所、車両情報を知っているように見せかけた不審な電話には警戒し、公式窓口で事実を確認してください。
なりすまし詐欺や不審な連絡への対策
MS&ADグループで顧客情報の漏えいが判明した場合、氏名や住所、電話番号などを悪用した「なりすまし詐欺」への注意が必要です。三井住友海上火災保険や三井ダイレクト損害保険の契約者は、連絡を受けてもその場で対応を急がず、発信元や内容を慎重に確認してください。現時点で悪用や不正利用などの二次被害が確認されていない場合でも、情報漏えいを口実にした不審なメール・SMS・電話が届く可能性はあります。
保険会社を名乗るメール・SMS・電話に注意する
「MS&ADグループ」「三井住友海上」「三井ダイレクト損害保険」などを名乗り、「情報漏えいの確認が必要です」「補償手続きのために本人確認をしてください」と案内する連絡には注意が必要です。漏えい100万件超、不正アクセスで顧客情報が流出したとの報道を見て不安を感じる契約者を狙い、もっともらしい説明で個人情報を聞き出そうとする手口も考えられます。
差出人名や表示される電話番号が正規のものに見えても、メールアドレスの偽装や電話番号のなりすましが行われることがあります。「今日中に手続きしなければ契約が無効になる」「直ちに口座を確認してほしい」など、不安や焦りをあおる内容は特に警戒してください。
リンク先でID・パスワードを入力しない
メールやSMSに記載されたリンクから契約者専用ページへ誘導し、IDやパスワードを盗み取るフィッシング詐欺に注意してください。案内文に三井住友海上のロゴや社名が使われていても、リンク先が公式サイトとは限りません。
契約内容の確認やパスワード変更が必要な場合は、メール・SMS内のURLを使わず、公式サイトを自分で検索してアクセスするか、普段利用している公式アプリやブックマークからログインしてください。ログイン画面で不自然に多くの情報を求められる、画面の日本語に違和感がある、URLが公式のドメインと異なるといった場合は、入力せずに画面を閉じることが重要です。
契約番号や本人確認情報を安易に伝えない
電話で保険会社の担当者を名乗る相手から、契約番号、生年月日、住所、電話番号、暗証番号、ワンタイムパスワードなどを聞かれても、すぐに答えないでください。漏えいした可能性のある氏名や住所などの顧客情報を相手がすでに把握していると、正規の連絡であると誤認しやすくなります。
特に、クレジットカードの番号、銀行口座の暗証番号、インターネットバンキングの認証情報、SMSで届いた認証コードを伝えるよう求められた場合は詐欺を疑ってください。公表情報では三井住友海上の自社分にクレジットカード情報や口座情報は含まれていないと説明されている一方、対象範囲や情報の内容は事案ごとに異なるため、個別の案内は必ず公式発表で確認することが大切です。
不審な連絡は公式窓口から折り返し確認する
連絡の真偽が判断できない場合は、そのメールへの返信や着信番号への折り返しはせず、三井住友海上の公式サイトに掲載されている問い合わせ窓口へ、自分で電話してください。公式サイトのお知らせ、契約書類、保険証券などで確認した連絡先を利用すると安心です。
問い合わせる際は、受信日時、メールアドレス、SMSの本文、電話番号、相手が求めた内容などを控えておくと、相談がスムーズになります。すでにID・パスワードや口座情報などを入力・伝達してしまった場合は、速やかにパスワードを変更し、カード会社や金融機関にも連絡してください。不審な連絡を受けた段階で早めに確認することが、被害の防止につながります。
契約者専用ページとパスワードの安全対策
MS&ADグループで顧客情報の不正アクセスによる漏えいが公表されたことを受け、三井住友海上や三井ダイレクト損害保険の契約者は、契約者専用ページのアカウントを見直すことが重要です。今回の漏えい100万件超の事案で自分が対象か分からない場合でも、パスワードの変更や登録情報の確認を行うことで、第三者による不正ログインのリスクを抑えられます。
パスワードを変更する際のポイント
パスワードを変更する際は、過去に使ったものや、氏名・生年月日・電話番号・住所などから推測されやすい文字列を避けてください。英大文字・英小文字・数字・記号を組み合わせ、十分な長さのある、サービスごとに異なるパスワードを設定することが基本です。
特に、三井住友海上火災保険の契約者専用ページに登録しているメールアドレスや契約番号に関連した文字列は、推測の手掛かりになる可能性があります。覚えにくい場合は、信頼できるパスワード管理ツールの利用を検討するとよいでしょう。パスワードを紙に控える場合も、ログインIDやサービス名と一緒に無造作に保管せず、第三者の目に触れない場所で管理してください。
他サービスとのパスワード使い回しを解消する
同じID・パスワードを複数のサービスで使い回していると、あるサービスから認証情報が流出した際、別のサービスでも不正ログインを試みられるおそれがあります。顧客情報の住所や連絡先などが漏えいした可能性がある事案では、こうした情報を利用したなりすましにも注意が必要です。
三井住友海上や三井ダイレクト損害保険の契約者専用ページで利用しているパスワードを、メール、通販、金融機関、クレジットカード会社などでも使用している場合は、優先して変更してください。とりわけ、メールアカウントを乗っ取られると、他サービスのパスワード再設定メールまで閲覧される危険があるため、メールのパスワードは必ず固有のものにします。
多要素認証を利用できる場合の設定方法
契約者専用ページで多要素認証や二段階認証を利用できる場合は、有効にすることをおすすめします。多要素認証とは、パスワードに加えて、SMSで届く確認コード、認証アプリ、端末の生体認証などを組み合わせる仕組みです。仮にパスワードが第三者に知られても、追加の確認を突破されなければログインを防ぎやすくなります。
設定画面で電話番号やメールアドレスを登録する際は、現在利用できる連絡先であることを確認してください。認証コードは、保険会社の担当者を含め、他人に伝えてはいけません。不審な電話やSMSでコードの提示を求められた場合は、フィッシング詐欺を疑い、案内に記載されたリンクではなく三井住友海上の公式サイトから問い合わせ先を確認してください。
ログイン履歴や登録情報の変更を確認する
契約者専用ページにログインできる場合は、ログイン履歴や利用端末の一覧を確認し、見覚えのない日時・地域・端末からのアクセスがないかを確かめましょう。不審な履歴がある場合は、すぐにパスワードを変更し、可能であれば全端末からログアウトする操作を行ってください。
あわせて、登録メールアドレス、電話番号、住所、振替口座などに身に覚えのない変更がないかを確認します。今回公表された情報には、氏名や住所、電話番号、車両情報などが含まれる可能性があるとされています。一方で、三井住友海上の自社分についてはクレジットカードの番号や口座情報は含まれていないと説明されていますが、対象範囲や公表内容は追加調査で更新されることがあります。登録情報に異常がある場合や、ログインができなくなった場合は、自己判断で不審な連絡先へ返信せず、公式窓口へ連絡してください。
不正利用が心配な場合の相談先と対応
三井住友海上の公式相談窓口に問い合わせる
MS&ADグループで顧客情報の不正アクセスが公表され、三井住友海上火災保険や三井ダイレクト損害保険の契約者は、自身が対象かどうか不安を感じることがあります。不審なメール、SMS、電話、郵送物を受け取った場合や、契約内容に見覚えのない変更がある場合は、三井住友海上の公式サイトに掲載されている問い合わせ窓口へ連絡してください。
連絡先は、受信したメールやSMSに記載された電話番号ではなく、公式サイト、保険証券、契約書類などで確認することが重要です。問い合わせの際は、契約番号、連絡を受けた日時、相手の名乗り、案内された内容を整理して伝えると確認がスムーズです。なお、公表情報は追加調査によって更新される可能性があるため、最新の案内を確認しましょう。
身に覚えのない請求や連絡を記録する
不正利用が疑われる場合は、慌てて削除・返信をせず、請求書、メール、SMS、通話履歴、留守番電話などを保存してください。画面のスクリーンショットを撮り、受信日時、送信元のメールアドレスや電話番号、URL、請求金額、相手から求められた情報を記録しておくと、保険会社やカード会社、警察へ相談する際の資料になります。
今回の漏えい100万件超の事案では、氏名や住所、電話番号、車両情報などが含まれる可能性が示されています。こうした情報を知る第三者から連絡があったとしても、それだけで正規の事業者とは判断できません。「至急の手続きが必要です」「保険金の受け取りに本人確認が必要です」などと急がせる連絡には特に注意が必要です。
口座やカードに異常がある場合の連絡先
三井住友海上の公表では、自社分の漏えい情報にクレジットカードの番号や銀行口座情報は含まれていないと説明されています。一方で、三井ダイレクト損害保険に関する報道には、口座情報の一部が対象となった可能性を示す内容もあります。対象範囲や含まれる情報は個別事案で異なるため、通知内容と各社の公式発表を確認してください。
口座の身に覚えのない引き落とし、カードの不審な利用明細、登録していない決済通知を見つけた場合は、保険会社への確認と並行して、利用している銀行またはカード会社へ速やかに連絡します。カードの利用停止や再発行、口座の取引確認など、金融機関の案内に従ってください。不審な請求を放置すると対応が遅れるおそれがあるため、明細は定期的に確認することが大切です。
フィッシング詐欺や犯罪被害の相談窓口
三井住友海上やMS&ADグループを装う偽サイトにID・パスワードを入力した、または契約番号や本人確認情報を伝えてしまった場合は、まず該当サービスのパスワードを変更してください。同じパスワードを他のサービスでも使っている場合は、メール、通販、金融機関など重要度の高いサービスから変更を進めます。
フィッシングメールや偽サイトは、フィッシング対策協議会への報告が可能です。金銭被害や不正送金、脅迫などの犯罪被害が疑われるときは、警察相談専用電話「#9110」または最寄りの警察署へ相談してください。緊急性があり、現在進行形で被害が発生している場合は110番を利用します。三井住友海上、三井ダイレクト損害保険、金融機関、警察など複数の窓口へ早めに相談し、被害拡大を防ぎましょう。
今後の公表情報を確認しながら備える
MS&ADグループでは、三井住友海上火災保険や三井ダイレクト損害保険に関係する不正アクセス事案について、調査結果を順次公表しています。今回の顧客情報漏えいは合計で約101万1,000件に達しており、調査の進展によって対象件数や漏えいした可能性がある情報の内容が更新される場合があります。契約者は一度ニュースを確認して終わりにせず、公式発表を継続して確認し、必要な対策を取れるようにしておくことが重要です。
対象者への通知方法と時期を確認する
三井住友海上や三井ダイレクト損害保険から、自身の情報が漏えいした可能性があるとの通知を受けた場合は、内容をよく確認してください。通知は郵送、登録メールアドレスへのメール、契約者専用ページのお知らせなどで行われる可能性があります。ただし、具体的な通知方法や時期は事案や調査状況によって異なるため、三井住友海上の公式サイトにある案内を確認することが基本です。
通知を装ったフィッシング詐欺にも注意が必要です。保険会社からの連絡に見えても、突然ID・パスワード、暗証番号、契約番号、口座情報などの入力を求めるメールやSMSは慎重に扱ってください。記載されたリンクを直接開かず、普段使っている公式アプリや、ブックマークした公式サイトから契約内容・お知らせを確認すると安全です。
追加調査による対象件数・漏えい情報の更新
MS&ADグループは、契約者専用ページへの不審なアクセスに関する事案に加え、ロードサービス業務の委託先への不正アクセスや、三井住友海上の中小企業向けサイトに関する情報漏えいも公表しています。11月9日に公表された追加分は約29万6,000件で、従来公表分と合わせて漏えい100万件を超える規模となりました。
公表情報によると、ロードサービス業務の委託先で不正アクセスを受けた事案では、氏名、住所、電話番号、車両情報などを含む自動車保険契約者情報が対象となる可能性があります。また、中小企業向けサイトでは、法人名、売上高、従業員数、役職などの法人情報が含まれるとされています。
クレジットカードの番号や銀行口座情報については、対象範囲を混同しないことが大切です。三井住友海上は自社分について、クレジットカード情報や口座情報は含まれていないと説明しています。一方で、三井ダイレクト損害保険に関しては、報道によって口座情報の一部が対象とされる記載もあります。どの会社のどの事案に該当するのかを確認し、最新の公式発表を優先してください。
公式発表と報道を見分けるポイント
「MS&AD、漏えい100万件 不正アクセスで、顧客情報」といった報道は、全体像を把握するうえで役立ちます。しかし、速報時点では情報が限られていたり、各社の発表時点の違いにより件数表記が異なったりすることがあります。例えば、従来分を約71万5,000件とする表記と、約72万件とする表記があり、合計も概数として示される場合があります。
個別の契約者が対応を判断する際は、報道記事だけでなく、三井住友海上、三井ダイレクト損害保険、MS&ADグループの公式サイトに掲載されるプレスリリース、対象者向けFAQ、注意喚起を確認しましょう。発表日、更新日時、対象となるサービス名、漏えいした可能性がある情報、利用者が取るべき対応が明記されているかを見ると、情報の確度を判断しやすくなります。
SNSの投稿や、出所が不明なまとめサイトの情報だけで判断することは避けてください。「補償のために手続きが必要」「至急、本人確認が必要」などと不安をあおる内容は、詐欺に悪用されるおそれがあります。疑問がある場合は、メッセージ内の連絡先ではなく、公式サイトに掲載された窓口へ自分で連絡することが重要です。
日常的に個人情報を守るための見直し
顧客情報の漏えいが公表された後は、保険関連の手続きに限らず、メール、SMS、電話によるなりすましに注意を払う必要があります。氏名や住所、電話番号が知られていると、本物らしい連絡を装われる可能性があるためです。「契約更新」「事故対応」「ロードサービス料金の返金」などの名目であっても、個人情報や認証情報を求められた場合は、いったん連絡を止めて確認してください。
契約者専用ページを利用している場合は、十分な長さがあり、他サービスと使い回していないパスワードへ変更しましょう。メールアドレスと同じパスワードを複数のサービスで使っている場合は、優先的に見直す必要があります。多要素認証を設定できるサービスでは有効化し、ログイン履歴や登録メールアドレス、住所、電話番号に身に覚えのない変更がないかも定期的に確認してください。
また、口座情報やクレジットカードの番号が関係する可能性を心配している場合は、利用明細を普段よりこまめに確認し、見覚えのない引き落としや請求があれば、カード会社または金融機関へ速やかに相談してください。現時点で不正利用などの二次被害が確認されていないとされる場合でも、公式情報を確認しながら、日常的な確認と慎重な対応を続けることが大切です。
省スペースPC GEEKOMをお探しの方はこちら
※こちらから購入すると支払時に3,500円引き
※支払時に3,500円の値引きがない場合はクーポンコードを入力してください。
クーポンコード
TAKESHI
TAKESHI
購入はこちらをクリック↓↓↓
GEEKOM PC購入時の注意点
電源コードがアース付きの3ピンとなってます。3ピン→2ピンの変換をお持ち出ない方は購入を Officeもついていません。必要な方はこちらより購入を

Office(Word Execl等)が必要な方はこちら
Word Execl Outlook

Word Execl Outlook PowerPoint

-

-
高性能ミニPC Amazonでの評判がすごく良いGEEKOM OS搭載ですぐに使用可能
台湾の新興PCメーカーGEEKOMギコム高性能の小型PCを専門的に製造、販売 当ブログ購読者限定3,500円OFFのクーポンコード公開 省スペースデスクトップで高性能 CPUもINTELとAMD両方ともラインナップ やめとけというかたもいるが評判はすこぶる良い
続きを見る
#MS&AD #顧客情報漏えい #101万件超 #三井住友海上 #契約者